Oracle PeopleSoft pod útokem. Zero-day zranitelnost zasáhla stovky organizací
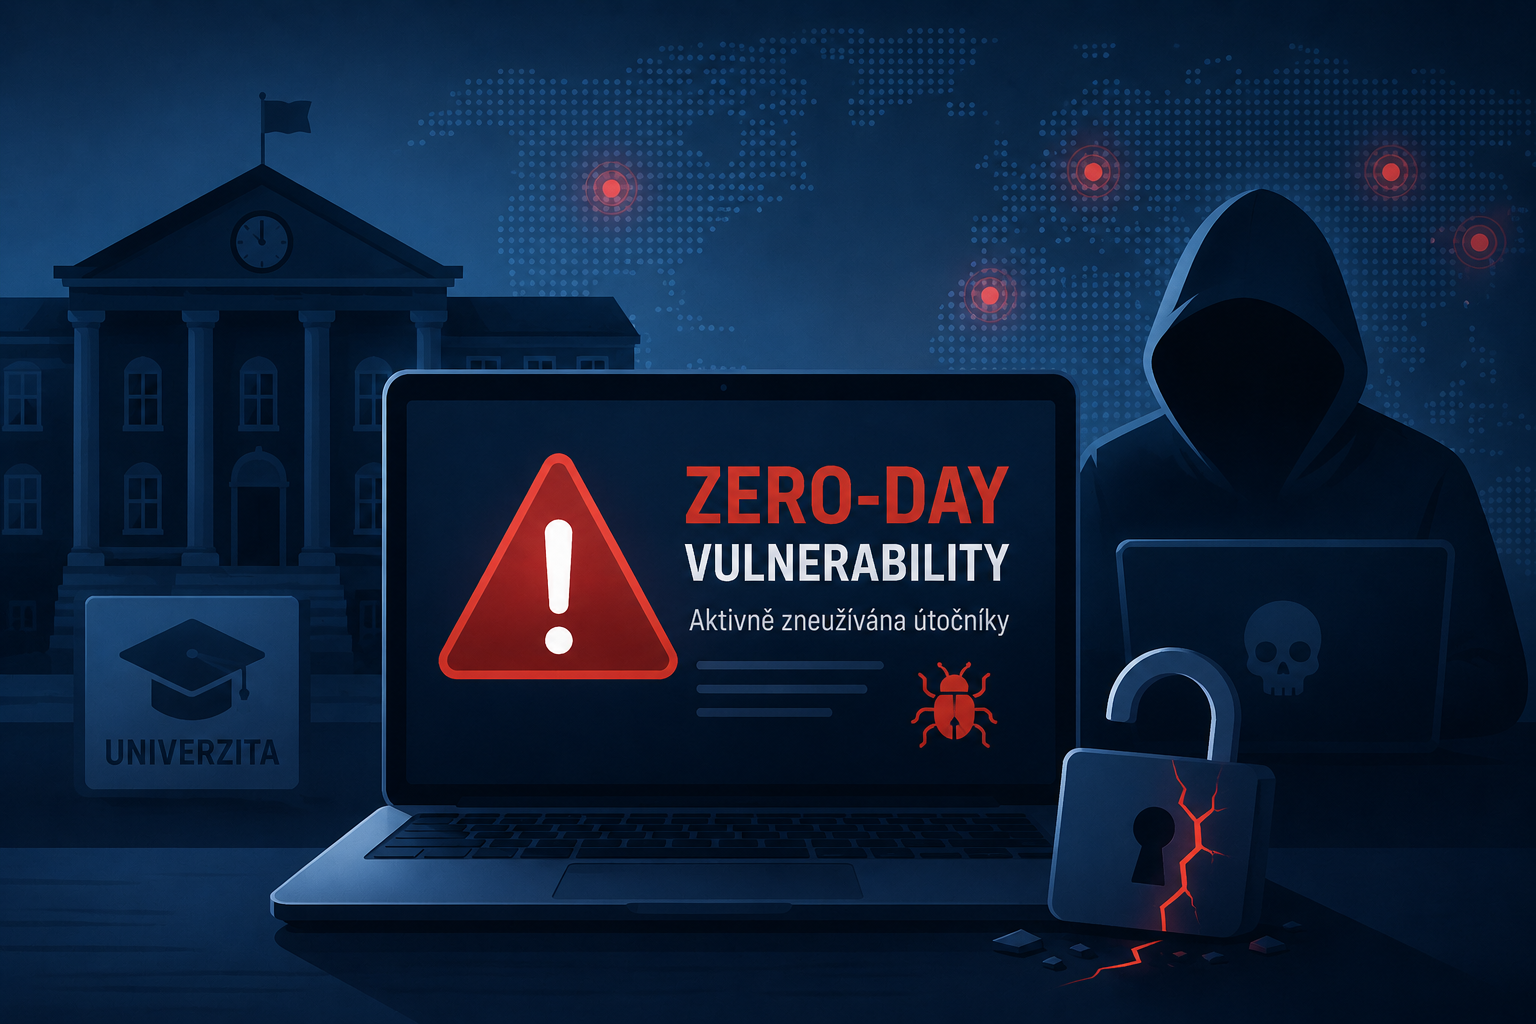
Kybernetické útoky stále častěji využívají situace, kdy obránci nemají šanci reagovat včas. Přesně to potvrzuje i aktuální případ platformy Oracle PeopleSoft, kde útočníci aktivně zneužívali dosud neznámou zranitelnost ještě před vydáním bezpečnostní opravy.
Podle bezpečnostních týmů Google a Mandiant byla zranitelnost zneužívána ve volné přírodě a vedla ke kompromitaci stovek serverů po celém světě. Mezi nejčastější cíle patřily univerzity, vzdělávací instituce a organizace využívající PeopleSoft pro správu personálních a administrativních procesů.
Když útočníci získají náskok
Zero-day zranitelnosti představují jeden z největších problémů současné kybernetické bezpečnosti. Jde o chyby, o kterých výrobce nebo správci systémů v době útoku nevědí, a proto proti nim neexistuje dostupná ochrana v podobě bezpečnostní aktualizace.
Právě této situace využili útočníci spojovaní se skupinou ShinyHunters. Podle zveřejněných informací dokázali zranitelnost zneužívat ještě předtím, než Oracle vydal oficiální bezpečnostní záplaty.
Výsledkem byly kompromitované systémy, získaný přístup k citlivým datům a možnost dalšího pohybu útočníků v napadeném prostředí.
Nestačí instalovat záplaty
Případ ukazuje, že kybernetická bezpečnost není pouze o pravidelném aktualizování systémů.
Pokud je zranitelnost aktivně zneužívána ještě před vydáním opravy, organizace musí být schopny útok odhalit jinými prostředky. Klíčovou roli proto hraje průběžný vulnerability management, monitoring systémů, detekce anomálií a schopnost rychle reagovat na nové hrozby.
Organizace, které sledují bezpečnostní doporučení výrobců, mají přehled o svých aktivech a pravidelně vyhodnocují rizika, dokážou podobné situace zvládnout výrazně lépe než ty, které se spoléhají pouze na instalaci aktualizací.
Přesně na takové situace míří NIS2 a nZoKB
Aktuální incident je zároveň ukázkovým příkladem scénáře, na který reagují evropská směrnice NIS2 i nový zákon o kybernetické bezpečnosti (nZoKB).
Požadavky na řízení rizik, správu zranitelností, evidenci aktiv, monitoring bezpečnostních událostí nebo řízení dodavatelského řetězce nejsou samoúčelné administrativní povinnosti. Jejich cílem je právě zvýšit odolnost organizací proti situacím, kdy se objeví dosud neznámá hrozba.
V okamžiku, kdy útočníci získají náskok před výrobcem softwaru, rozhoduje především připravenost organizace a její schopnost rychle identifikovat podezřelé chování.
Co si můžeme z incidentu odnést my
Případ Oracle PeopleSoft připomíná jednu důležitou skutečnost: ne všechny útoky lze zastavit instalací záplat.
Organizace by proto měly mít přehled o svých systémech, pravidelně vyhodnocovat zranitelnosti, sledovat bezpečnostní upozornění výrobců a připravovat se i na scénáře, kdy ochrana v podobě aktualizace zatím neexistuje.
Kybernetická bezpečnost dnes není otázkou toho, zda se objeví nová zranitelnost. Otázkou je, jak rychle na ni organizace dokáže reagovat.