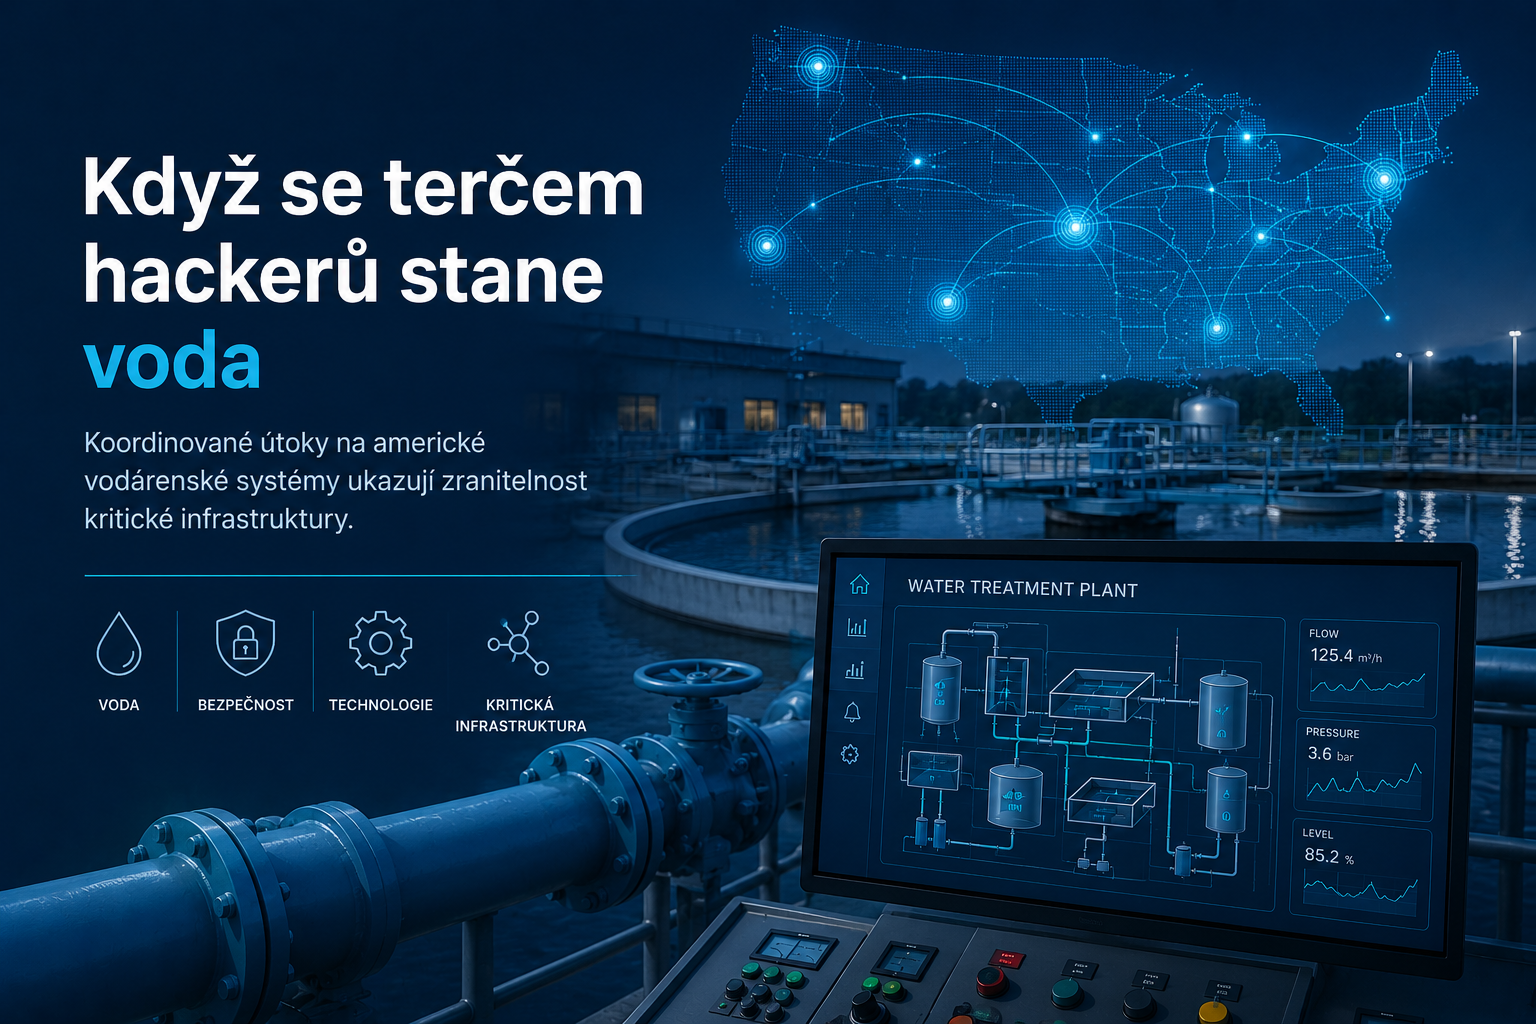
Když se terčem hackerů stane voda. Co ukázaly koordinované útoky na americké vodárny?
Kybernetické útoky na kritickou infrastrukturu nejsou ničím novým. Poslední incident ve Spojených státech ale ukázal, že útočníkům už často nejde pouze o krádež dat nebo zašifrování serverů. Stále častěji se zaměřují na technologie, které řídí skutečné fyzické procesy – výrobu,
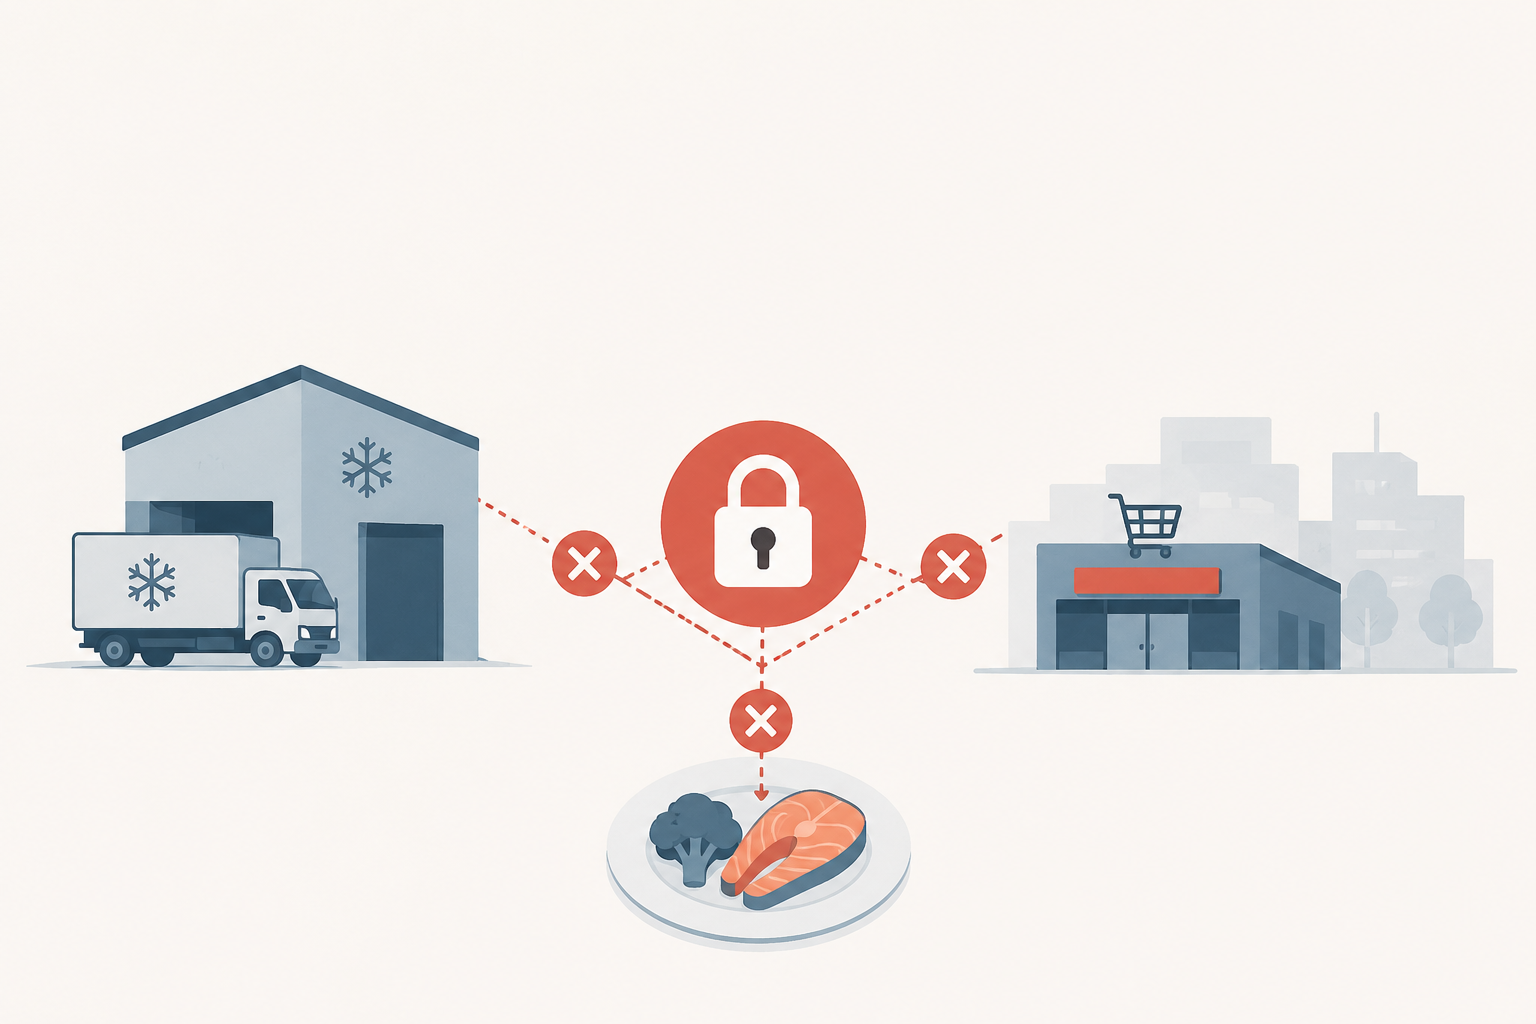
Když ransomware zastaví dodávky potravin. Kybernetický útok zasáhl srdce japonské logistiky
Kybernetické útoky si většina lidí stále spojuje především s únikem dat nebo nefunkčními počítači. Události z Japonska ale znovu ukazují, že jejich dopady mohou být mnohem hmatatelnější. Tentokrát se netýkaly bank ani nemocnic, ale dodávek potravin. Společnost Nichirei, která patří mezi
CitrixBleed 2 opět ukazuje, že útočníci nepotřebují malware. Stačí jim vaše důvěra.
Ransomwarové skupiny neustále hledají nové cesty, jak se dostat do firemních sítí. V posledních týdnech se upozorňuje na kampaně skupiny Anubis, která při útocích využívá zranitelnost známou jako CitrixBleed 2 (CVE-2025-5777). Nejnebezpečnější ale není samotná zranitelnost. Je to způsob, jakým
Oracle PeopleSoft pod útokem. Zero-day zranitelnost zasáhla stovky organizací
Kybernetické útoky stále častěji využívají situace, kdy obránci nemají šanci reagovat včas. Přesně to potvrzuje i aktuální případ platformy Oracle PeopleSoft, kde útočníci aktivně zneužívali dosud neznámou zranitelnost ještě před vydáním bezpečnostní opravy. Podle bezpečnostních týmů Google a Mandiant byla zranitelnost
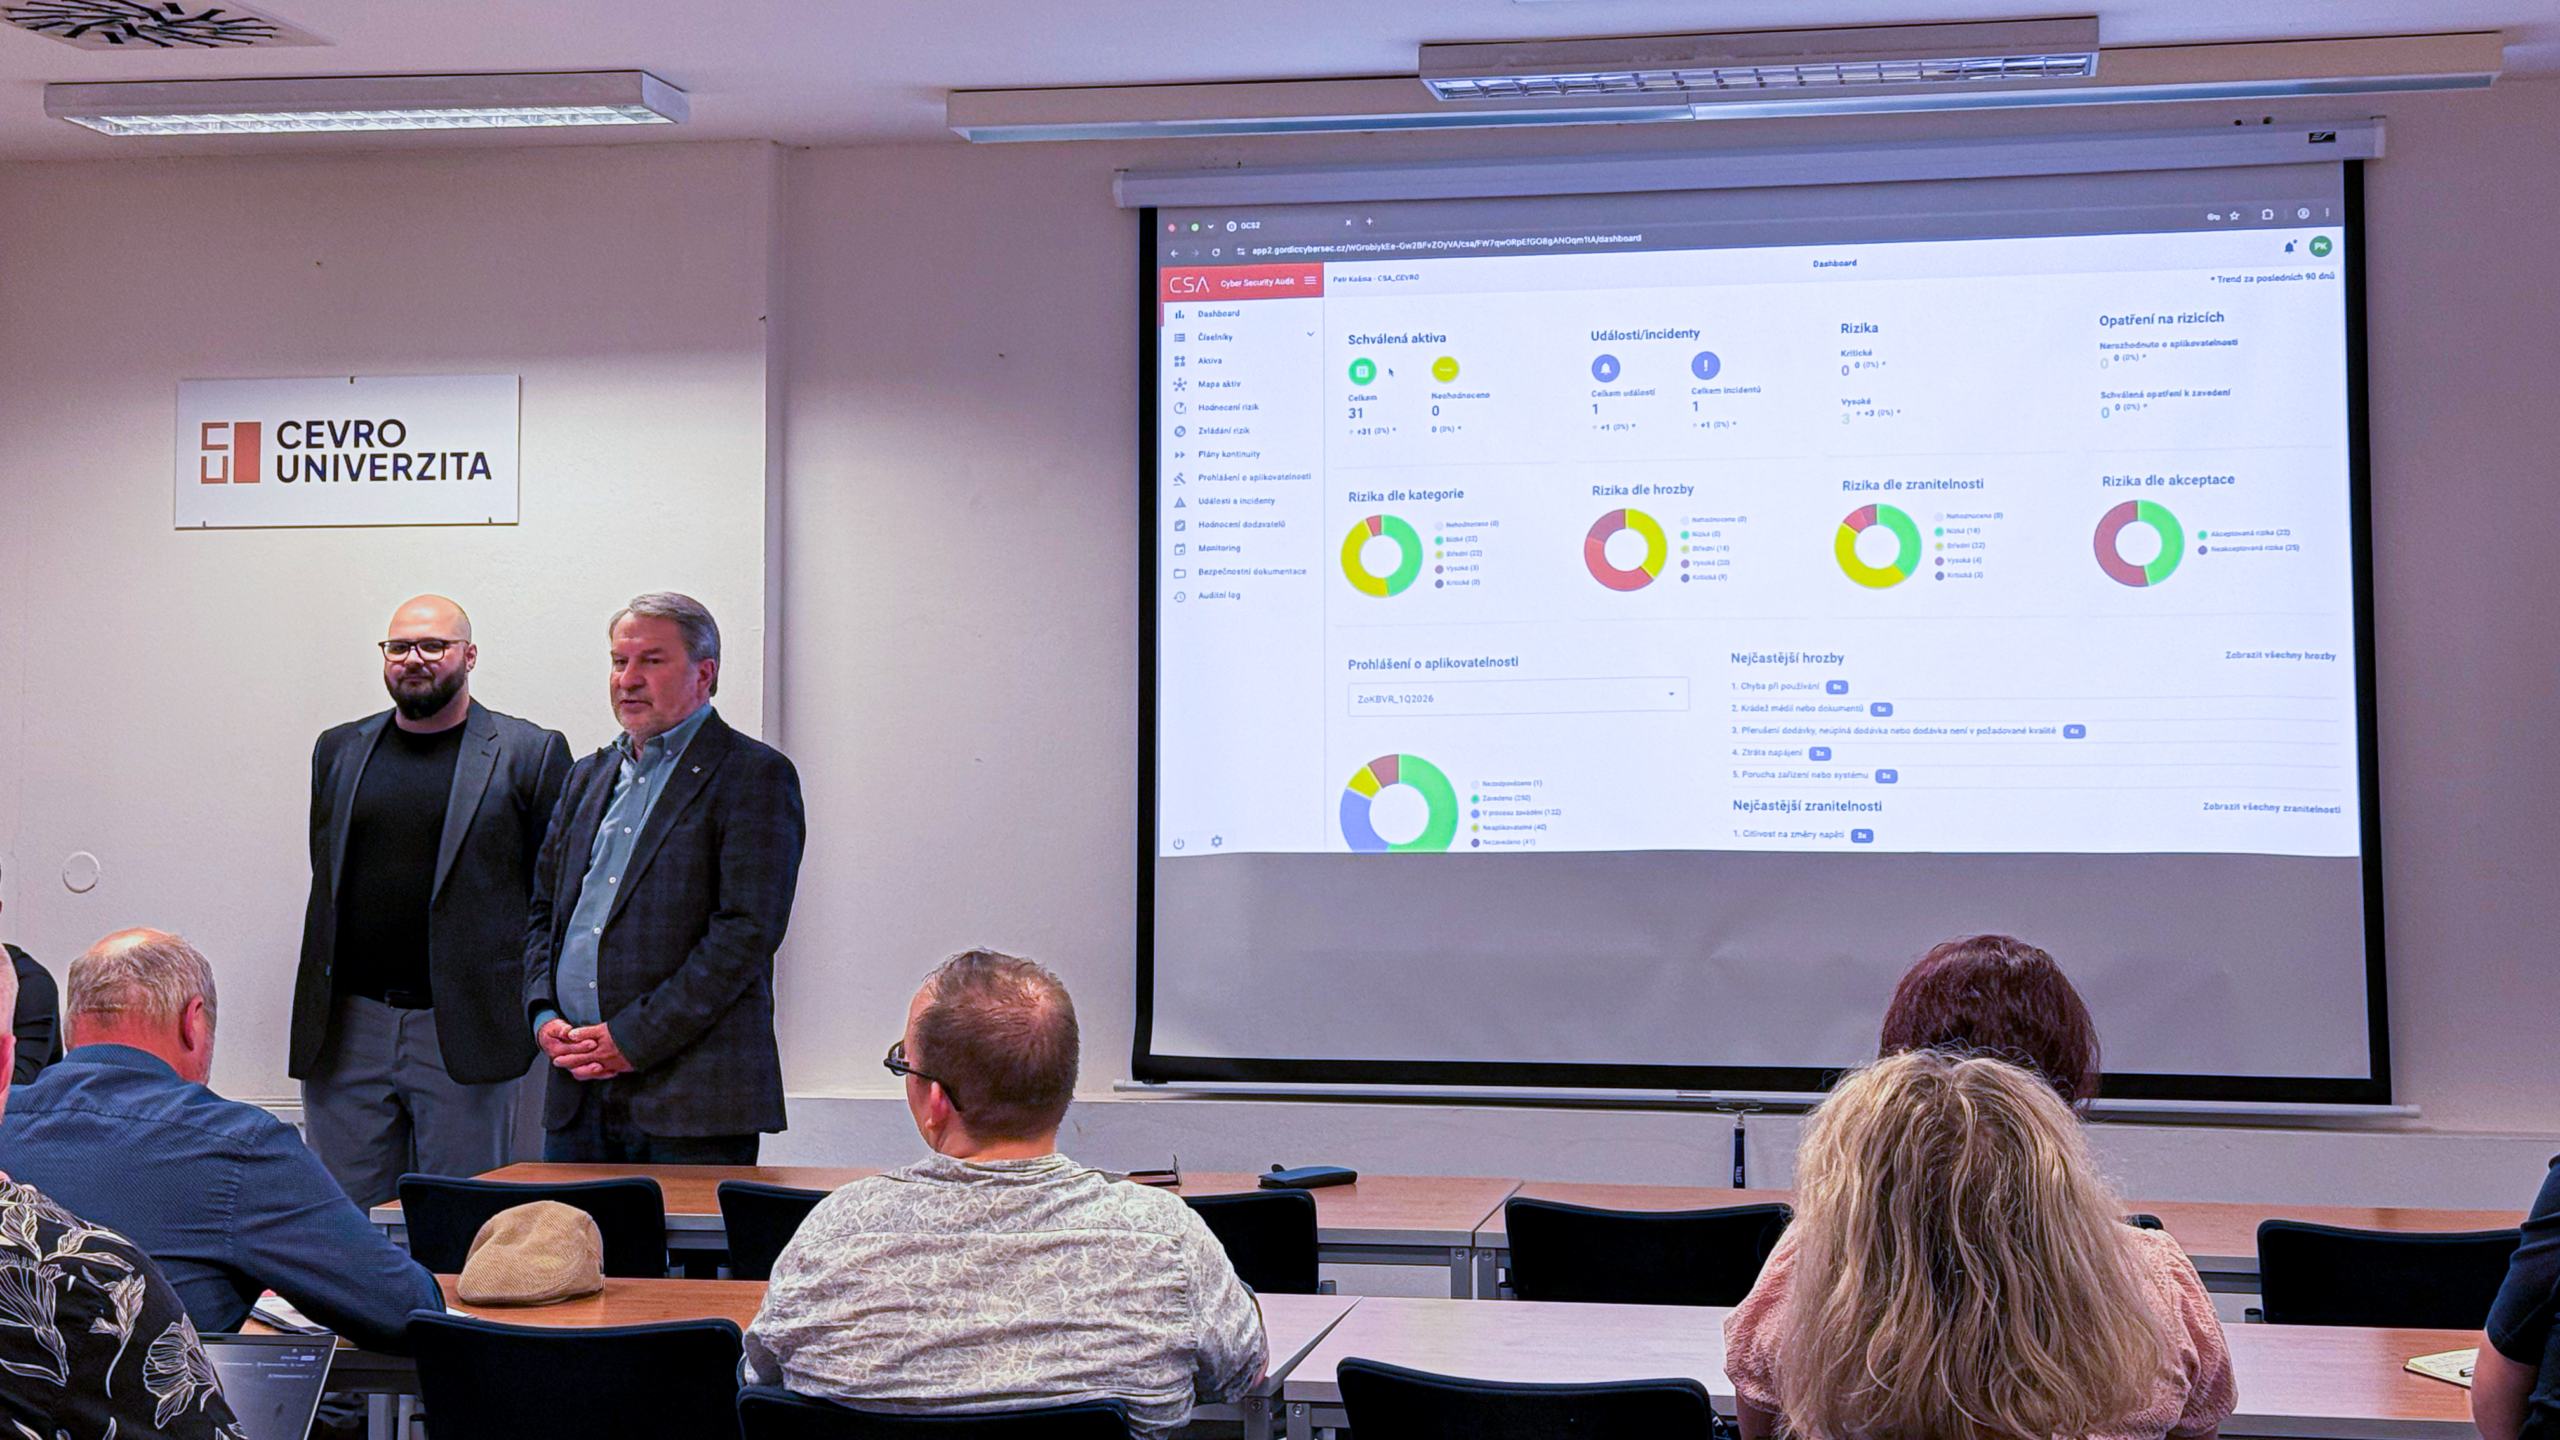
nZoKB bez chaosu? GORDIC CyberSec ukázal na CEVRO Univerzitě praktickou cestu
Společnost GORDIC CyberSec se zúčastnila prvního kulatého stolu Centra rozvoje informačních kompetencí (CRIK) při CEVRO Univerzitě. Hlavním tématem workshopu bylo praktické řízení kybernetických rizik a ukázka využití nástroje CSA (Cyber Security Audit) v organizacích nejen spadajících pod zákon o kybernetické
Kybernetická bezpečnost už není jen o vás. EU zpřísňuje pravidla pro dodavatelské řetězce
Kybernetická bezpečnost se v posledních letech zásadně proměnila. Zatímco dříve se organizace soustředily především na ochranu vlastních systémů, dnes se ukazuje, že největší slabinou často nejsou ony samy – ale jejich dodavatelé. Právě na tuto realitu reaguje Evropská unie. Nová opatření

Konec bezpečného šifrování? Kvantové počítače jsou blíž, než si myslíte
Kvantové počítače už nejsou jen vizí vzdálené budoucnosti. Jejich vývoj výrazně zrychluje a podle expertů se blíží moment, kdy začnou mít reálný dopad na kybernetickou bezpečnost. To, co dnes považujeme za bezpečné, totiž nemusí v horizontu několika let obstát. Proč je
Tiché hrozby vývoje: proč dnes útočníci míří na CI/CD a dodavatelské řetězce
Kybernetické útoky se mění. Zatímco dříve dominovaly viditelné incidenty – výpadky služeb nebo masivní úniky dat – dnes se čím dál častěji odehrávají v tichosti. Bez povšimnutí. A často na místech, kde by je firmy vůbec nečekaly. Jedním z nejdiskutovanějších témat

Audit kyberbezpečnosti: Jste si opravdu jistí, že vaše firma ví, kde má své slabiny?
Kybernetické útoky dnes nezasahují jen velké korporace nebo státní instituce. Naopak – stále častěji cílí na běžné firmy, města, školy i zdravotnické organizace, které mají cenná data, ale často netuší, kde jsou jejich největší bezpečnostní slabiny. Právě proto je dnes jedním

Kyberútoky na energetiku v Polsku vyvolaly mezinárodní varování
Britské Národní centrum kybernetické bezpečnosti (NCSC) vydalo v únoru varování provozovatelům kritické infrastruktury po sérii kybernetických útoků zaměřených na energetický sektor v Polsku. Incident znovu potvrdil, že energetika zůstává jedním z nejatraktivnějších cílů státem podporovaných hackerských skupin a představuje klíčový