
GORDIC CSA získalo evropskou certifikaci. Organizace mají jistotu souladu s nZoKB i NIS2
V době, kdy kybernetické útoky míří stále častěji na veřejnou správu, kritickou infrastrukturu i státní instituce, roste význam nástrojů, které dokážou organizacím pomoci nejen chránit jejich data, ale také splnit přísné legislativní požadavky. Společnost GORDIC nyní oznámila významný milník –
Nahrajete svůj hlas pro zábavu. Kdo s ním ale může mluvit dál?
Zazpívat si hlasem oblíbeného interpreta, nadabovat filmovou scénu nebo si vyzkoušet, jak by zněl vlastní hlas v jiné podobě. Aplikace využívající umělou inteligenci otevírají nové možnosti zábavy a kreativity. S jejich rostoucí popularitou se však objevuje i méně viditelná hrozba.
Technické služby Benešov: Chytré odpadové hospodářství potřebuje i chytré řízení kybernetických rizik
Digitalizace městských služeb přináší větší efektivitu, ale také nové nároky na ochranu dat a informačních systémů. Technické služby Benešov proto vedle modernizace odpadového hospodářství věnují pozornost také kybernetické bezpečnosti. S identifikací a řízením rizik jim pomáhá nástroj GORDIC CSA, který umožňuje
Kolik Excelů potřebujete k řízení kybernetické bezpečnosti?
Aktiva v jedné tabulce. Rizika ve druhé. Opatření ve třetí. Dodavatelé někde bokem a dokumentace ve složce, ke které má přístup jen několik lidí. Dokud se nikdo na nic neptá, může takový systém působit funkčně. Problém nastane ve chvíli, kdy
Stačilo se připojit k letištní Wi-Fi. Útočníci získali data milionů zákazníků
E-mailová adresa zadaná při připojení k Wi-Fi na letišti. Telefonní číslo při rezervaci parkování. Registrační značka auta. Údaje z rezervace rychlejšího průchodu bezpečnostní kontrolou. Informace, které cestující běžně předávají letišti kvůli službám, se po kybernetickém útoku na Manchester Airports Group
Tři počítače, jeden útok. Co se stalo v Levi Strauss
K průniku do systémů jedné z nejznámějších oděvních společností na světě nebyla potřeba nová kritická zranitelnost ani složitý technický útok. Útočníci se zaměřili na tři zaměstnance společnosti Levi Strauss & Co. Pomocí sociálního inženýrství získali přístup k jejich firemním počítačům
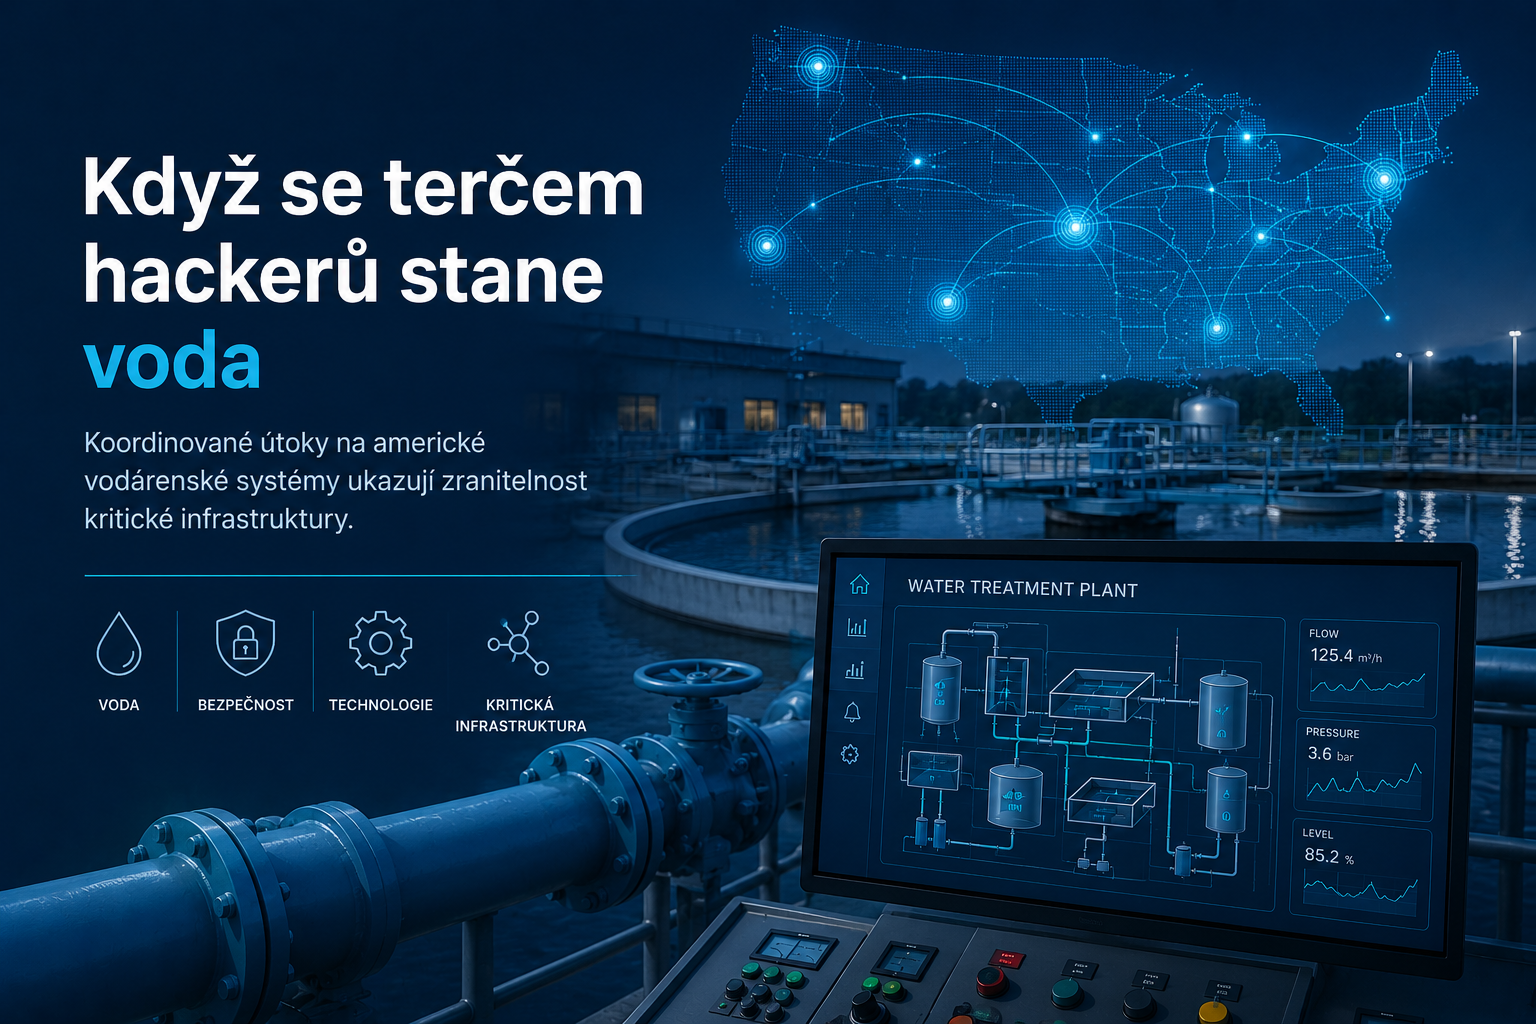
Když se terčem hackerů stane voda. Co ukázaly koordinované útoky na americké vodárny?
Kybernetické útoky na kritickou infrastrukturu nejsou ničím novým. Poslední incident ve Spojených státech ale ukázal, že útočníkům už často nejde pouze o krádež dat nebo zašifrování serverů. Stále častěji se zaměřují na technologie, které řídí skutečné fyzické procesy – výrobu,
Když ransomware zastaví dodávky potravin. Kybernetický útok zasáhl srdce japonské logistiky
Kybernetické útoky si většina lidí stále spojuje především s únikem dat nebo nefunkčními počítači. Události z Japonska ale znovu ukazují, že jejich dopady mohou být mnohem hmatatelnější. Tentokrát se netýkaly bank ani nemocnic, ale dodávek potravin. Společnost Nichirei, která patří mezi
První zdokumentovaný autonomní ransomware – hrozba, kterou nelze přehlížet
Umělá inteligence se v kybernetické bezpečnosti stala běžnou součástí obranných nástrojů. Pomáhá analyzovat incidenty, odhalovat anomálie nebo automatizovat reakce na útoky. Nejnovější zjištění společnosti Sysdig ale ukazují, že stejnou technologii začínají efektivně využívat i útočníci. Výzkumníci popsali první zdokumentovaný případ tzv.
CitrixBleed 2 opět ukazuje, že útočníci nepotřebují malware. Stačí jim vaše důvěra.
Ransomwarové skupiny neustále hledají nové cesty, jak se dostat do firemních sítí. V posledních týdnech se upozorňuje na kampaně skupiny Anubis, která při útocích využívá zranitelnost známou jako CitrixBleed 2 (CVE-2025-5777). Nejnebezpečnější ale není samotná zranitelnost. Je to způsob, jakým
Oracle PeopleSoft pod útokem. Zero-day zranitelnost zasáhla stovky organizací
Kybernetické útoky stále častěji využívají situace, kdy obránci nemají šanci reagovat včas. Přesně to potvrzuje i aktuální případ platformy Oracle PeopleSoft, kde útočníci aktivně zneužívali dosud neznámou zranitelnost ještě před vydáním bezpečnostní opravy. Podle bezpečnostních týmů Google a Mandiant byla zranitelnost