Kybernetická bezpečnost už není jen o vás. EU zpřísňuje pravidla pro dodavatelské řetězce
Kybernetická bezpečnost se v posledních letech zásadně proměnila. Zatímco dříve se organizace soustředily především na ochranu vlastních systémů, dnes se ukazuje, že největší slabinou často nejsou ony samy – ale jejich dodavatelé.
Právě na tuto realitu reaguje Evropská unie. Nová opatření a regulatorní tlak jasně ukazují jeden směr: bezpečnost už není individuální disciplína, ale otázka celého ekosystému.
Dodavatelský řetězec jako nejslabší článek
Útoky na dodavatelské řetězce (supply chain attacks) patří dnes mezi nejnebezpečnější typy kybernetických incidentů. Princip je jednoduchý – místo složitého prolomení dobře zabezpečené organizace útočník napadne jejího dodavatele, který má často nižší úroveň zabezpečení, ale přístup ke klíčovým systémům nebo datům.
Typický scénář:
- kompromitace IT dodavatele
- zneužití přístupů nebo aktualizačních mechanismů
- šíření útoku na desítky až stovky zákazníků
Dopad takového incidentu je násobně větší než u „běžného“ útoku. Jeden slabý článek může ohrozit celý řetězec.
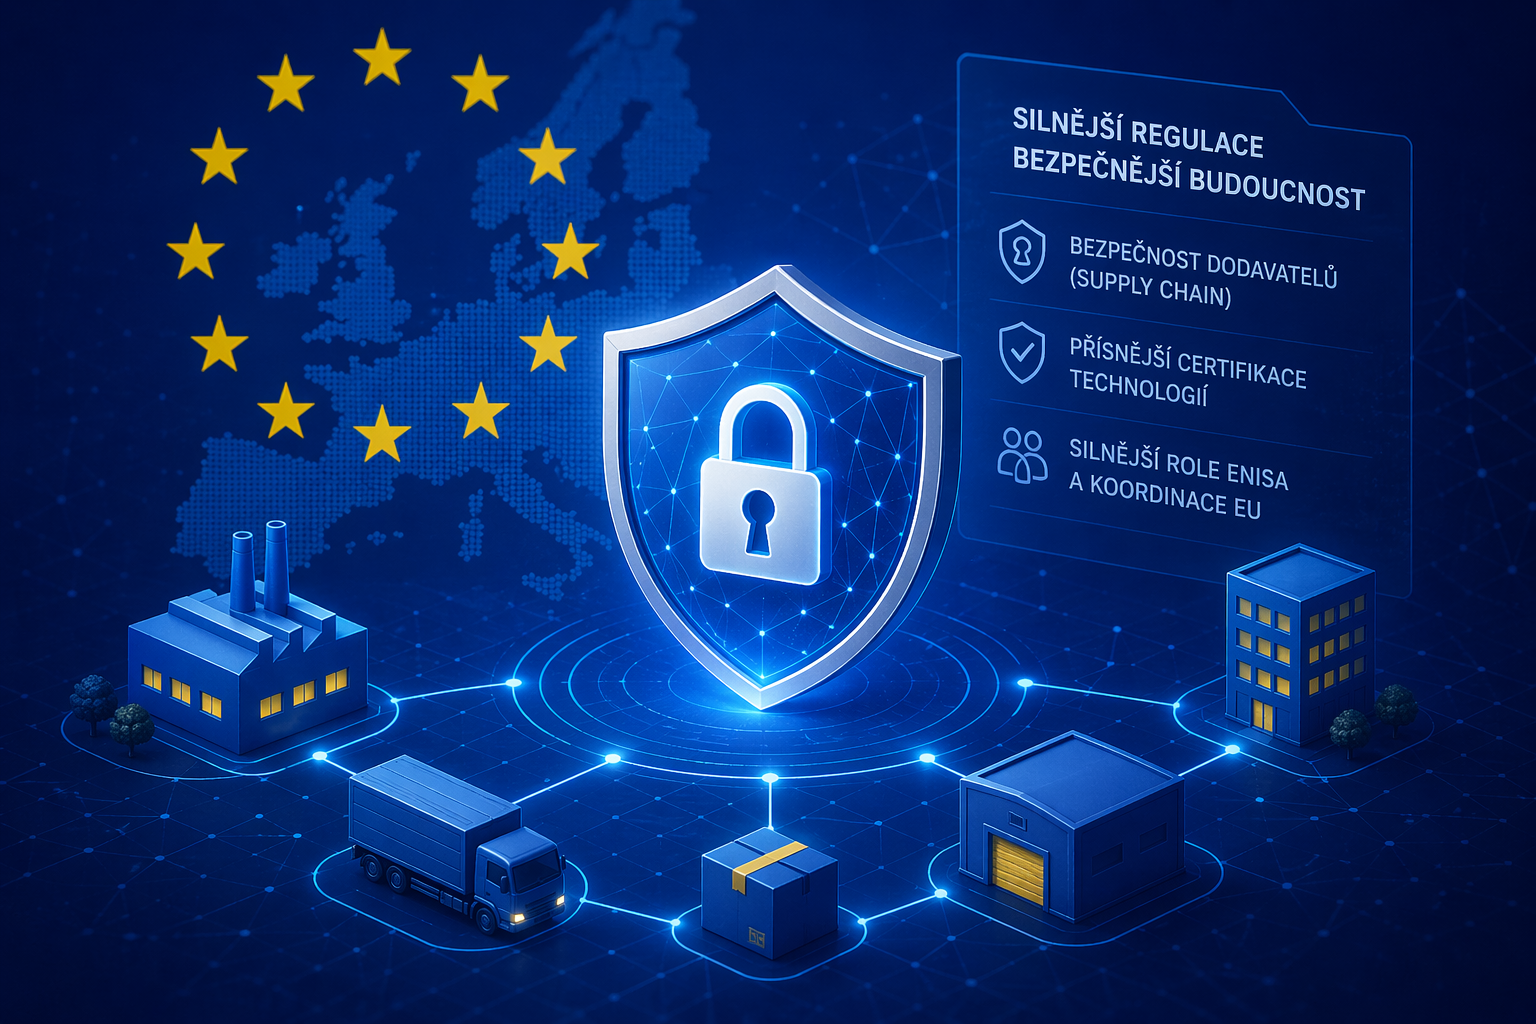
EU zpřísňuje: bezpečnost dodavatelů jako povinnost
Evropská legislativa na tento trend reaguje čím dál důrazněji. Klíčovým směrem je rozšíření odpovědnosti organizací i na jejich dodavatelské vztahy.
Nová pravidla přinášejí zejména:
- důraz na řízení rizik v dodavatelském řetězci
- povinnost hodnotit bezpečnost dodavatelů
- požadavky na smluvní ošetření kybernetické bezpečnosti
- větší kontrolu nad tím, kdo má přístup k systémům a datům
Kybernetická bezpečnost tak přestává být interní záležitostí IT oddělení. Stává se součástí nákupu, právního řízení i strategického rozhodování.
Přísnější certifikace technologií
Další oblastí, kde dochází ke změnám, je certifikace technologií a služeb. Evropská unie postupně zavádí přísnější pravidla pro to, jak musí být produkty a digitální služby zabezpečeny ještě před tím, než se dostanou na trh.
Cílem je:
- zvýšit minimální bezpečnostní standardy
- omezit přítomnost zranitelností v produktech
- zajistit důvěryhodnost dodavatelů
To má zásadní dopad nejen na výrobce technologií, ale i na organizace, které tyto produkty využívají. Výběr dodavatele se tak stává bezpečnostním rozhodnutím, nikoli pouze ekonomickým.
Silnější role ENISA
Významnou roli v tomto vývoji hraje ENISA, tedy Agentura Evropské unie pro kybernetickou bezpečnost. ENISA koordinuje přístup členských států, vydává doporučení a standardy a zároveň se aktivně podílí na tvorbě evropských certifikačních rámců. Důležitou součástí její činnosti je také podpora sdílení informací o aktuálních kybernetických hrozbách.
Díky tomu dochází ke sjednocování pravidel napříč Evropou. Organizace se tak musí připravit na to, že požadavky na bezpečnost budou nejen přísnější, ale i více harmonizované.
Realita: jeden incident, stovky zasažených
Zásadní změna spočívá v dopadu kybernetických útoků. Dnes už neplatí, že incident zasáhne pouze jednu organizaci.
Naopak:
- útok na dodavatele = dopad na všechny jeho klienty
- kompromitace jedné služby = ohrožení celého ekosystému
- chyba v jedné komponentě = systémové riziko
Právě proto se regulace zaměřuje na celek, nikoli na jednotlivce.
Co to znamená pro organizace
Nový regulatorní tlak není jen formální změnou. Přináší konkrétní požadavky, na které se organizace musí připravit:
- aktivní řízení dodavatelských rizik
- pravidelné hodnocení bezpečnosti partnerů
- jasně nastavené bezpečnostní požadavky ve smlouvách
- kontrola přístupů třetích stran
- připravenost na incidenty napříč dodavatelským řetězcem
Organizace, které tuto oblast podcení, se vystavují nejen vyššímu riziku útoku, ale i regulatorním sankcím.
Bezpečnost jako sdílená odpovědnost
Kybernetická bezpečnost už dávno není jen o tom, jak dobře si organizace chrání vlastní infrastrukturu. V propojeném digitálním světě rozhoduje bezpečnost celého ekosystému.
Evropská unie tento posun reflektuje a nastavuje jasná pravidla: důvěra v dodavatele musí být podložená, kontrolovaná a průběžně ověřovaná.
Protože dnes platí jednoduché pravidlo –
bezpečnost vaší organizace je jen tak silná, jako nejslabší článek vašeho dodavatelského řetězce.
Jak s tím začít v praxi
Zorientovat se v nových požadavcích a správně nastavit řízení rizik dodavatelského řetězce ale není triviální úkol. Právě v této oblasti může organizacím pomoci nástroj CSA od společnosti Gordic.
CSA pomáhá:
- identifikovat rizika v dodavatelském řetězci
- vyhodnotit úroveň kybernetické bezpečnosti organizace
- nastavit konkrétní opatření v souladu s aktuální legislativou
- připravit organizaci na rostoucí regulatorní požadavky
Díky tomu organizace získají jasný přehled o svých slabinách a konkrétní plán, jak svou kybernetickou odolnost systematicky posilovat.