Nový zákon o kybernetické bezpečnosti začne platit 1. listopadu 2025
Od 1. listopadu 2025 nabývá v České republice účinnosti nový Zákon o kybernetické bezpečnosti (nZoKB), který přináší zásadní změny pro tisíce organizací. Nahrazuje dosavadní zákon z roku 2014 a transponuje evropskou směrnici NIS2. Prezident zákon podepsal 26. června 2025 a jeho vyhlášení ve Sbírce zákonů se očekává během srpna.
Koho se zákon týká?
Nová právní úprava rozšiřuje působnost na více než 18 sektorů – včetně zdravotnictví, veřejné správy, dopravních služeb, výroby, vysokých škol a dalších klíčových i digitálních odvětví. Mnohé organizace budou poprvé povinny plnit kyberbezpečnostní požadavky dle zákona.
Klíčové termíny a povinnosti
- Do 60 dnů od 1. 11. 2025: Organizace musí provést samoidentifikaci a nahlásit své služby přes Portál NÚKIB.
- Do 30 dnů od registrace: Povinnost nahlásit kontaktní osoby a zahájit přípravy na zavedení bezpečnostních opatření.
- Do 1 roku od registrace: Plná implementace požadavků – včetně dokumentace, řízení rizik a oznamování incidentů.
Režimy a sankce
Organizace budou zařazeny do nižšího nebo vyššího režimu podle rozsahu a důležitosti svých služeb:
- Nižší režim: Základní opatření jako MFA, školení, řízení přístupu.
- Vyšší režim: Pokročilé politiky bezpečnosti, dodavatelský monitoring, auditní stopy, krizové plány.
Za nedodržení hrozí pokuty až 250 milionů Kč nebo 2 % celosvětového obratu.
Jak se připravit?
- Proveďte analýzu dopadu a zjistěte, zda vaše organizace spadá pod nový zákon.
- Určete odpovědnou osobu za kybernetickou bezpečnost.
- Zaveďte bezpečnostní opatření, školení, dokumentaci a incident management.
- Sledujte web NÚKIB – najdete zde průvodce i online nástroje pro zařazení.
Proč je dobré využít nástroj CSA od Gordic CyberSec
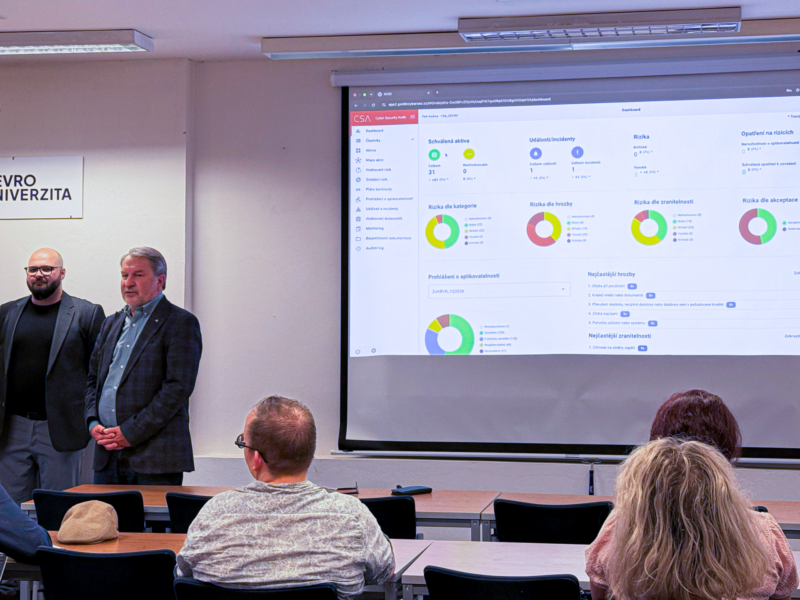
Jedním z nejefektivnějších způsobů, jak zvládnout povinnosti nového zákona a usnadnit si tak práci, je využití chytrých nástrojů, např. CSA (Cyber Security Audit) od Gordic CyberSec, který pomáhá s tvorbou analýzy rizik.
Výhody CSA:
- Umožňuje rychlou a přehlednou analýzu rizik bez potřeby složité metodiky.
- Plně odpovídá požadavkům NIS2 i nového ZoKB.
- Vhodný pro subjekty v nižším i vyšším režimu.
- Generuje automatizované výstupy použitelné pro kontrolu i interní účely.
Díky CSA se organizace mohou připravit rychleji, kvalitněji a s menší administrativní zátěží. V době, kdy zákon vstupuje v platnost, jde o konkurenční výhodu i důležitý krok k prevenci rizik.