

Technické služby Benešov: Chytré odpadové hospodářství potřebuje i chytré řízení kybernetických rizik
Digitalizace městských služeb přináší větší efektivitu, ale také nové nároky na ochranu dat a informačních systémů. Technické služby Benešov proto vedle modernizace odpadového hospodářství věnují pozornost také kybernetické bezpečnosti. S identifikací a řízením rizik jim pomáhá nástroj GORDIC CSA, který umožňuje
Kolik Excelů potřebujete k řízení kybernetické bezpečnosti?
Aktiva v jedné tabulce. Rizika ve druhé. Opatření ve třetí. Dodavatelé někde bokem a dokumentace ve složce, ke které má přístup jen několik lidí. Dokud se nikdo na nic neptá, může takový systém působit funkčně. Problém nastane ve chvíli, kdy
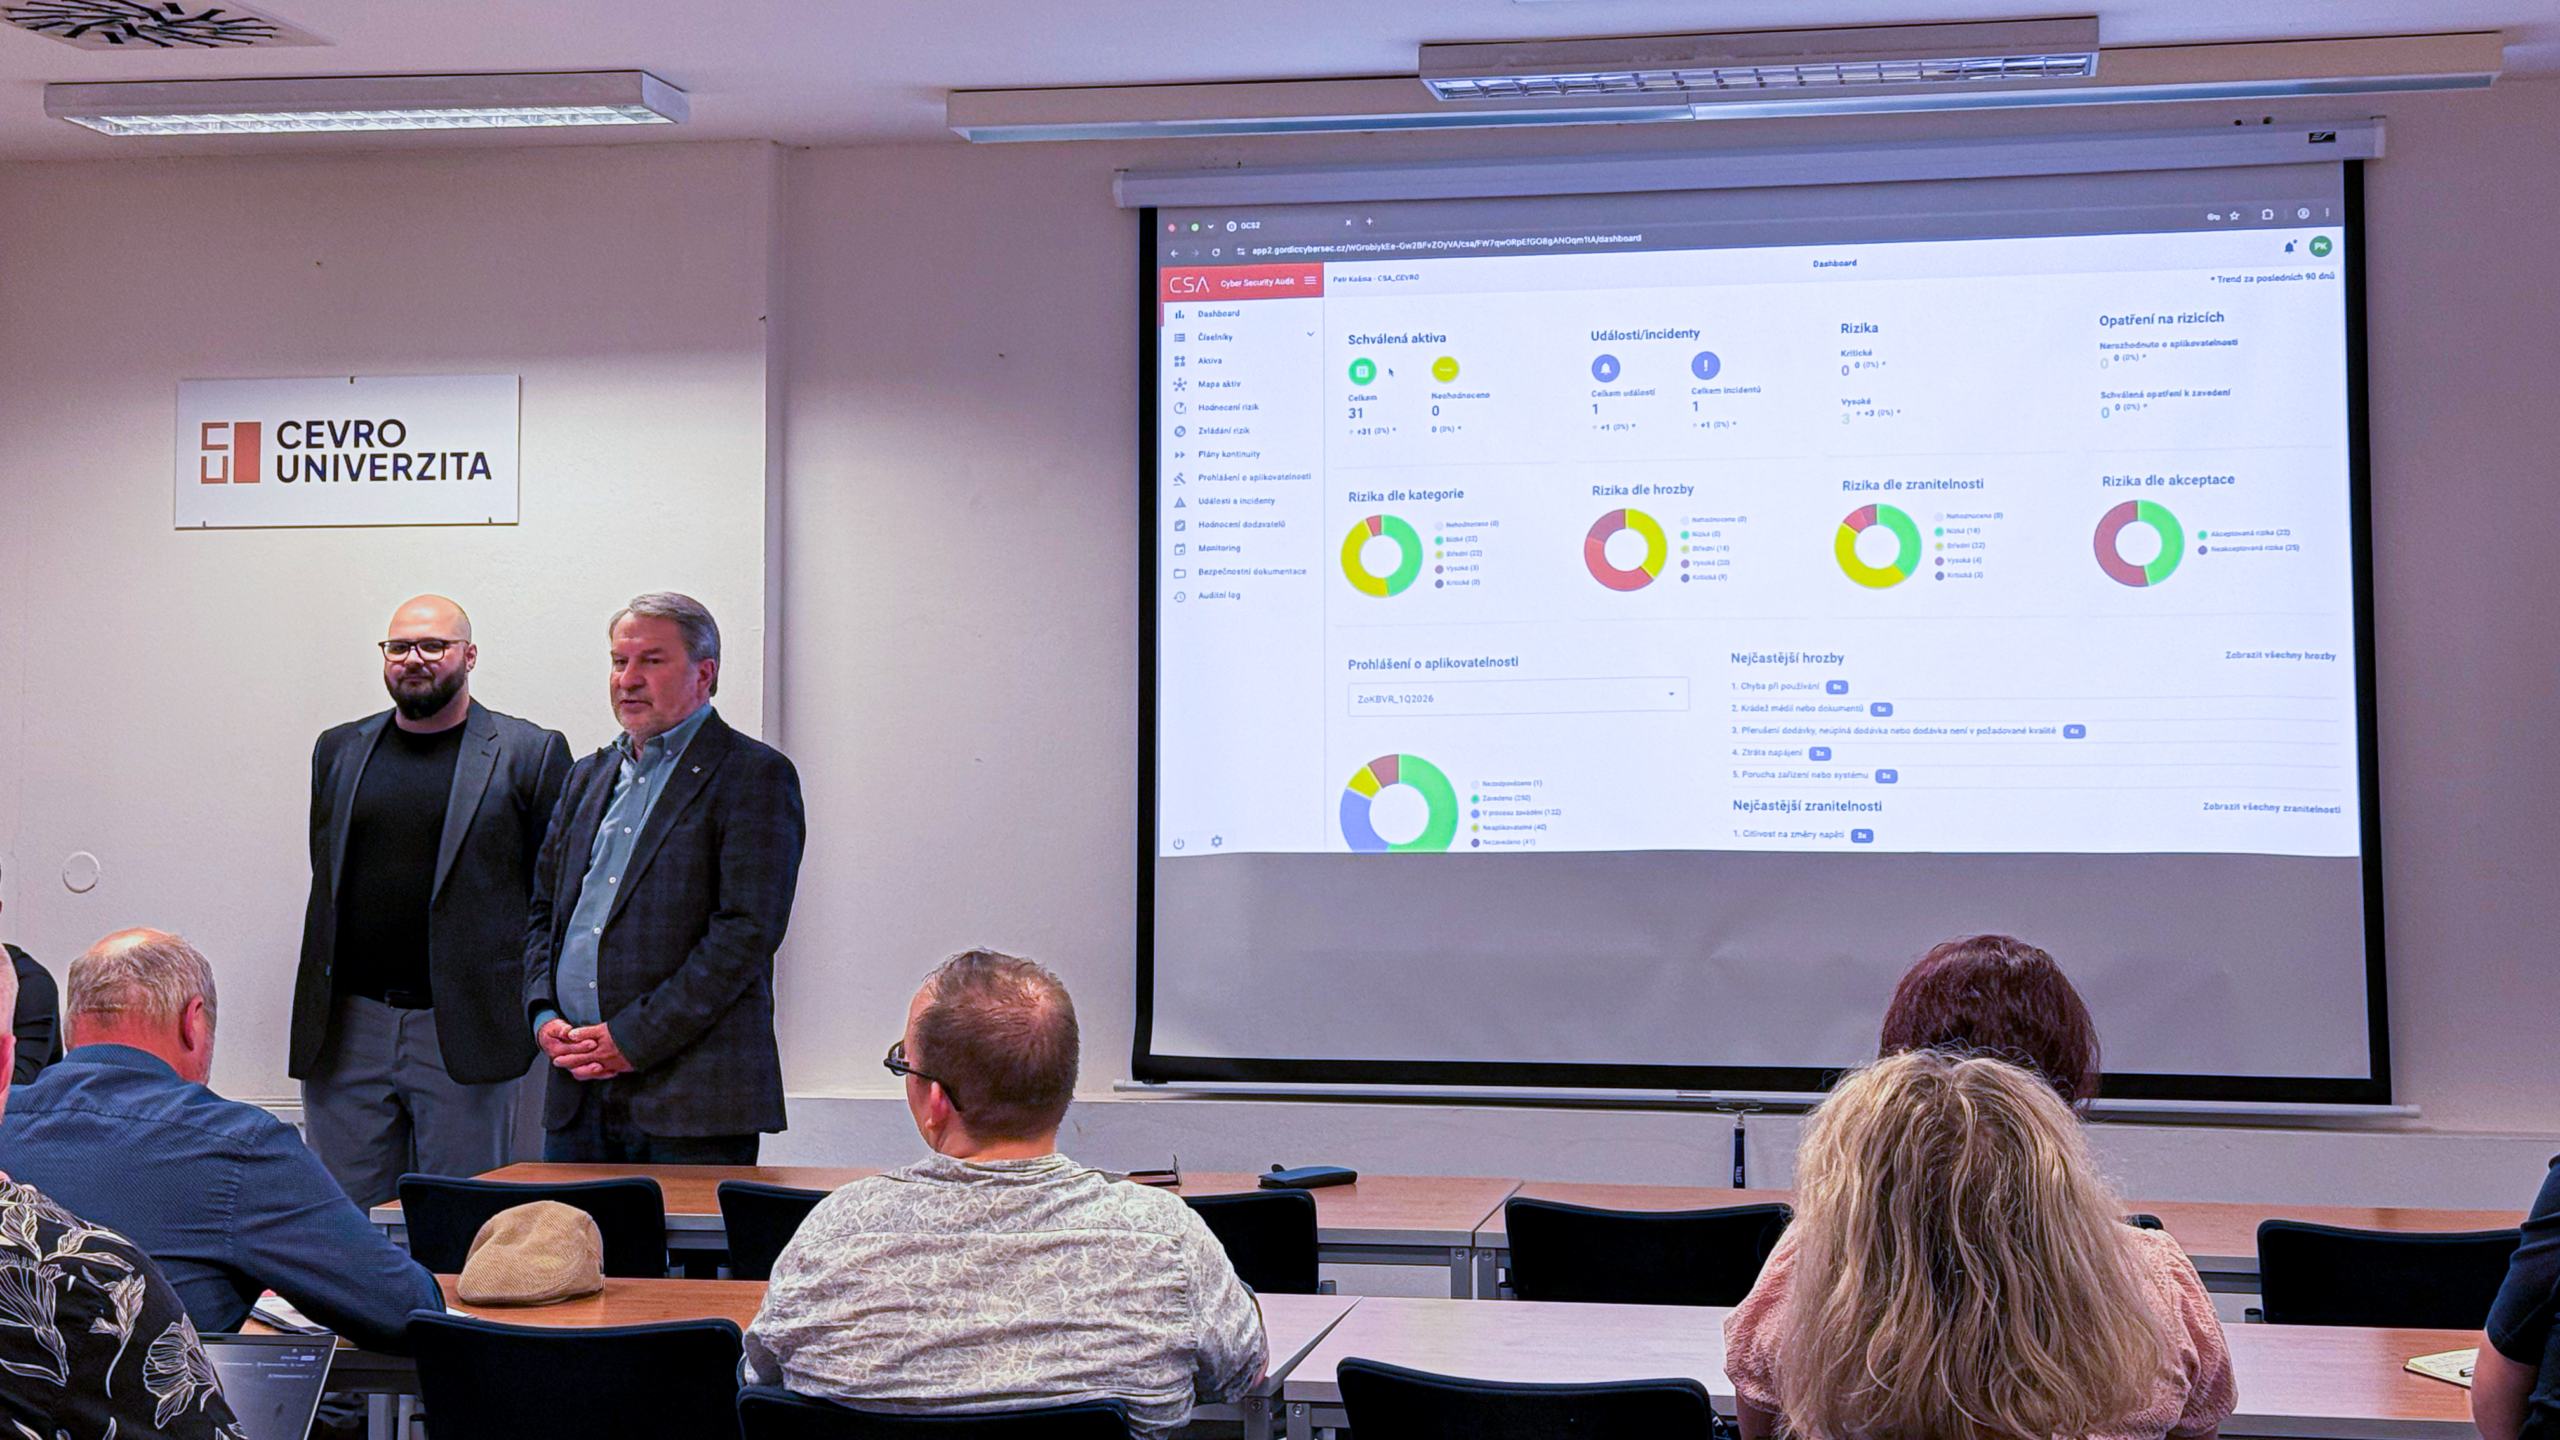
nZoKB bez chaosu? GORDIC CyberSec ukázal na CEVRO Univerzitě praktickou cestu
Společnost GORDIC CyberSec se zúčastnila prvního kulatého stolu Centra rozvoje informačních kompetencí (CRIK) při CEVRO Univerzitě. Hlavním tématem workshopu bylo praktické řízení kybernetických rizik a ukázka využití nástroje CSA (Cyber Security Audit) v organizacích nejen spadajících pod zákon o kybernetické

Audit kyberbezpečnosti: Jste si opravdu jistí, že vaše firma ví, kde má své slabiny?
Kybernetické útoky dnes nezasahují jen velké korporace nebo státní instituce. Naopak – stále častěji cílí na běžné firmy, města, školy i zdravotnické organizace, které mají cenná data, ale často netuší, kde jsou jejich největší bezpečnostní slabiny. Právě proto je dnes jedním
Je to za dveřmi. Nový zákon o kybernetické bezpečnosti začne platit 1. listopadu
Je to tady. Po měsících příprav, metodik, seminářů a analýz se nový zákon o kybernetické bezpečnosti (nZoKB) blíží do finále.Dnem 1. listopadu 2025 vstoupí v účinnost legislativa, která promění způsob, jakým české organizace přistupují k kybernetické bezpečnosti – a dotkne
Nový zákon o kybernetické bezpečnosti začne platit 1. listopadu 2025
Od 1. listopadu 2025 nabývá v České republice účinnosti nový Zákon o kybernetické bezpečnosti (nZoKB), který přináší zásadní změny pro tisíce organizací. Nahrazuje dosavadní zákon z roku 2014 a transponuje evropskou směrnici NIS2. Prezident zákon podepsal 26. června 2025 a
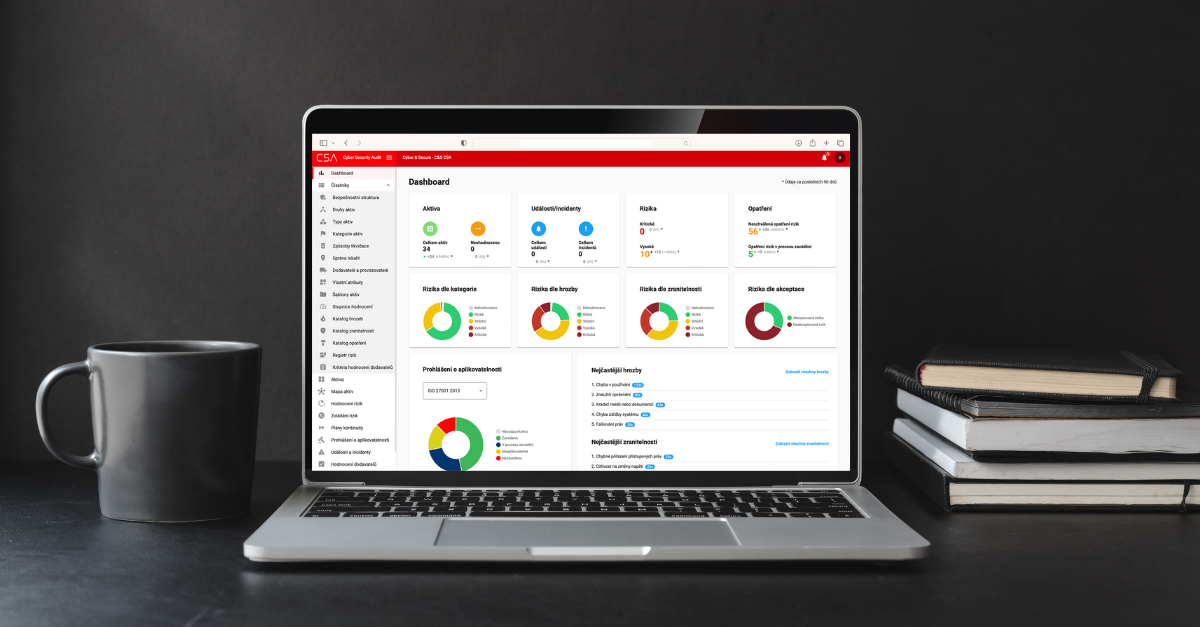
Začněte rok 2025 s CSA: 7 důvodů, proč je tento nástroj klíčový pro kybernetickou bezpečnost
Kybernetická bezpečnost bude v roce 2025 důležitější než kdy dříve. Se zavedením směrnice NIS2 a rostoucími požadavky na ochranu dat čelí organizace novým výzvám, které nelze ignorovat. Nástroj CSA (Cyber Security Audit) od společnosti Gordic nabízí komplexní řešení, jak se
Jak CSA pomáhá organizacím splnit požadavky NIS2 na správu aktiv a kybernetickou bezpečnost
Cyber Security Audit Softwarový nástroj CSA je vyvíjen společností GORDIC spol. s r.o. již 6 let. Dnes přichází na trh jeho druhá verze CSA 2.0. Ta v sobě skrývá nové funkcionality, vyšší efektivitu práce, pokročilejší reporting, zvýšenou uživatelskou přívětivost a moderní UI/UX. CSA
Boom s aplikacemi na analýzu rizik (NIS2). Pozor, které vybíráte
Autor obsahu – Michaela Petrášová V oblasti kybernetické bezpečnosti hraje analýza rizik klíčovou roli při identifikaci a zmírňování potenciálních hrozeb pro informační systémy a data. Prováděním analýzy rizik mohou organizace účinně vyhodnocovat a určovat priority rizik, což jim umožňuje přidělovat zdroje
Důležitost auditu kybernetické bezpečnosti pro ochranu dat ve firemním prostředí
Autor obsahu – Michaela Petrášová V dnešní digitální době se data stala jedním z nejcennějších aktiv podniků. Organizace zaznamenávají své transakce do databází, ukládají dokumenty do síťových úložišť a při své činnosti se do značné míry spoléhají na technologie. S touto rostoucí