

Kolik Excelů potřebujete k řízení kybernetické bezpečnosti?
Aktiva v jedné tabulce. Rizika ve druhé. Opatření ve třetí. Dodavatelé někde bokem a dokumentace ve složce, ke které má přístup jen několik lidí. Dokud se nikdo na nic neptá, může takový systém působit funkčně. Problém nastane ve chvíli, kdy
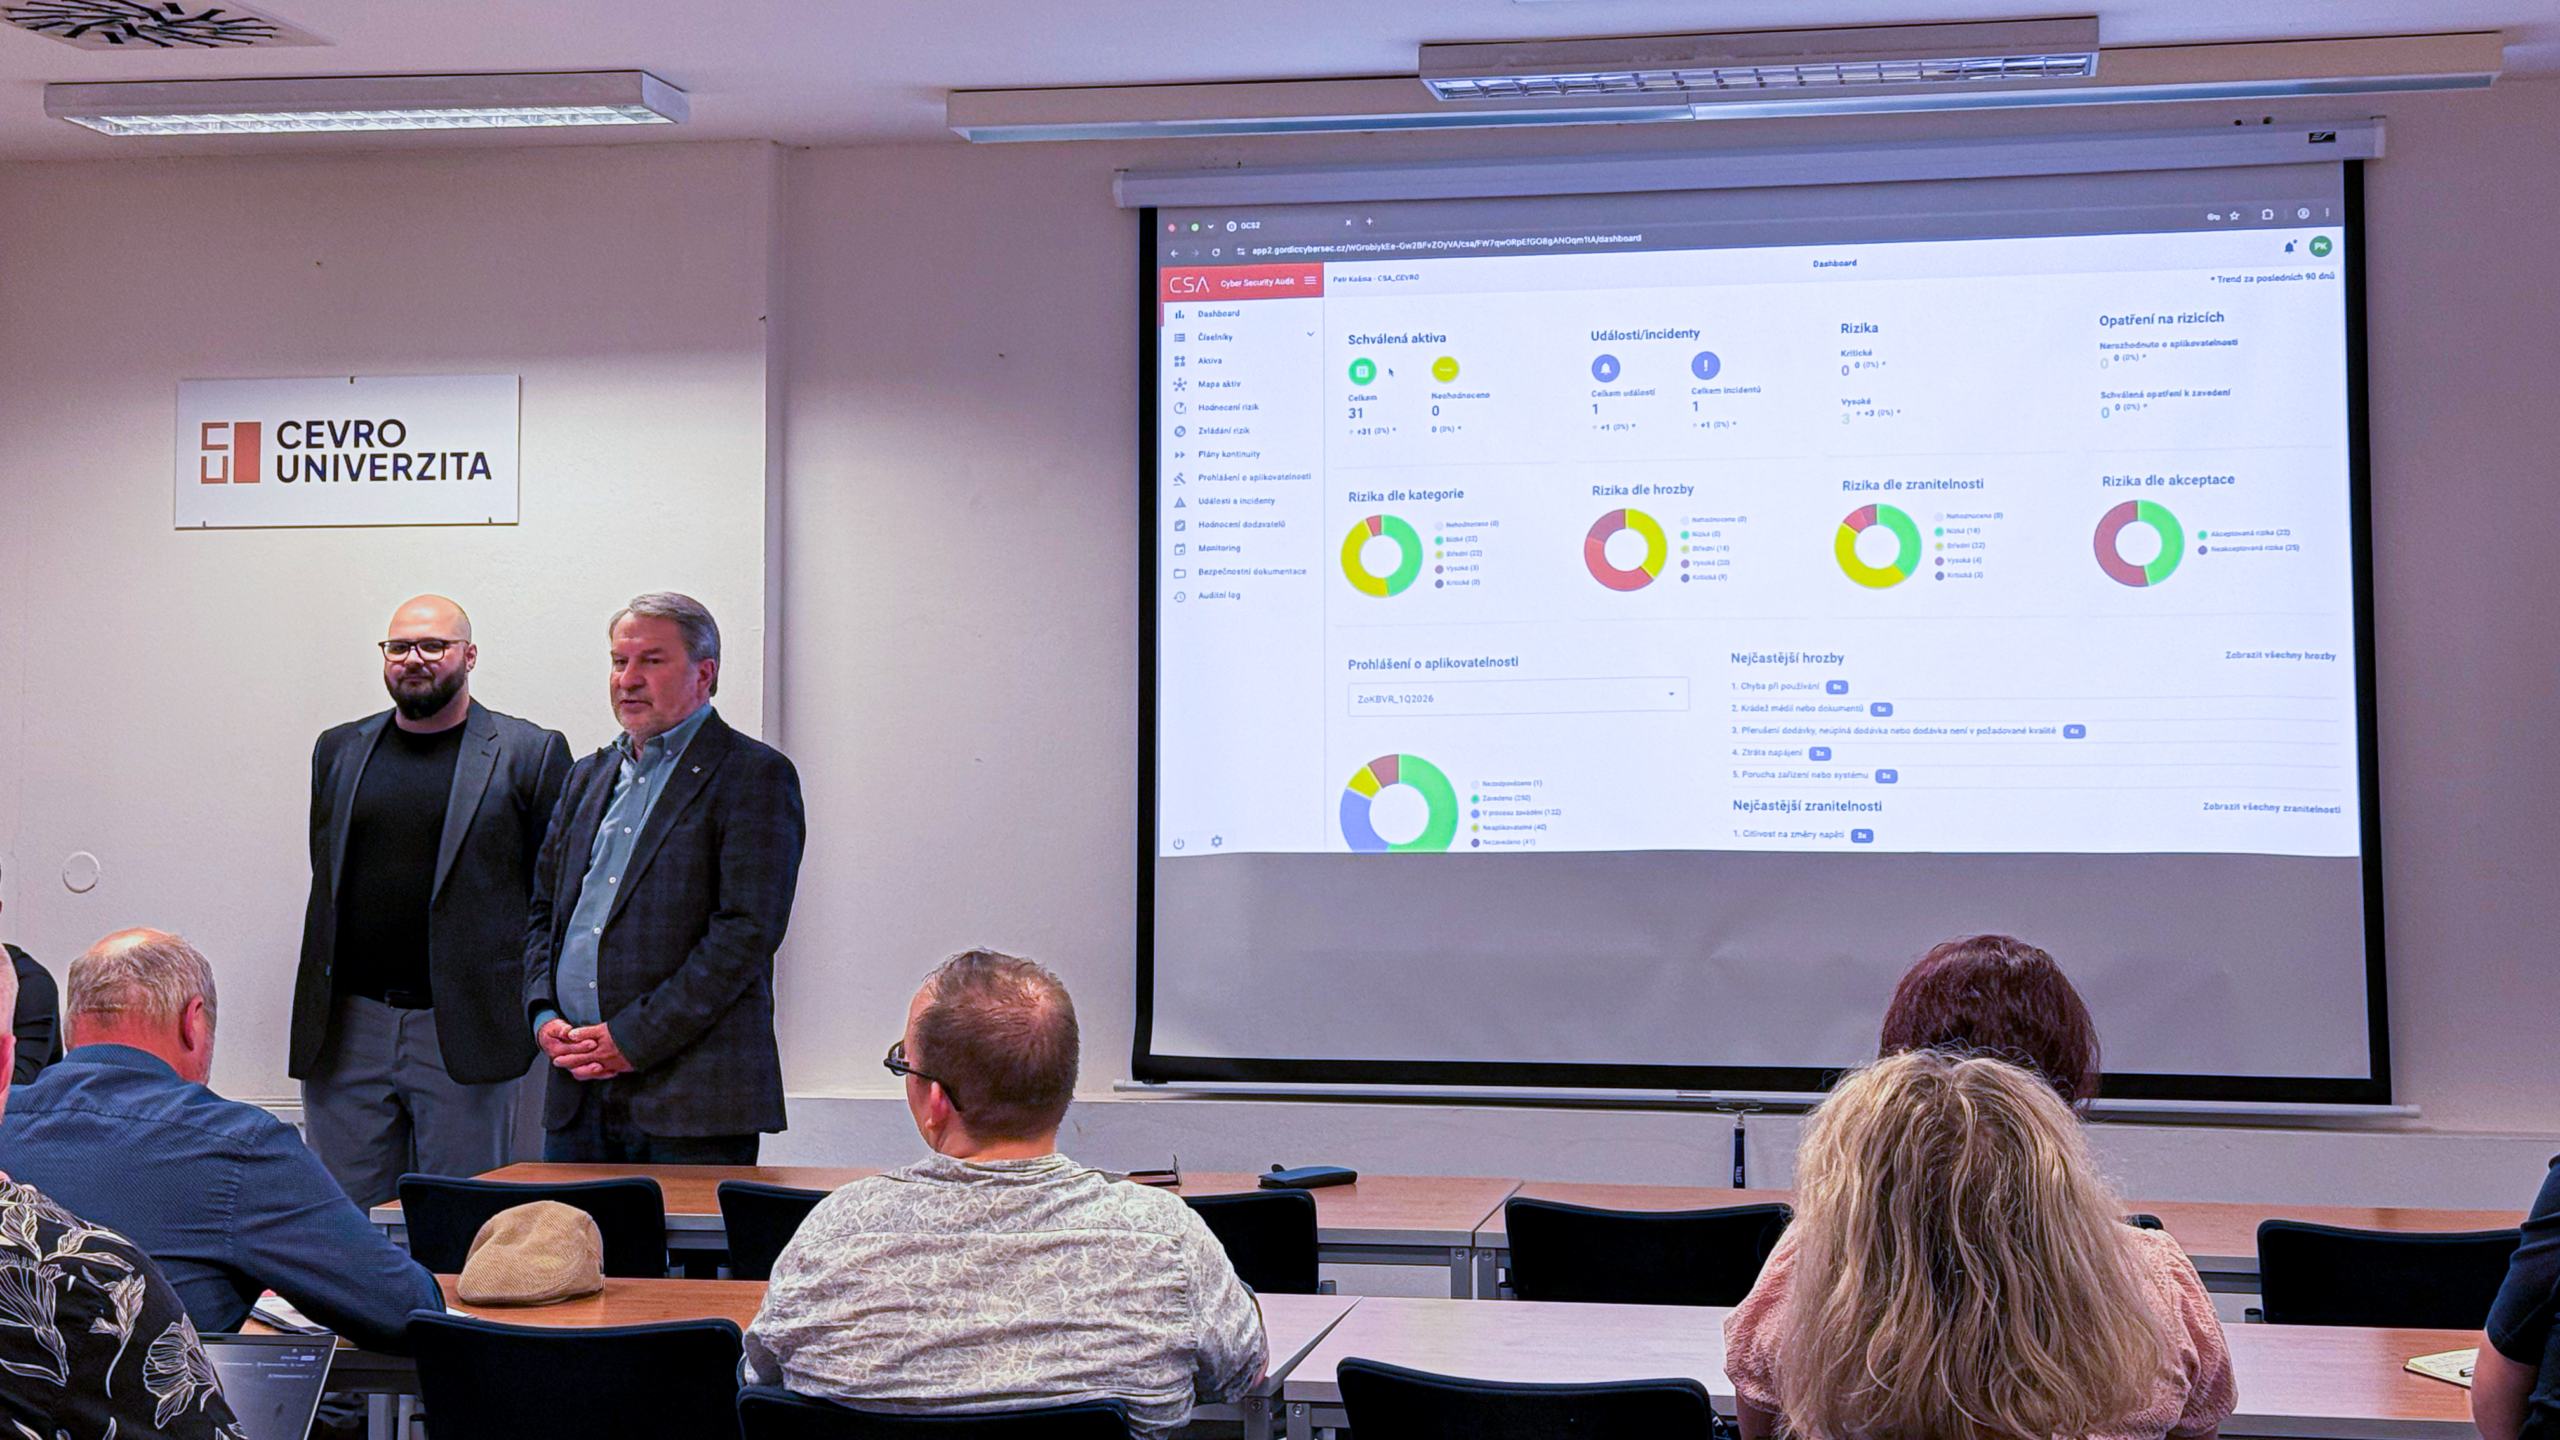
nZoKB bez chaosu? GORDIC CyberSec ukázal na CEVRO Univerzitě praktickou cestu
Společnost GORDIC CyberSec se zúčastnila prvního kulatého stolu Centra rozvoje informačních kompetencí (CRIK) při CEVRO Univerzitě. Hlavním tématem workshopu bylo praktické řízení kybernetických rizik a ukázka využití nástroje CSA (Cyber Security Audit) v organizacích nejen spadajících pod zákon o kybernetické

Audit kyberbezpečnosti: Jste si opravdu jistí, že vaše firma ví, kde má své slabiny?
Kybernetické útoky dnes nezasahují jen velké korporace nebo státní instituce. Naopak – stále častěji cílí na běžné firmy, města, školy i zdravotnické organizace, které mají cenná data, ale často netuší, kde jsou jejich největší bezpečnostní slabiny. Právě proto je dnes jedním

GORDIC CSA získalo evropskou certifikaci. Organizace mají jistotu souladu s nZoKB i NIS2
V době, kdy kybernetické útoky míří stále častěji na veřejnou správu, kritickou infrastrukturu i státní instituce, roste význam nástrojů, které dokážou organizacím pomoci nejen chránit jejich data, ale také splnit přísné legislativní požadavky. Společnost GORDIC nyní oznámila významný milník –

Přiměřenost bezpečnostních opatření podle nového režimu nižších povinností – jak ji správně aplikovat?
Zdroj: NÚKIB – Podpůrný materiál „Přiměřenost v režimu nižších povinností“ (leden 2026, verze 1.0) Úvod Nový zákon o kybernetické bezpečnosti a navazující vyhlášky přinášejí do českého prostředí zásadní změnu v přístupu k regulaci kybernetické bezpečnosti. Vedle režimu vyšších povinností zavádějí také režim
Od 1. listopadu platí nový zákon: 7 kroků, jak správně ohlásit regulovanou službu
Ohlášení regulované služby je první povinností podle §6 zákona č. 264/2025 Sb. o kybernetické bezpečnosti.Provádí se prostřednictvím Portálu NÚKIB a musí být splněno do 60 dnů od vzniku povinnosti – tedy například od 1. listopadu 2025, kdy zákon vstupuje v
Nemocnice TGM v Hodoníně posiluje kybernetickou bezpečnost pomocí analýzy rizik
Nemocnice TGM v Hodoníně se rozhodla výrazně posílit svou kybernetickou ochranu a bezpečnost dat implementací špičkových řešení od společnosti Gordic. V rámci tohoto strategického kroku využívá klíčové nástroje CSA a GDPO, které ji podpoří nejen při plnění požadavků evropské směrnice
GordicCyberSec: Odpovědnost vedení podle nZoKB
Datum: 5. 11. 2025 | Čas: 13:00–15:00 | Forma: online Nová směrnice NIS2 a nový zákon o kybernetické bezpečnosti (nZoKB) zásadně mění rozložení odpovědnosti v oblasti kybernetické bezpečnosti. Již nejde „jen“ o IT oddělení – odpovědnost je přímo na vedení organizací.
Je to za dveřmi. Nový zákon o kybernetické bezpečnosti začne platit 1. listopadu
Je to tady. Po měsících příprav, metodik, seminářů a analýz se nový zákon o kybernetické bezpečnosti (nZoKB) blíží do finále.Dnem 1. listopadu 2025 vstoupí v účinnost legislativa, která promění způsob, jakým české organizace přistupují k kybernetické bezpečnosti – a dotkne
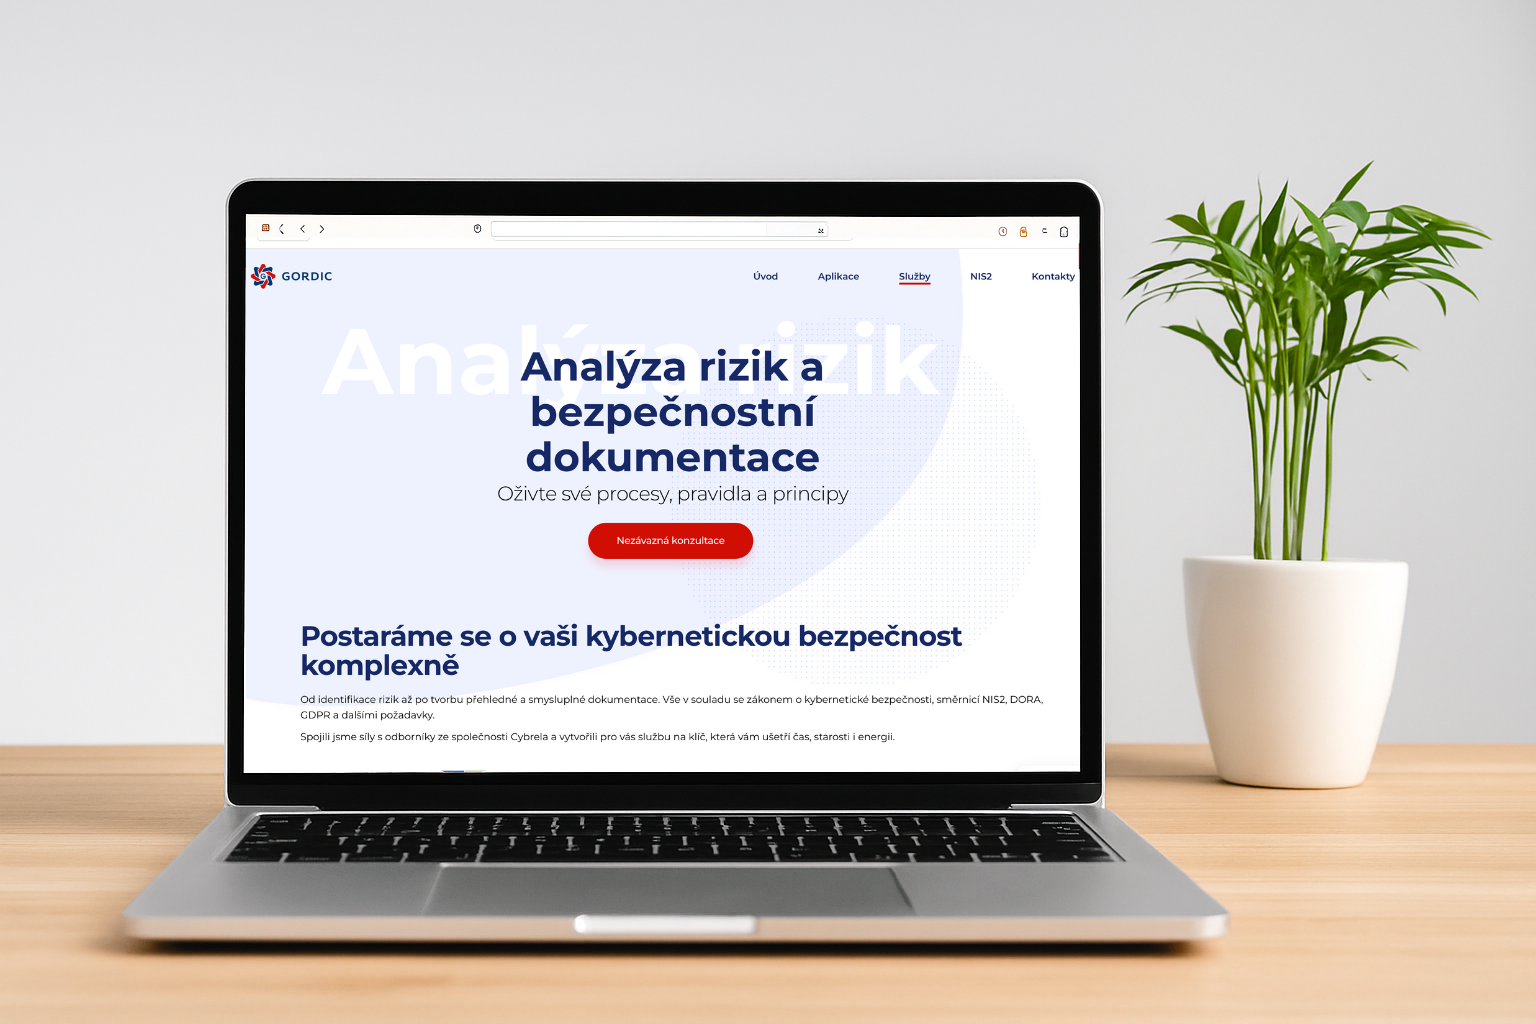
Gordic a Cybrela společně posouvají kybernetickou bezpečnost na vyšší úroveň
Komplexní řešení kybernetické bezpečnosti kombinující technologii Cyber Security Audit (CSA) od Gordicu s expertízou konzultantů společnosti Cybrela usnadní organizacím implementaci bezpečnostních opatření a dosažení souladu s novou legislativou Kybernetické hrozby jsou dnes realitou každé organizace, ať už jde o výrobní podnik,