


Jak zjistit stav bezpečnosti webu?
Nová funkce od Googlu umožňuje uživatelům zkontrolovat bezpečnost webových prohlížečů. Stačí vložit URL adresu. Tak jednoduché to je. ZKONTROLOVAT WEB

Bezplatná virtuální konference k nové směrnici kybernetické bezpečnosti EU – NIS 2
Pozvánka na online konferenci k nové evropské legislativě pro povinné zavedení kybernetické bezpečnosti uvnitř organizací. V příštím roce vstoupí v platnost evropská směrnice NIS 2, která určuje nová pravidla při řešení kybernetické bezpečnosti uvnitř organizací. Tuto směrnici bude muset v ČR

4 (ne)očekávaná úskalí při provozování starších technologií v organizacích
Technologie představují výdaje, které každá organizace musí mít, aby byla konkurenceschopná. Mnoho společností však jednoduše přehlíží nezbytné upgrady svých stávajících technologií, což vede k zastaralým strojům a neefektivním procesům. Zdá se, že manažeři si myslí, že pokud zařízení není rozbité, nemá

CyberSecurity Podcast ProID #3: Radek Šichtanc, bezpečnostní ředitel O2
Poslechněte si další díl podcastu, věnovaného kybernetické bezpečnosti u pohledu mobilního operátora O2. Tématem tohoto dílu je kybernetické zabezpečení mobilních operátorů. A to jak z pohledu vnitřní bezpečnosti, tak i z pohledu ochrany jejich zákazníků proti případným útokům. Hostem pořadu je Radek Šichtanc, bezpečnostní ředitel O2

Kdo je to CISO a proč ho ve své organizaci potřebujete?
CISO = Chief Information Security Officer CISO je označení pro manažera informační bezpečnosti, který je odpovědný překvapivě za informační bezpečnost v organizaci. Takto vedoucí pracovník je na vyšší úrovni odpovědný za vývoj a implementaci informačního bezpečnostního programu, který zahrnuje postupy a zásady

Čtvrtina českých firem nemá dostatečné kybernetické zabezpečení. I přesto na něj téměř 55 % podniků neplánuje výrazněji navýšit rozpočet
TISKOVÁ ZPRÁVA Praha, 2. 6. 2022 Průzkum: Čtvrtina českých firem nemá dostatečné kybernetické zabezpečení. I přesto na něj téměř 55 % podniků neplánuje výrazněji navýšit rozpočet Během posledního roku se s kybernetickým útokem setkalo přibližně 32 % českých firem. Čtvrtina podniků si

Ženy v IT – #proč jich je (zatím) tak málo
Počítače, data, technologie .. to byla vždy práce mužů. Žijeme ale ve 21. století a tvrzení „žena patří do kuchyně“ je již pasé. Máte domluvenou schůzku ohledně nového zabezpečení a přijde žena. Přichází údiv a pochybnosti. Proč je tomu ale tak

Kdo patří do Výboru kybernetické bezpečnosti?
Firmy, úřady a instituce, na něž se vztahuje zákon o kybernetické bezpečnosti, musí mít vytvořený Výbor kybernetické bezpečnosti, který zodpovídá za strategické směřování organizace v této oblasti. Ustanovit tento výbor doporučujeme i středním a větším organizacím, na které se povinnosti

Kybernetických incidentů v Česku přibývá. Loni stouply o pětinu, v dubnu 2022 byl jejich počet druhý nejvyšší za poslední rok
TISKOVÁ ZPRÁVA Praha, 9. května 2022 Počet kybernetických útoků v České republice roste. Podle dat společnosti ESET vzrostl jejich počet v loňském roce meziročně o 20 %. Množství se zvyšuje také v meziměsíčním srovnání. Dle aktuálních dat Národního úřadu pro kybernetickou a informační bezpečnost (NÚKIB)
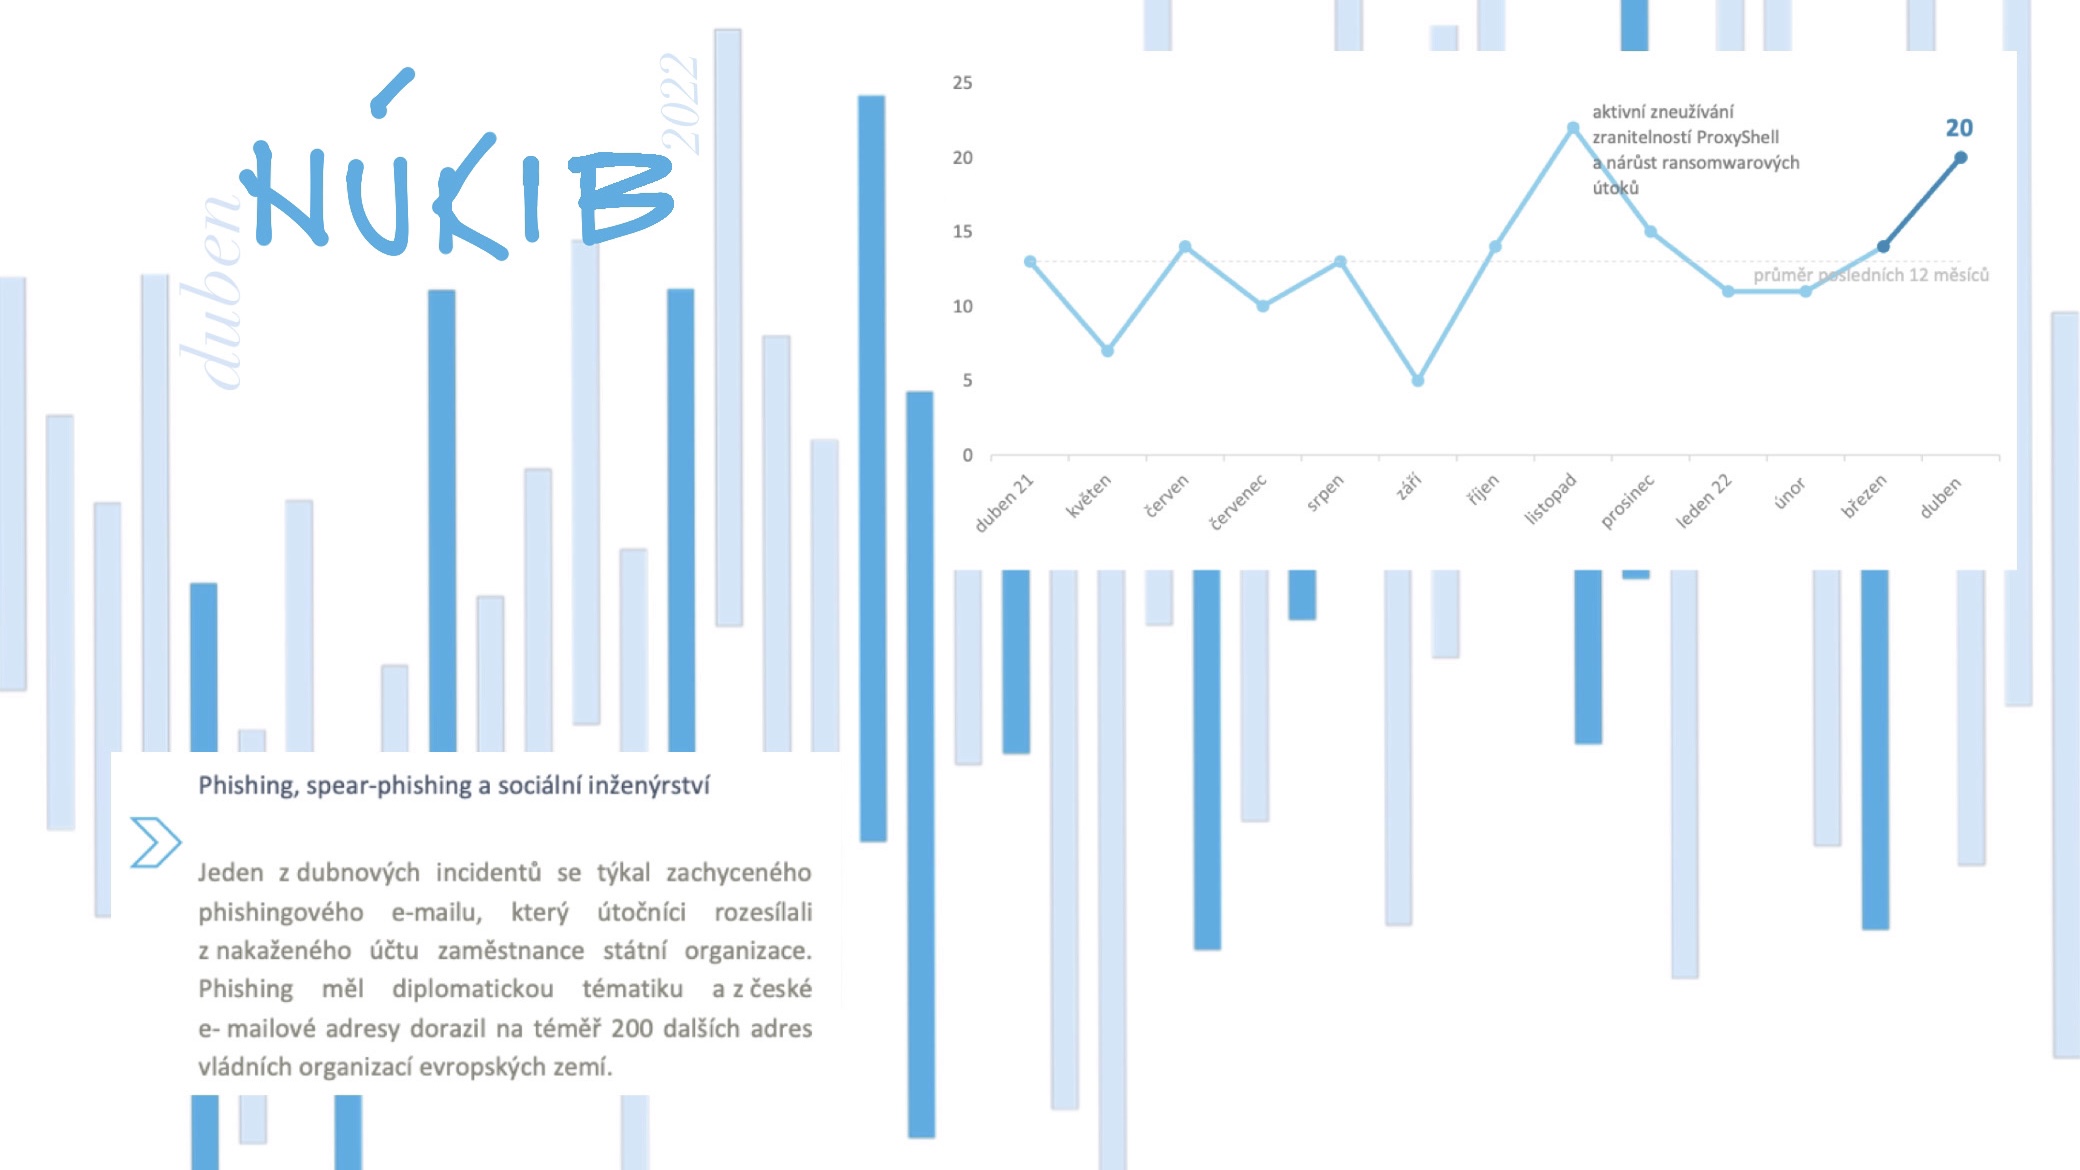
Duben & kyber incidenty podle NÚKIBU
Duben a jeho druhý nejvyšší počet incidentů za poslední rok. Jaké jsou novinky ze světa kybez z pohledu Národního úřadu pro kybernetickou a informační bezpečnost? Celý dokument naleznete zde: