

GordicCyberSec: Když se kyberbezpečnost stává povinností
Nový zákon o kybernetické bezpečnosti, vycházející z evropské směrnice NIS2, významně rozšiřuje povinnosti v oblasti ochrany dat a IT infrastruktury. Ať už působíte v soukromém sektoru, veřejné správě nebo vedete neziskovou organizaci, je pravděpodobné, že se nové požadavky budou týkat
Nový zákon o kybernetické bezpečnosti: Co čeká obce s rozšířenou působností
Nový zákon o kybernetické bezpečnosti, který má vejít v účinnost ve druhé polovině roku 2025, přináší nové povinnosti pro obce s rozšířenou působností. Na ostatní obce (I. a II. typu) se vztahují pouze obecné požadavky na přiměřené zabezpečení informačních systémů. Kdo
Nový zákon o kybernetické bezpečnosti prošel Sněmovnou. Účinný bude pravděpodobně v druhé polovině roku
V pátek 25. dubna 2025 schválila Poslanecká sněmovna Parlamentu České republiky návrh nového zákona o kybernetické bezpečnosti. Jde o klíčovou legislativu, která má přizpůsobit české prostředí požadavkům evropské směrnice NIS2 a reagovat na rostoucí rizika v oblasti kybernetické bezpečnosti. Návrh

Kyberbezpečnost v ČR: Co přináší nový zákon a co čeká české firmy v roce 2025?
Autor obsahu - Denisa Vašáková Každých 39 sekund proběhne ve světě kybernetický útok – a tyto útoky jsou stále sofistikovanější. Dosud se přísná bezpečnostní pravidla týkala jen úzkého okruhu „kritických“ organizací, jako jsou banky, telekomunikační operátoři či provozovatelé klíčové infrastruktury. Od

Videozáznam: Kybernetická bezpečnost – ohlédnutí za 2024 a výhled na 2025
Během živého kulatého stolu Gordic CyberSec se odborníci Aleš Špidla, Pavel Hejduk a Jan Dienstbier zaměřili na klíčové otázky kybernetické bezpečnosti. Diskuze se točila kolem fenoménu pseudoexpertů v souvislosti s NIS2, kteří firmám spíše komplikují situaci než pomáhají. Dále se
GordicCyberSec: Kybernetická bezpečnost – ohlédnutí za 2024 a výhled na 2025
Živý kulatý stůl: Kybernetická bezpečnost - ohlédnutí za 2024 a výhled na 2025 Jaké klíčové kybernetické hrozby a útoky přinesl rok 2024? Jak si vedly organizace v České republice při přípravě na zavádění nových bezpečnostních opatření? A co nás čeká v
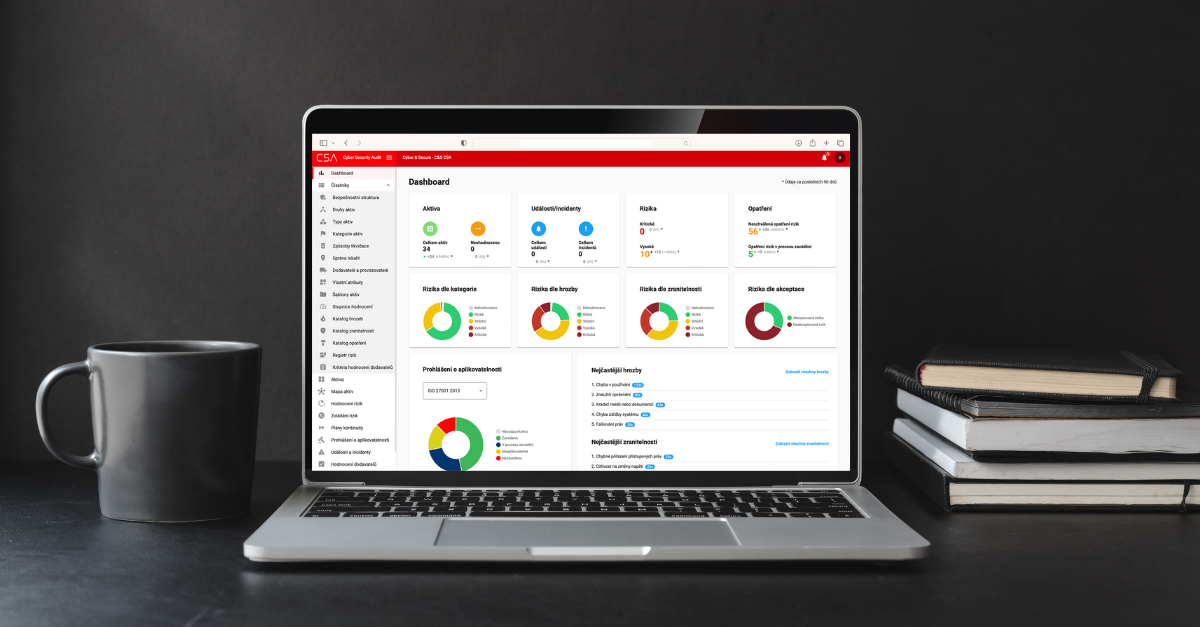
Začněte rok 2025 s CSA: 7 důvodů, proč je tento nástroj klíčový pro kybernetickou bezpečnost
Kybernetická bezpečnost bude v roce 2025 důležitější než kdy dříve. Se zavedením směrnice NIS2 a rostoucími požadavky na ochranu dat čelí organizace novým výzvám, které nelze ignorovat. Nástroj CSA (Cyber Security Audit) od společnosti Gordic nabízí komplexní řešení, jak se
Videozáznam: NIS2 a DORA z pohledu práva a businessu
Zasedněte s námi k již druhému online kulatému stolu na téma nZoKB, tentokrát z pohledu práva a businessu. CO VÁS ČEKÁ? Zákonné povinnosti: Jak analyzovat poskytování regulované služby, připravit ohlášení na NÚKIB, vydat rozhodnutí a splnit bezpečnostní opatření. Zdroje bezpečnostních opatření:
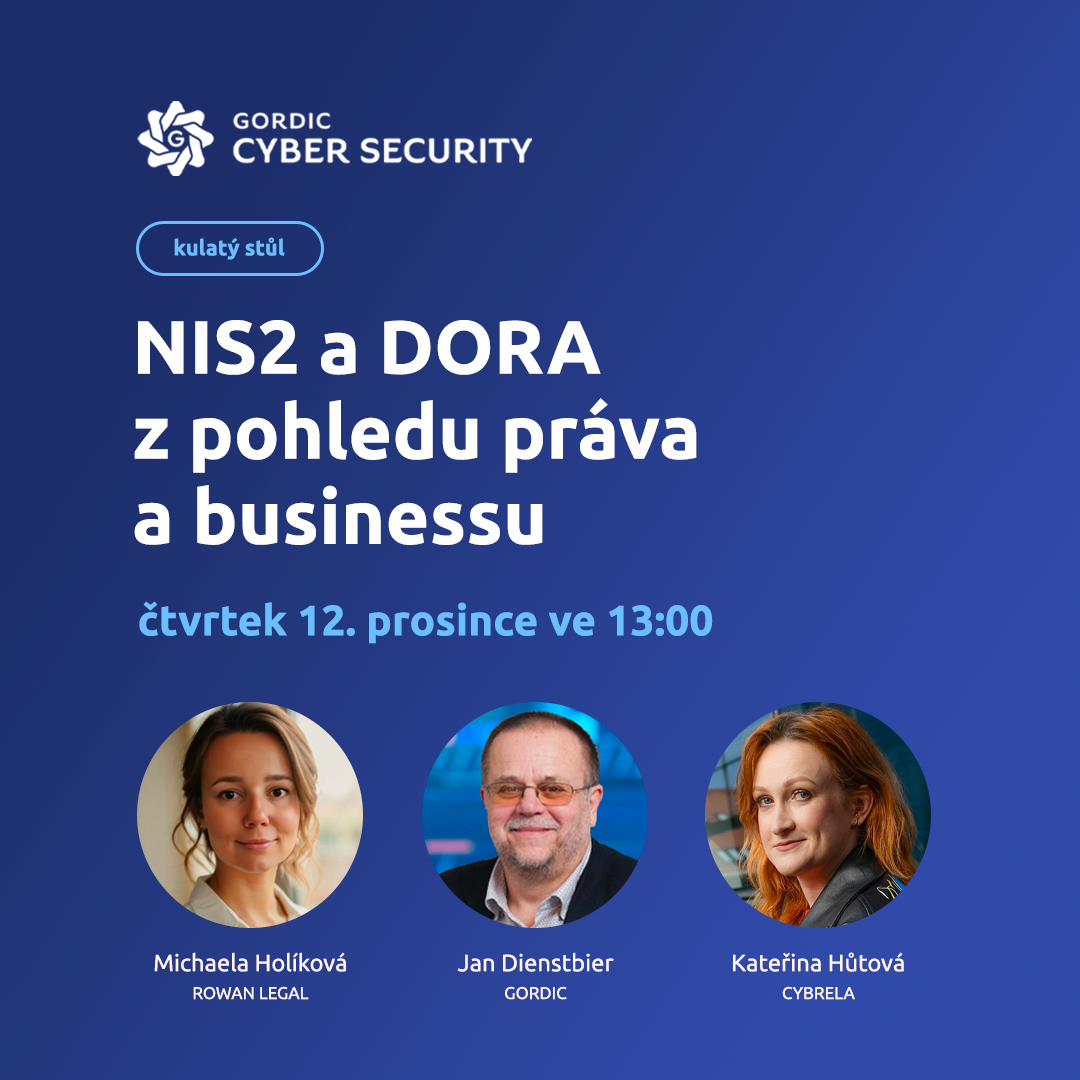
GordicCyberSec: NIS2 a DORA z pohledu práva a businessu
Zasedněte s námi k již druhému online kulatému stolu na téma nZoKB, tentokrát z pohledu práva a businessu. Společně probereme aktuální stav legislativního procesu a zdůrazníme důležitost přípravy na jeho očekávané přijetí. Dozvíte se o praktických krocích, včetně analýzy poskytování regulované
NIS vs. NIS2: Kam se posunula evropská kybernetická bezpečnost?
Jednou z charakteristik kybernetické domény je absence geografických hranic. Společný bezpečnostní standard a mezinárodní spolupráce se staly nutností v celoevropském boji proti kyberbezpečnostním hrozbám. V roce 2016 byla v Evropské unii schválena směrnice NIS (Network and Information Security), která stanovovala základní rámec pro ochranu