

Technické služby Benešov: Chytré odpadové hospodářství potřebuje i chytré řízení kybernetických rizik
Digitalizace městských služeb přináší větší efektivitu, ale také nové nároky na ochranu dat a informačních systémů. Technické služby Benešov proto vedle modernizace odpadového hospodářství věnují pozornost také kybernetické bezpečnosti. S identifikací a řízením rizik jim pomáhá nástroj GORDIC CSA, který umožňuje
Kolik Excelů potřebujete k řízení kybernetické bezpečnosti?
Aktiva v jedné tabulce. Rizika ve druhé. Opatření ve třetí. Dodavatelé někde bokem a dokumentace ve složce, ke které má přístup jen několik lidí. Dokud se nikdo na nic neptá, může takový systém působit funkčně. Problém nastane ve chvíli, kdy

Audit kyberbezpečnosti: Jste si opravdu jistí, že vaše firma ví, kde má své slabiny?
Kybernetické útoky dnes nezasahují jen velké korporace nebo státní instituce. Naopak – stále častěji cílí na běžné firmy, města, školy i zdravotnické organizace, které mají cenná data, ale často netuší, kde jsou jejich největší bezpečnostní slabiny. Právě proto je dnes jedním

GORDIC CSA získalo evropskou certifikaci. Organizace mají jistotu souladu s nZoKB i NIS2
V době, kdy kybernetické útoky míří stále častěji na veřejnou správu, kritickou infrastrukturu i státní instituce, roste význam nástrojů, které dokážou organizacím pomoci nejen chránit jejich data, ale také splnit přísné legislativní požadavky. Společnost GORDIC nyní oznámila významný milník –
Nemocnice TGM v Hodoníně posiluje kybernetickou bezpečnost pomocí analýzy rizik
Nemocnice TGM v Hodoníně se rozhodla výrazně posílit svou kybernetickou ochranu a bezpečnost dat implementací špičkových řešení od společnosti Gordic. V rámci tohoto strategického kroku využívá klíčové nástroje CSA a GDPO, které ji podpoří nejen při plnění požadavků evropské směrnice
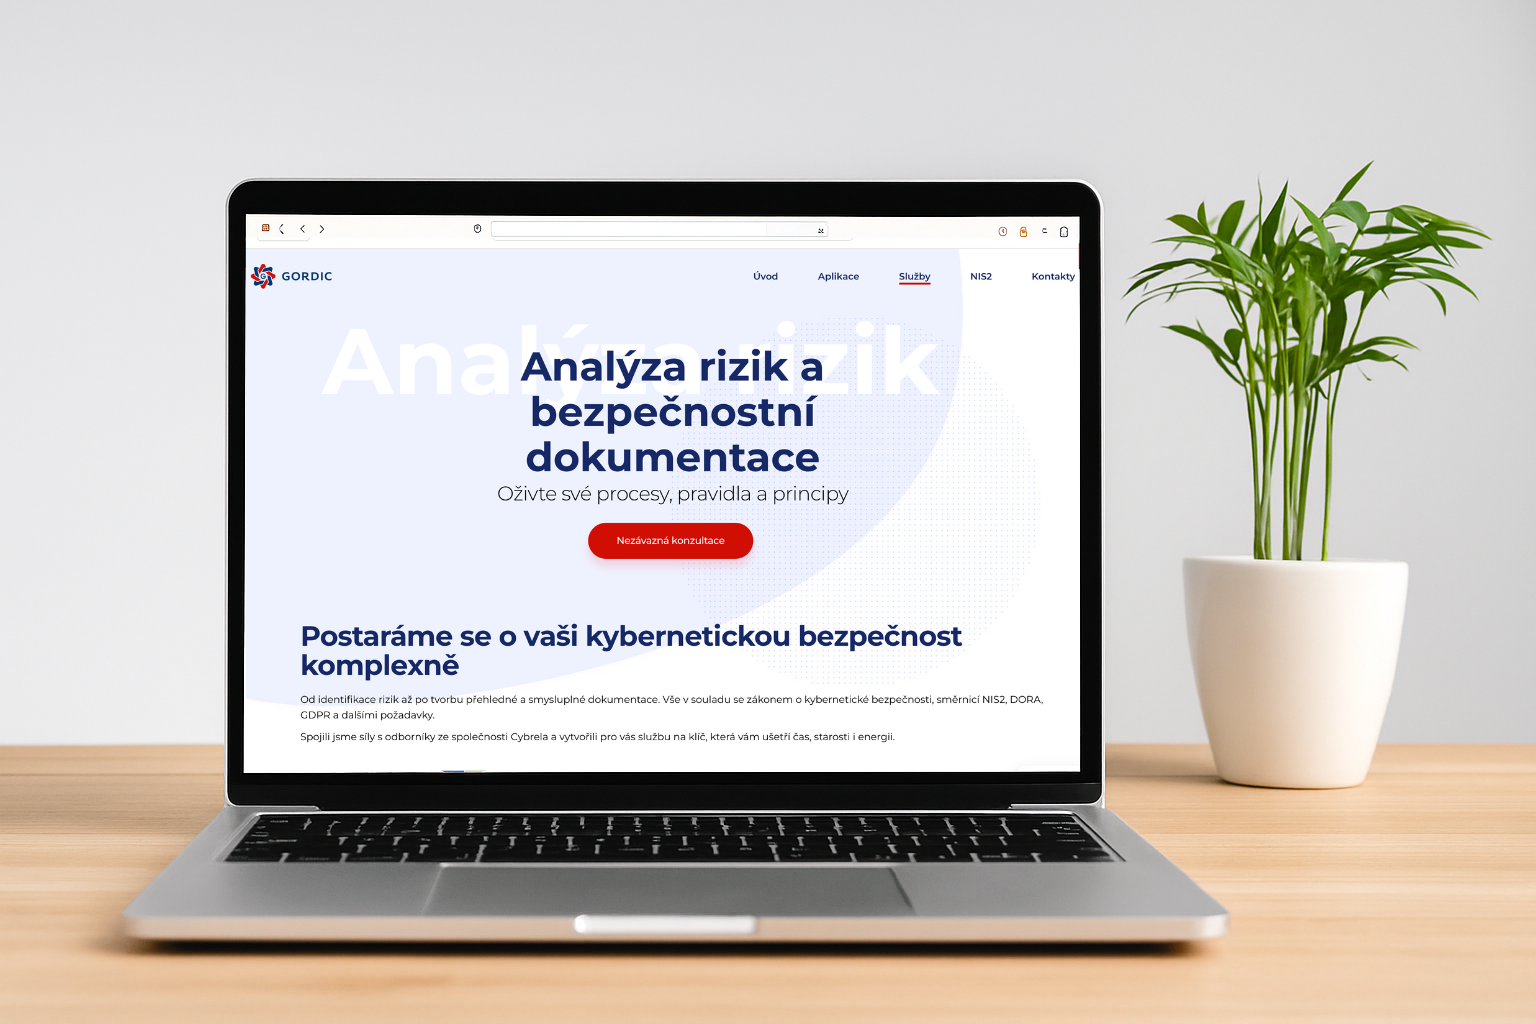
Gordic a Cybrela společně posouvají kybernetickou bezpečnost na vyšší úroveň
Komplexní řešení kybernetické bezpečnosti kombinující technologii Cyber Security Audit (CSA) od Gordicu s expertízou konzultantů společnosti Cybrela usnadní organizacím implementaci bezpečnostních opatření a dosažení souladu s novou legislativou Kybernetické hrozby jsou dnes realitou každé organizace, ať už jde o výrobní podnik,
Hospodářské noviny: Jak na řízení bezpečnosti podle NIS2 a nZoKB? Jednoduše
Rozhovor s Vojtěchem Hvězdou - ředitelem odboru CyberSecurity - publikovaný v Hospodářských novinách dne 26. června 2025 Evropská směrnice NIS2 a související nový zákon o kybernetické bezpečnosti (nZoKB) znamenají pro firmy řadu nových výzev. V České republice se dotknou řádově tisíců organizací. NIS2 však
DORA: Revoluce kybernetické bezpečnosti ve finančním sektoru
Autor obsahu – Sebastian Raida DORA, neboli Digital Operational Resilience Act, je nařízení Evropské unie, které se zabývá minimálními požadavky na bezpečnost informačních systémů a sítí v prostředí finančních sektoru. Toto nařízení reflektuje závislost finančního a bankovního systému na informačních a
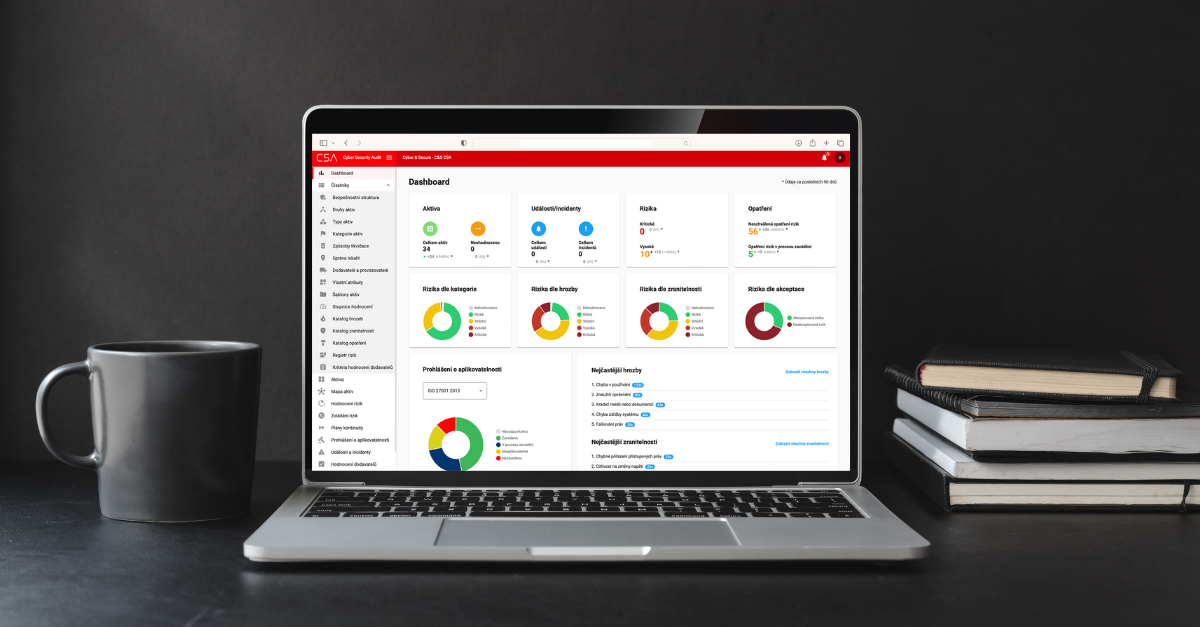
Začněte rok 2025 s CSA: 7 důvodů, proč je tento nástroj klíčový pro kybernetickou bezpečnost
Kybernetická bezpečnost bude v roce 2025 důležitější než kdy dříve. Se zavedením směrnice NIS2 a rostoucími požadavky na ochranu dat čelí organizace novým výzvám, které nelze ignorovat. Nástroj CSA (Cyber Security Audit) od společnosti Gordic nabízí komplexní řešení, jak se
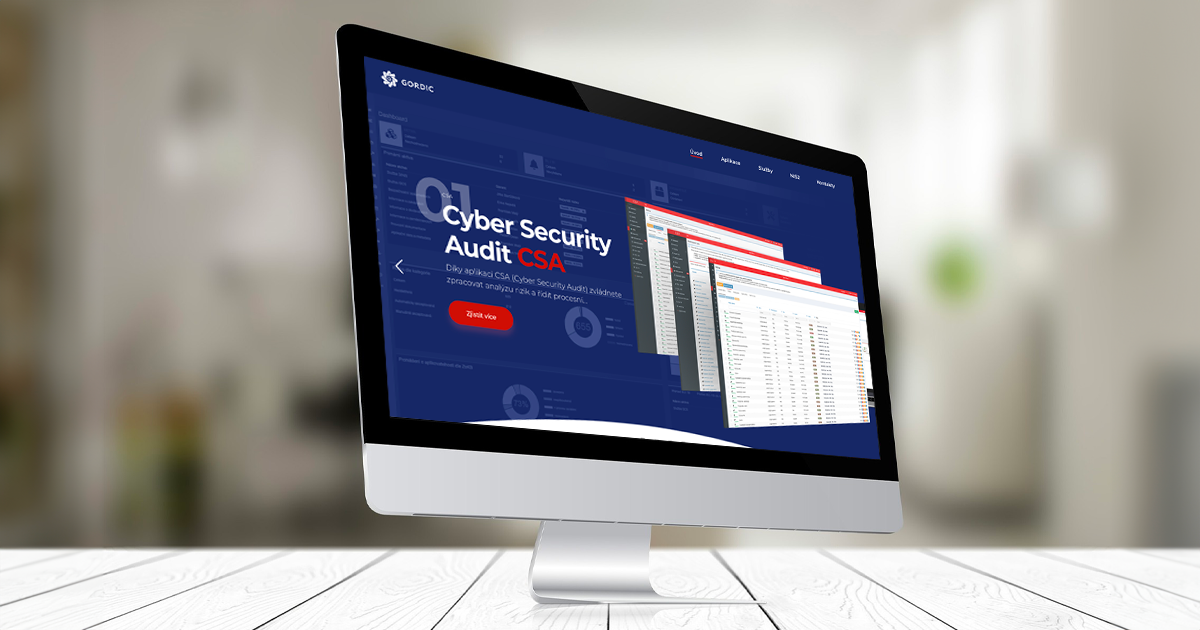
Jak CSA pomáhá organizacím splnit požadavky NIS2 na správu aktiv a kybernetickou bezpečnost
Cyber Security Audit Softwarový nástroj CSA je vyvíjen společností GORDIC spol. s r.o. již 6 let. Dnes přichází na trh jeho druhá verze CSA 2.0. Ta v sobě skrývá nové funkcionality, vyšší efektivitu práce, pokročilejší reporting, zvýšenou uživatelskou přívětivost a moderní UI/UX. CSA