TOP

KYBEZ

nZoKB bez chaosu? GORDIC CyberSec ukázal na CEVRO Univerzitě praktickou cestu

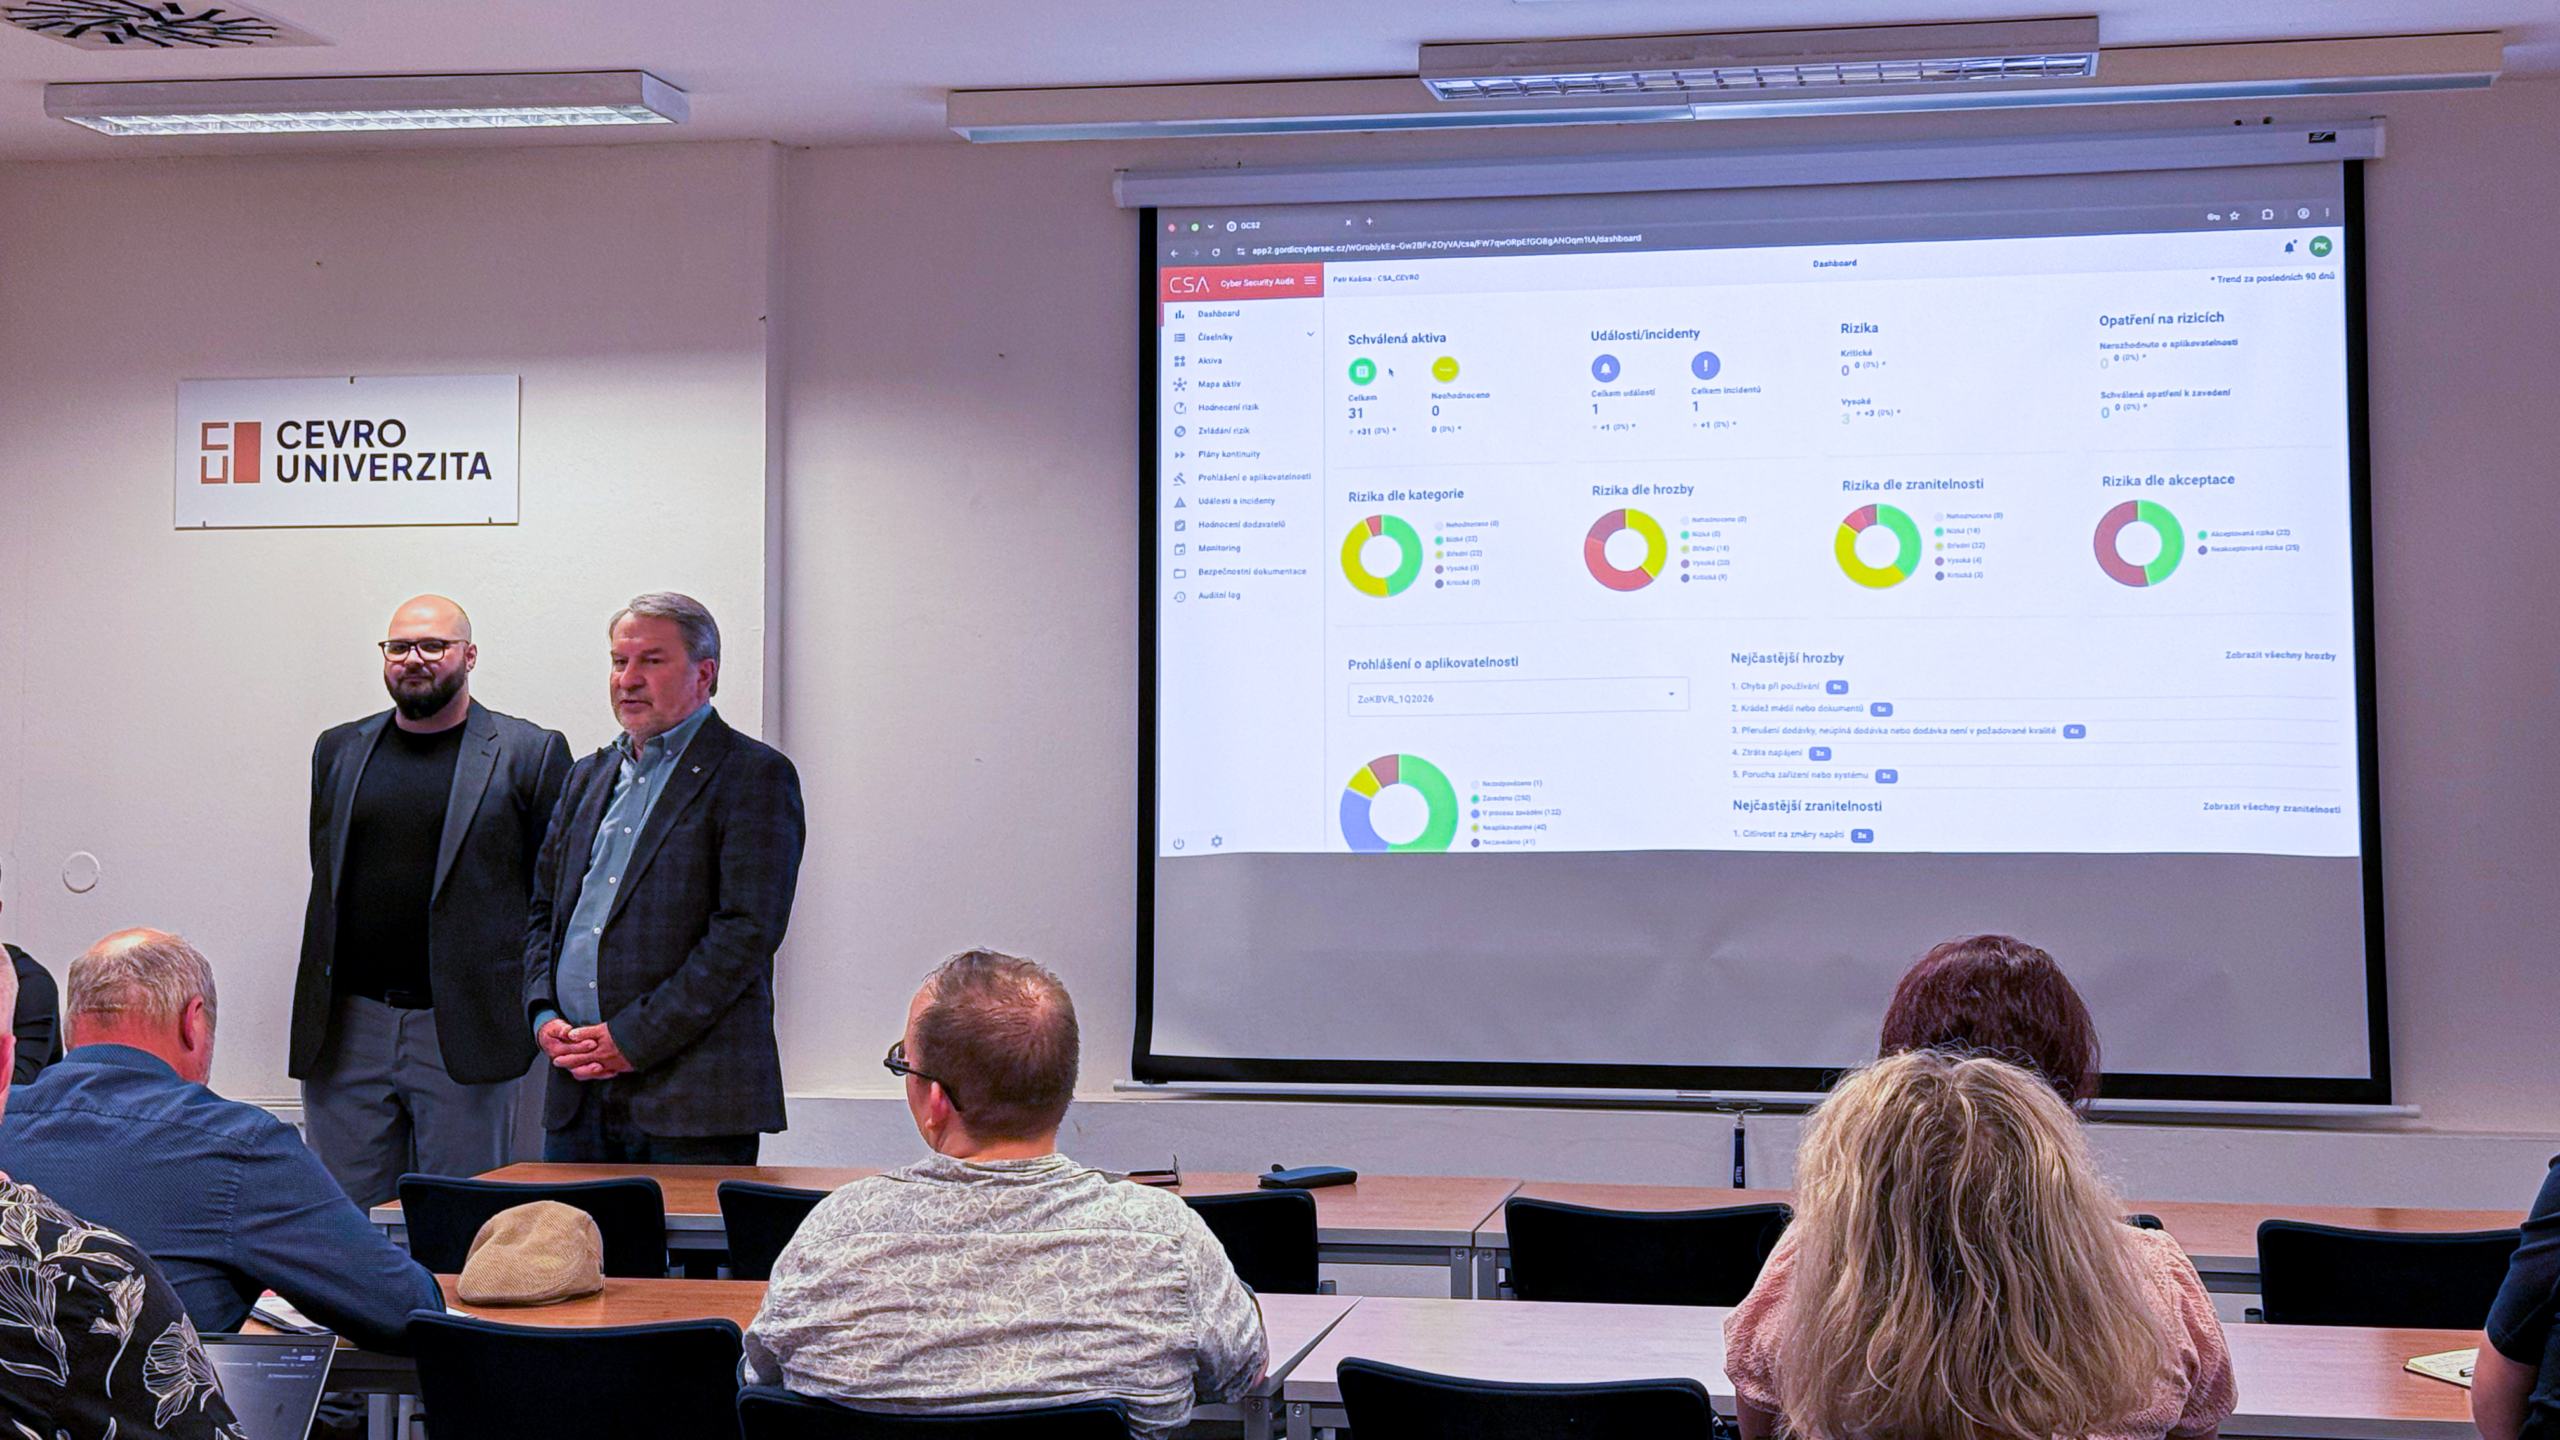
Společnost GORDIC CyberSec se zúčastnila prvního kulatého stolu Centra rozvoje informačních kompetencí (CRIK) při CEVRO Univerzitě. Hlavním tématem workshopu bylo praktické řízení kybernetických rizik a ukázka využití nástroje CSA (Cyber Security Audit) v organizacích nejen spadajících pod zákon o kybernetické bezpečnosti.

Akce nebyla postavena pouze na teorii. Účastníci si během workshopu mohli na demonstračním scénáři projít celý proces analýzy rizik – od identifikace aktiv a vazeb až po práci s hrozbami, dopady a návrhem bezpečnostních opatření. Workshop vedli zástupci Gordic a moderoval jej statutární ředitel CRIK Aleš Špidla.

Praktická ukázka toho, jak zvládnout analýzu rizik bez chaosu

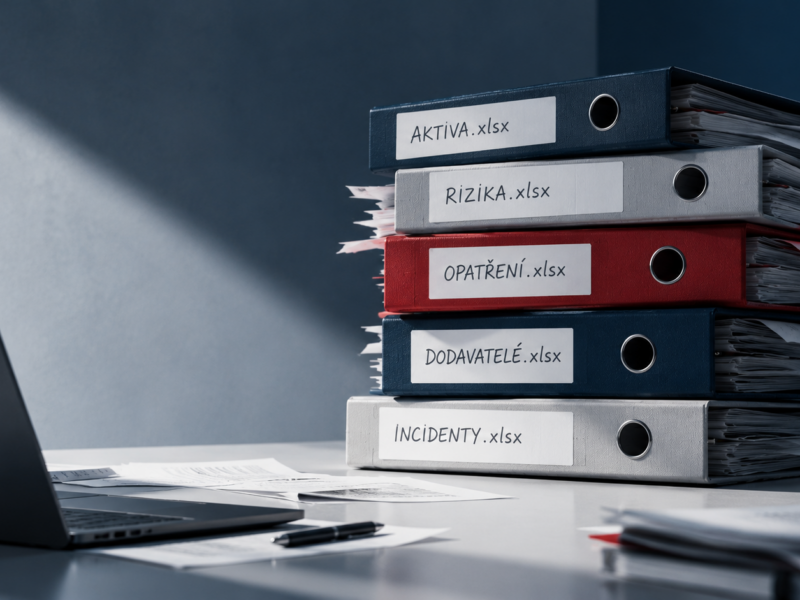
Právě analýza rizik dnes patří mezi největší výzvy organizací připravujících se na nové regulatorní požadavky, včetně NIS2 a nového zákona o kybernetické bezpečnosti. Mnoho firem stále řeší rizika v Excelu, oddělených dokumentech nebo bez jasných vazeb mezi aktivy, procesy a bezpečnostními opatřeními.

Nástroj CSA byl na workshopu představen jako platforma, která umožňuje mít celý proces řízení kybernetické bezpečnosti na jednom místě – od evidence aktiv přes identifikaci hrozeb až po auditní výstupy a rozhodovací proces managementu.

Velký důraz byl kladen také na praktickou použitelnost. Nešlo jen o „compliance nástroj“, ale o ukázku toho, jak může organizace skutečně pracovat s riziky průběžně a efektivně. Účastníci diskutovali například:

  • jak prioritizovat bezpečnostní opatření,
  • jak hodnotit dopady a pravděpodobnosti,
  • jak propojit technická a procesní aktiva,
  • nebo jak zvládnout auditní a legislativní požadavky bez zbytečné administrativy.

CRIK: propojení akademické sféry, bezpečnostní komunity a praxe

Samotné Centrum rozvoje informačních kompetencí při CEVRO Univerzitě vzniklo jako platforma propojující experty z oblasti kybernetické bezpečnosti, intelligence, obrany, AI a strategického rozhodování. Mezi členy a partnery centra figurují odborníci z akademické sféry, bezpečnostních institucí i soukromého sektoru.

CRIK se dlouhodobě věnuje tématům jako:

  • kybernetická bezpečnost,
  • decision intelligence,
  • AI v bezpečnostním prostředí,
  • ochrana informací,
  • řízení rizik a kybernetická odolnost.

Právě proto byla prezentace nástroje CSA zajímavá i z širšího pohledu – ukázala, že kybernetická bezpečnost dnes není jen o technologiích, ale hlavně o schopnosti správně pracovat s informacemi, rozhodováním a prioritami organizace.

Kybernetická bezpečnost už není jen téma IT oddělení

Kybernetická bezpečnost se posouvá z čistě technického tématu směrem k řízení organizace jako celku.

Právě proto roste význam nástrojů, které dokážou propojit management rizik, audit, legislativní požadavky a praktické řízení bezpečnosti do jednoho prostředí. A přesně tím směrem CSA míří.

Více o aplikaci CSA najdete na:
CSA – Cyber Security Audit

Nebo se můžete podívat na praktickou ukázku práce s nástrojem:
Jak na analýzu rizik – průvodce aplikací CSA