Audit kyberbezpečnosti: Jste si opravdu jistí, že vaše firma ví, kde má své slabiny?
Kybernetické útoky dnes nezasahují jen velké korporace nebo státní instituce. Naopak – stále častěji cílí na běžné firmy, města, školy i zdravotnické organizace, které mají cenná data, ale často netuší, kde jsou jejich největší bezpečnostní slabiny.
Právě proto je dnes jedním z nejdůležitějších kroků v oblasti kyberbezpečnosti audit a analýza rizik. Bez nich organizace v podstatě funguje „naslepo“.
Analýza rizik: Základ každé funkční kyberbezpečnosti
Mnoho organizací investuje do antivirů, firewallů nebo různých bezpečnostních nástrojů. To je ale jen část řešení.
Nejdříve je potřeba vědět:
- jaká data organizace chrání
- kde jsou uložena
- kdo k nim má přístup
- jaké hrozby jsou nejpravděpodobnější
Právě analýza rizik dokáže tyto otázky systematicky zodpovědět.
Výsledkem je přehled reálných hrozeb, priorit a konkrétních kroků, které dávají bezpečnostním investicím smysl.
Bez auditu totiž často dochází k situaci, kdy firmy investují do špatných opatření, nebo naopak přehlédnou kritická rizika.
Nová legislativa tlačí na organizace
S příchodem evropské směrnice NIS2 a nového českého zákona o kybernetické bezpečnosti se význam analýzy rizik ještě výrazně zvyšuje.
Organizace budou muset prokazatelně:
- identifikovat a řídit rizika
- zavádět bezpečnostní opatření
- pravidelně vyhodnocovat stav své bezpečnosti
Audit tak není jen dobrá praxe – stává se nutností pro splnění legislativních požadavků.
Audit odhalí slabiny dříve, než je zneužije útočník
Dobře provedený audit často odhalí problémy, které by jinak zůstaly skryté.
Například:
- nedostatečně chráněné přístupy zaměstnanců
- špatně nastavená oprávnění k citlivým datům
- zastaralé systémy nebo neaktualizovaný software
- chybějící procesy při bezpečnostním incidentu
Identifikace těchto slabin umožní organizaci řešit problémy dříve, než se stanou skutečným bezpečnostním incidentem.
33 let zkušeností v ochraně dat
Společnost Gordic patří mezi dlouhodobé technologické partnery českých organizací. Již 33 let pomáhá firmám, institucím i veřejné správě bezpečně spravovat data a informační systémy.
Díky dlouholetým zkušenostem dokáže pomoci organizacím:
- zmapovat jejich kybernetická rizika
- připravit se na nové legislativní požadavky
- zavést efektivní bezpečnostní opatření
Audit kybernetické bezpečnosti tak není jen kontrola. Je to strategický krok, který organizaci umožní lépe chránit svá data, reputaci i fungování.
Kyberbezpečnost začíná pochopením rizik
V dnešní digitální době je největším rizikem myslet si, že se útok týká někoho jiného.
Prvním krokem k ochraně organizace proto není nový software ani technologie.
Je jím audit a analýza rizik, která ukáže realitu.
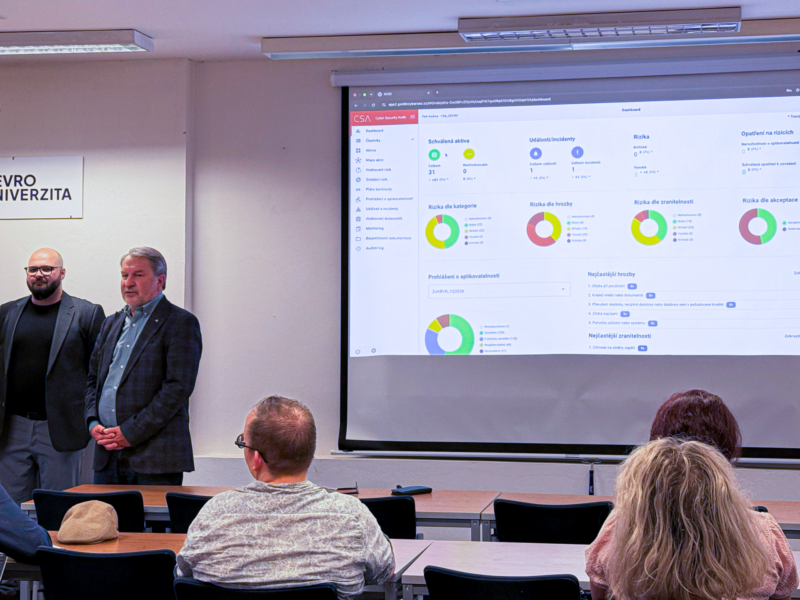
Gordic u jednoho stolu s odborníky
Poslechněte si záznam z kulatého stolu s Michaelou Holíkovou a Martinem Uherem na téma nZoKB.