
Polsko úspěšně odvrátilo kyberútok na vodovodní síť města
V polovině srpna Polsko čelilo závažnému kybernetickému útoku, jehož cílem byla vodovodní infrastruktura jednoho z větších měst. Útok byl však včas odhalen a zmařen, aniž by došlo k jakémukoli poškození nebo výpadku dodávky vody. Informaci o incidentu poskytl polský vicepremiér

Google se stal obětí kyberútoku skupiny ShinyHunters, kterou sám vyšetřoval
Společnost Google tento týden potvrdila, že byla zasažena kybernetickým útokem skupiny ShinyHunters, známé také pod označením UNC6040. Paradoxní na celé situaci je, že Google v době incidentu tento útok aktivně vyšetřoval — a přesto se stal jeho obětí. Jak útok proběhl Podle

Čelíme tlaku: Vyhoření a přetíženost CISO
Masivní dopad narůstajících hrozeb na psychiku Až 79 % bezpečnostních profesionálů přiznává, že rostoucí kybernetické hrozby negativně ovlivňují jejich duševní zdraví. Tento tlak je vyvolán složitější hrozebnou krajovou situací, nedostatkem rozpočtu, rostoucí složitostí technologií a nedostatečnou podporou vedení. Přesun od prevence k odolnosti Tradiční
Google „Big Sleep“: Když AI chrání dřív, než útočníci zaútočí
Umělá inteligence se čím dál více uplatňuje v obraně proti kyberhrozbám. Nedávný příklad nástroje Googlu jménem „Big Sleep“ ukázal, že AI může odhalit kritickou zranitelnost dříve než hackeři – a tím předejít masovému zneužití. Co se stalo? V červenci 2025 identifikoval Big

Deepfake jako nová oblíbená zbraň: Jak čelit hrozbě syntetické manipulace?
Technologie deepfake – schopnost vytvořit realistické video nebo audio někoho, kdo danou věc nikdy neřekl či neudělal – už není pouze hrozbou pro celebrity. V posledních měsících rapidně vzrostlo její využití v kyberkriminalitě, špionáži i firemních podvodech. Nejnovější incidenty CEO scam
#KYBEZ týden v kostce – zákaz DeepSeek, útok na Nymburk i zatýkání ve Velké Británii
Svět kybernetické bezpečnosti rozhodně neusnul na vavřínech – poslední týden byl plný legislativních změn, kyberútoků i nových bezpečnostních iniciativ. Přinášíme přehled toho nejzásadnějšího, co by vám nemělo uniknout. Česko zakazuje DeepSeek AI ve státní správě Česká vláda pod vedením premiéra Petra Fialy

Kyberútok na Qantas: Vishing jako (nová) zbraň hackerů
Australská letecká společnost Qantas se stala terčem závažného kybernetického útoku, při kterém došlo k úniku osobních údajů až šesti milionů zákazníků. Útočníci se k datům nedostali přímo přes servery společnosti, ale zneužili slabinu v systému externího poskytovatele IT služeb. Tento
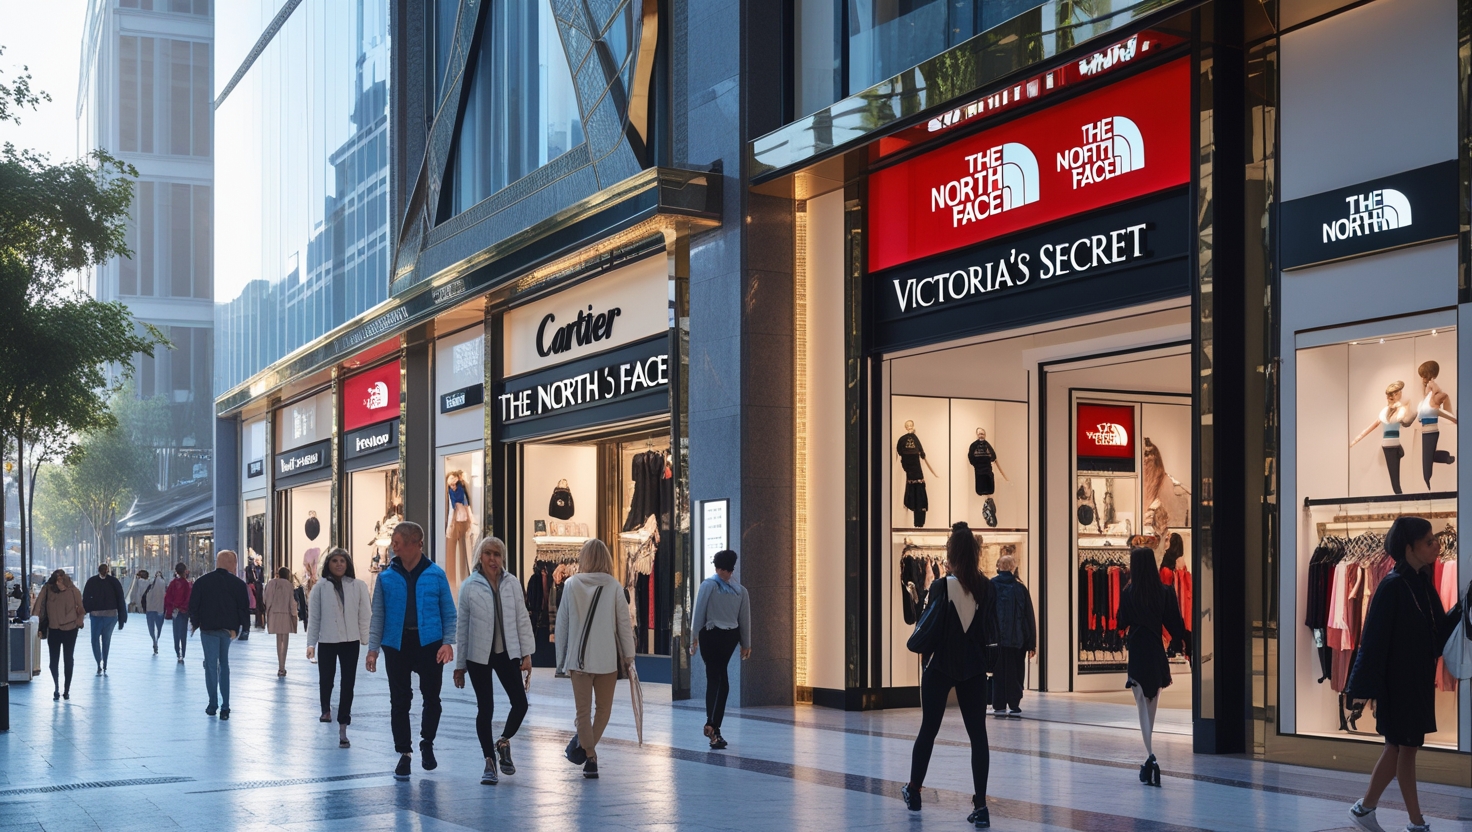
Retail pod palbou: Kyberútoky zasahují známé značky a jejich zákazníky
Kybernetické hrozby si nacházejí nové cíle – a tentokrát míří přímo do srdce maloobchodu. V červnu 2025 hlásí Velká Británie i Spojené státy rostoucí vlnu útoků na retailové řetězce. Mezi oběťmi se objevily i takové značky jako Cartier, The North
Masivní útok na vývojářské ekosystémy: Malware infikoval populární balíčky na npm a PyPI
Datum incidentu: červen 2025Dotčené platformy: npm, PyPICílové skupiny: vývojáři a firmy využívající open-source knihovny Co se stalo? Bezpečnostní výzkumníci z firmy Checkmarx odhalili rozsáhlou supply-chain operaci, která kompromitovala populární vývojářské balíčky na npm (JavaScript) a PyPI (Python). Kampaň infikovala přes desítku balíčků

Jak energeticky nákladné je ChatGPT – proč byste neměli děkovat?
Rozmach umělé inteligence s sebou přináší nejen technologické nadšení, ale i otázky udržitelnosti. ChatGPT, jeden z nejvýkonnějších jazykových modelů současnosti, je obrovsky výpočetně náročný – a s tím i energeticky. V tomto článku se podíváme na to, kolik energie ChatGPT