

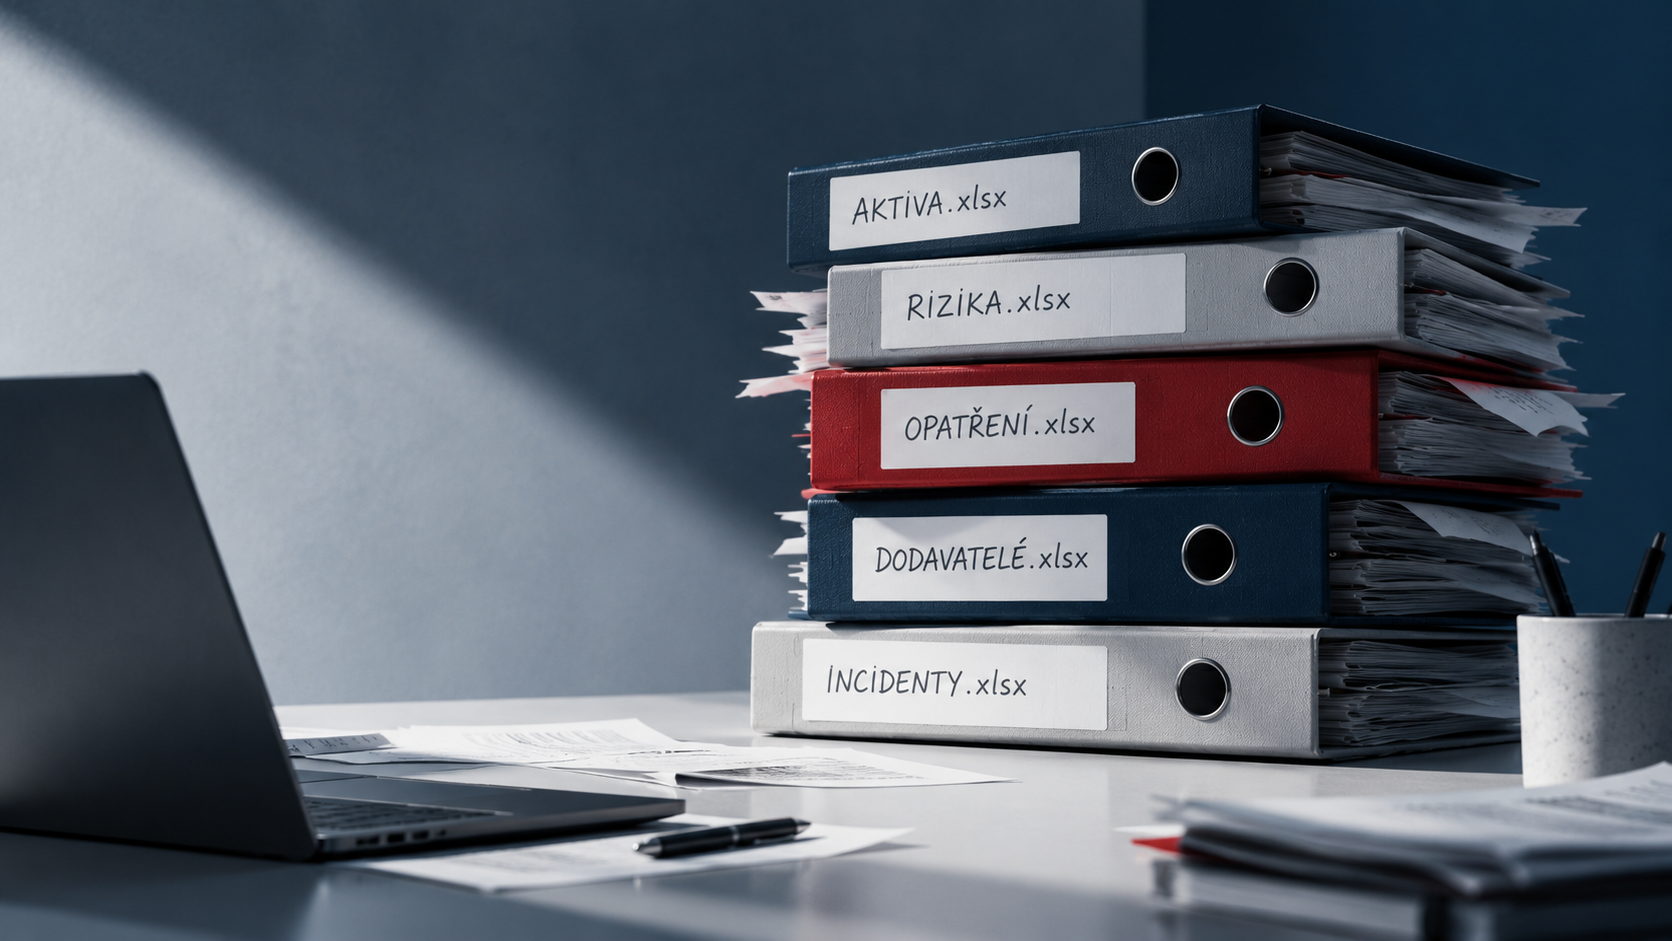
Kolik Excelů potřebujete k řízení kybernetické bezpečnosti?
Aktiva v jedné tabulce. Rizika ve druhé. Opatření ve třetí. Dodavatelé někde bokem a dokumentace ve složce, ke které má přístup jen několik lidí. Dokud se nikdo na nic neptá, může takový systém působit funkčně. Problém nastane ve chvíli, kdy

GORDIC CSA získalo evropskou certifikaci. Organizace mají jistotu souladu s nZoKB i NIS2
V době, kdy kybernetické útoky míří stále častěji na veřejnou správu, kritickou infrastrukturu i státní instituce, roste význam nástrojů, které dokážou organizacím pomoci nejen chránit jejich data, ale také splnit přísné legislativní požadavky. Společnost GORDIC nyní oznámila významný milník –
Důležitost auditu kybernetické bezpečnosti pro ochranu dat ve firemním prostředí
Autor obsahu – Michaela Petrášová V dnešní digitální době se data stala jedním z nejcennějších aktiv podniků. Organizace zaznamenávají své transakce do databází, ukládají dokumenty do síťových úložišť a při své činnosti se do značné míry spoléhají na technologie. S touto rostoucí

Analýza bezpečnosti #6: Jak hodnotit rizika?
Autor obsahu – Timea Miková Rizika spojená s kybernetickými útoky jsou stále více přítomná a sofistikovaná, přičemž pro organizace a jednotlivce představují bezpochyby reálné hrozby. Tyto hrozby se neustále mění a nabírají na síle, proto je rizika třeba neustále identifikovat, analyzovat
CSA: Aneb co s nástupem NIS2
O nové evropské směrnice NIS2 jste již jistě slyšeli. Každým týdnem se blíží konec transpoziční lhůty a firmy se budou muset s finálním zněním směrnice adaptovat na nové prostředí. Ať již bude finální znění jakékoliv, bude ve všech případech vyhotoveno

Analýza rizik v kontextu NIS2
Co je NIS2 a koho se bude týkat? K 10. listopadu 2022 Evropský parlament přijal finální znění směrnice NIS2. V současné chvíli Národní úřad pro kybernetickou bezpečnost dokončuje přípravy pro posunutí nově vytvořené legislativy ke schválení parlamentem. S tím se pojí