

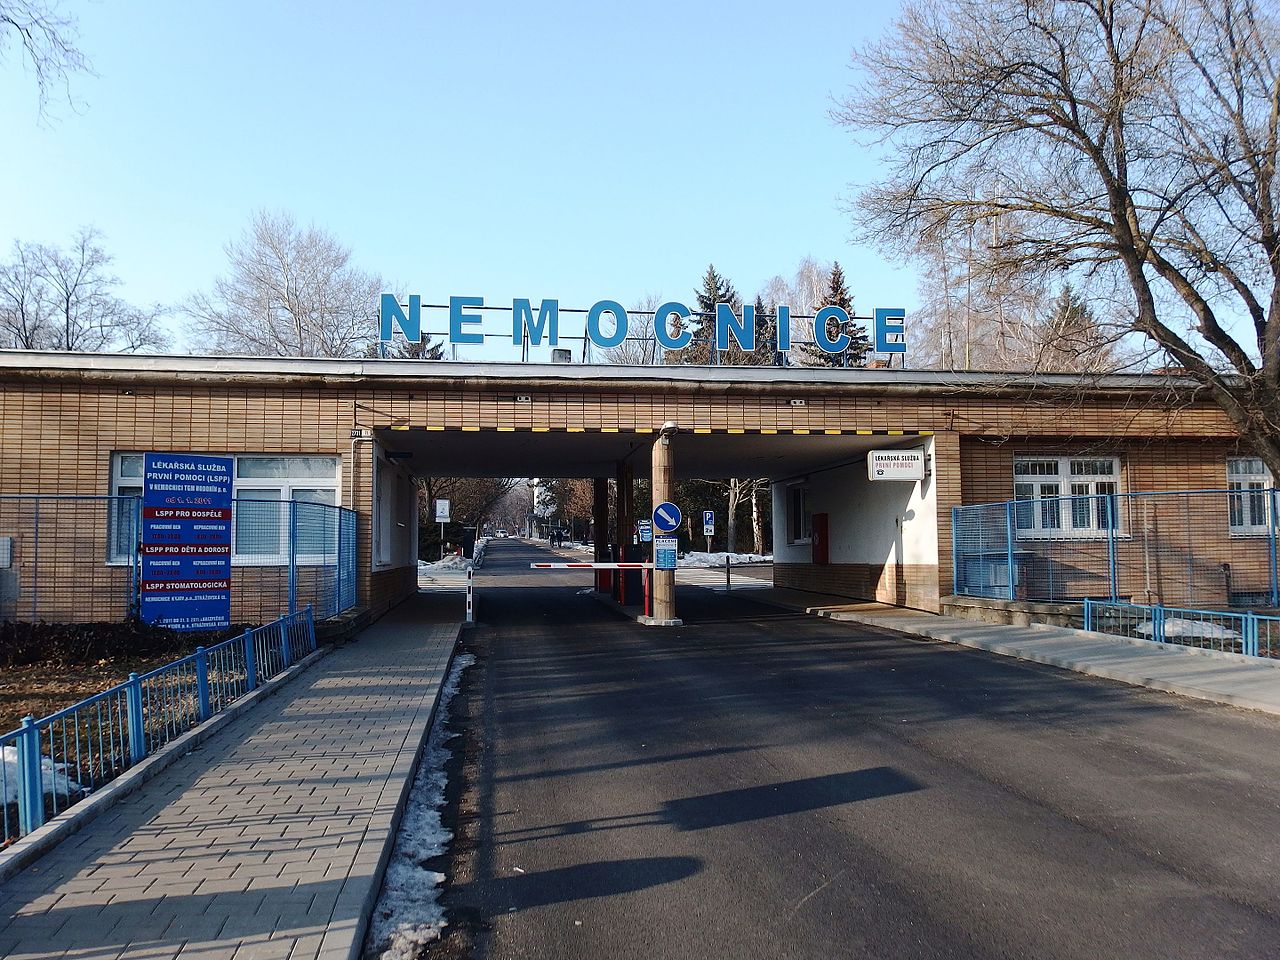
Nemocnice TGM v Hodoníně posiluje kybernetickou bezpečnost pomocí analýzy rizik
Nemocnice TGM v Hodoníně se rozhodla výrazně posílit svou kybernetickou ochranu a bezpečnost dat implementací špičkových řešení od společnosti Gordic. V rámci tohoto strategického kroku využívá klíčové nástroje CSA a GDPO, které ji podpoří nejen při plnění požadavků evropské směrnice
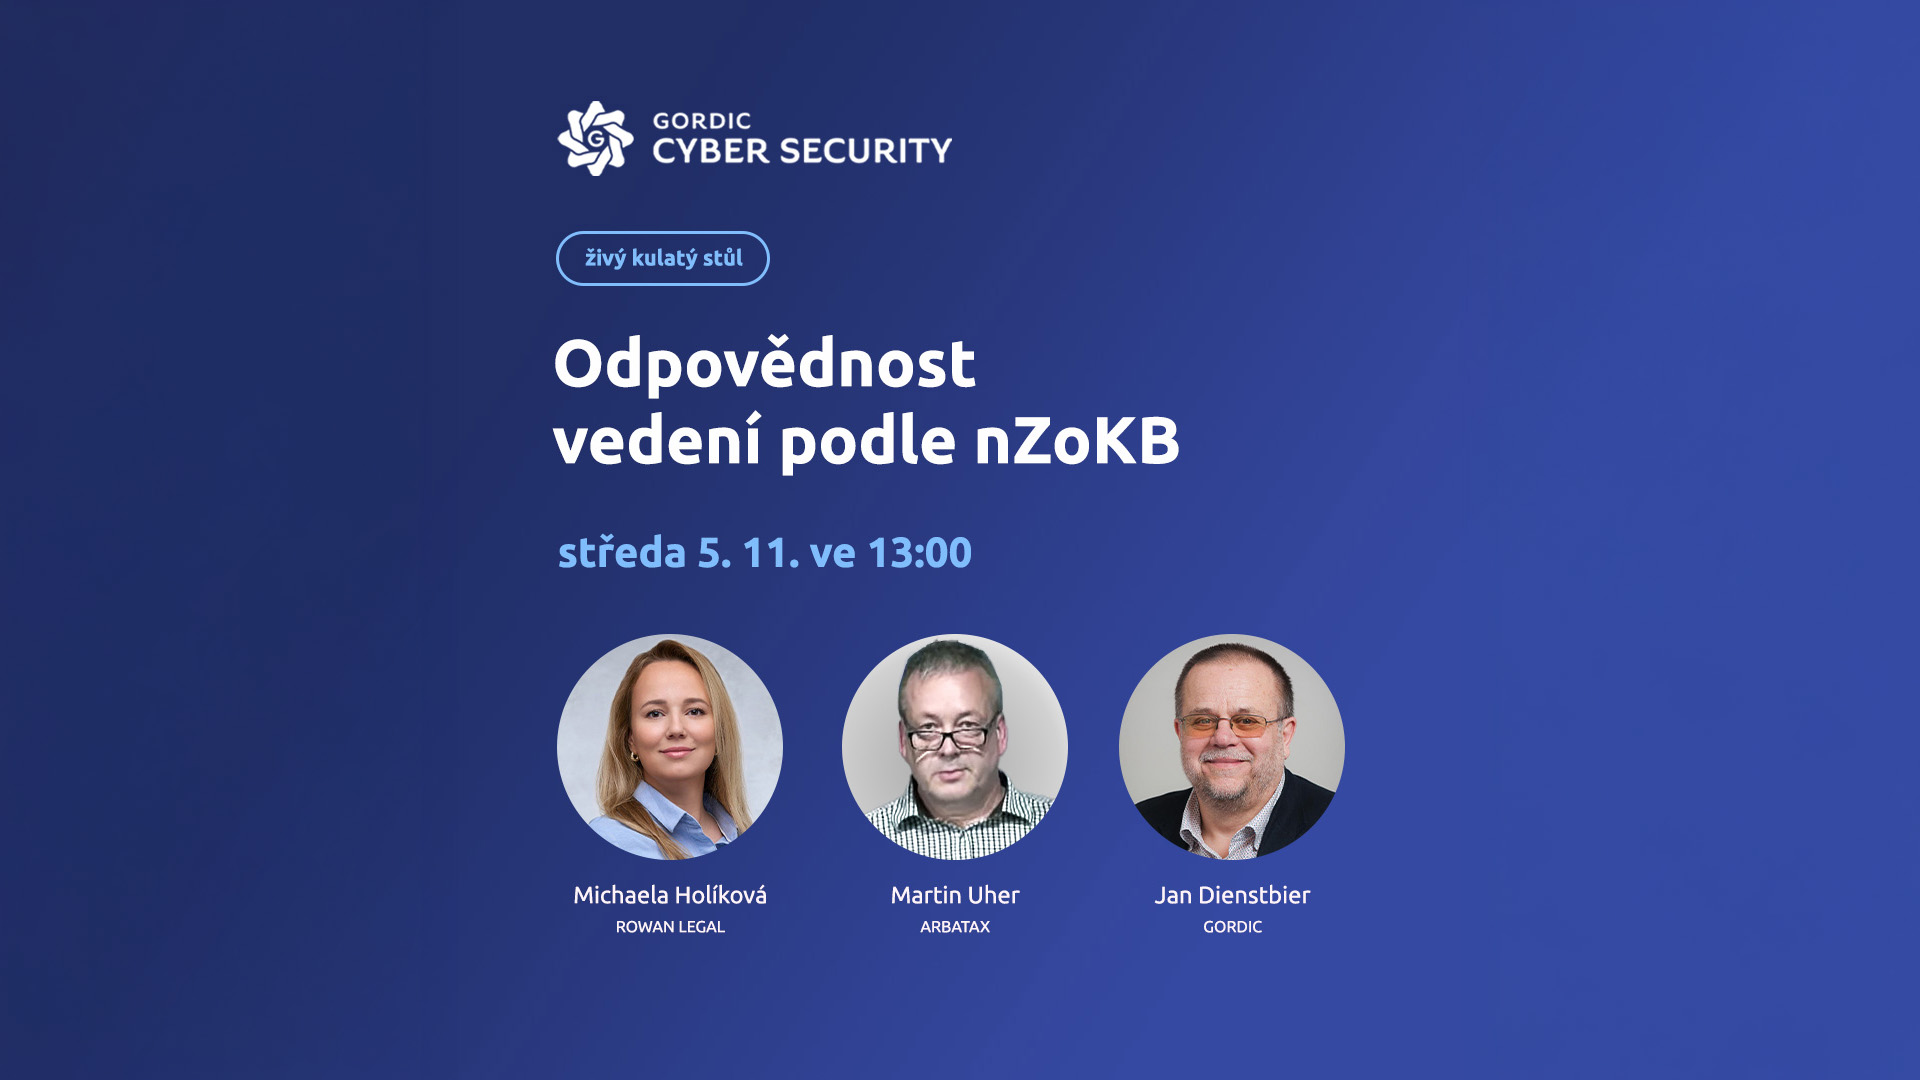
GordicCyberSec: Odpovědnost vedení podle nZoKB
Datum: 5. 11. 2025 | Čas: 13:00–15:00 | Forma: online Nová směrnice NIS2 a nový zákon o kybernetické bezpečnosti (nZoKB) zásadně mění rozložení odpovědnosti v oblasti kybernetické bezpečnosti. Již nejde „jen“ o IT oddělení – odpovědnost je přímo na vedení organizací.

Europol zasahuje proti „SIM-farmě“: mezinárodní operace odhalila rozsáhlou síť podvodů
Evropské orgány kybernetické bezpečnosti podnikly významný zásah proti organizované skupině, která provozovala tzv. „SIM-farmy“ – infrastrukturu umožňující zločincům manipulovat s mobilními sítěmi a provádět rozsáhlé podvody. Operace, koordinovaná Europolem, vedla k zatčení pěti osob v Lotyšsku, podezřelých z řízení sítě
Je to za dveřmi. Nový zákon o kybernetické bezpečnosti začne platit 1. listopadu
Je to tady. Po měsících příprav, metodik, seminářů a analýz se nový zákon o kybernetické bezpečnosti (nZoKB) blíží do finále.Dnem 1. listopadu 2025 vstoupí v účinnost legislativa, která promění způsob, jakým české organizace přistupují k kybernetické bezpečnosti – a dotkne
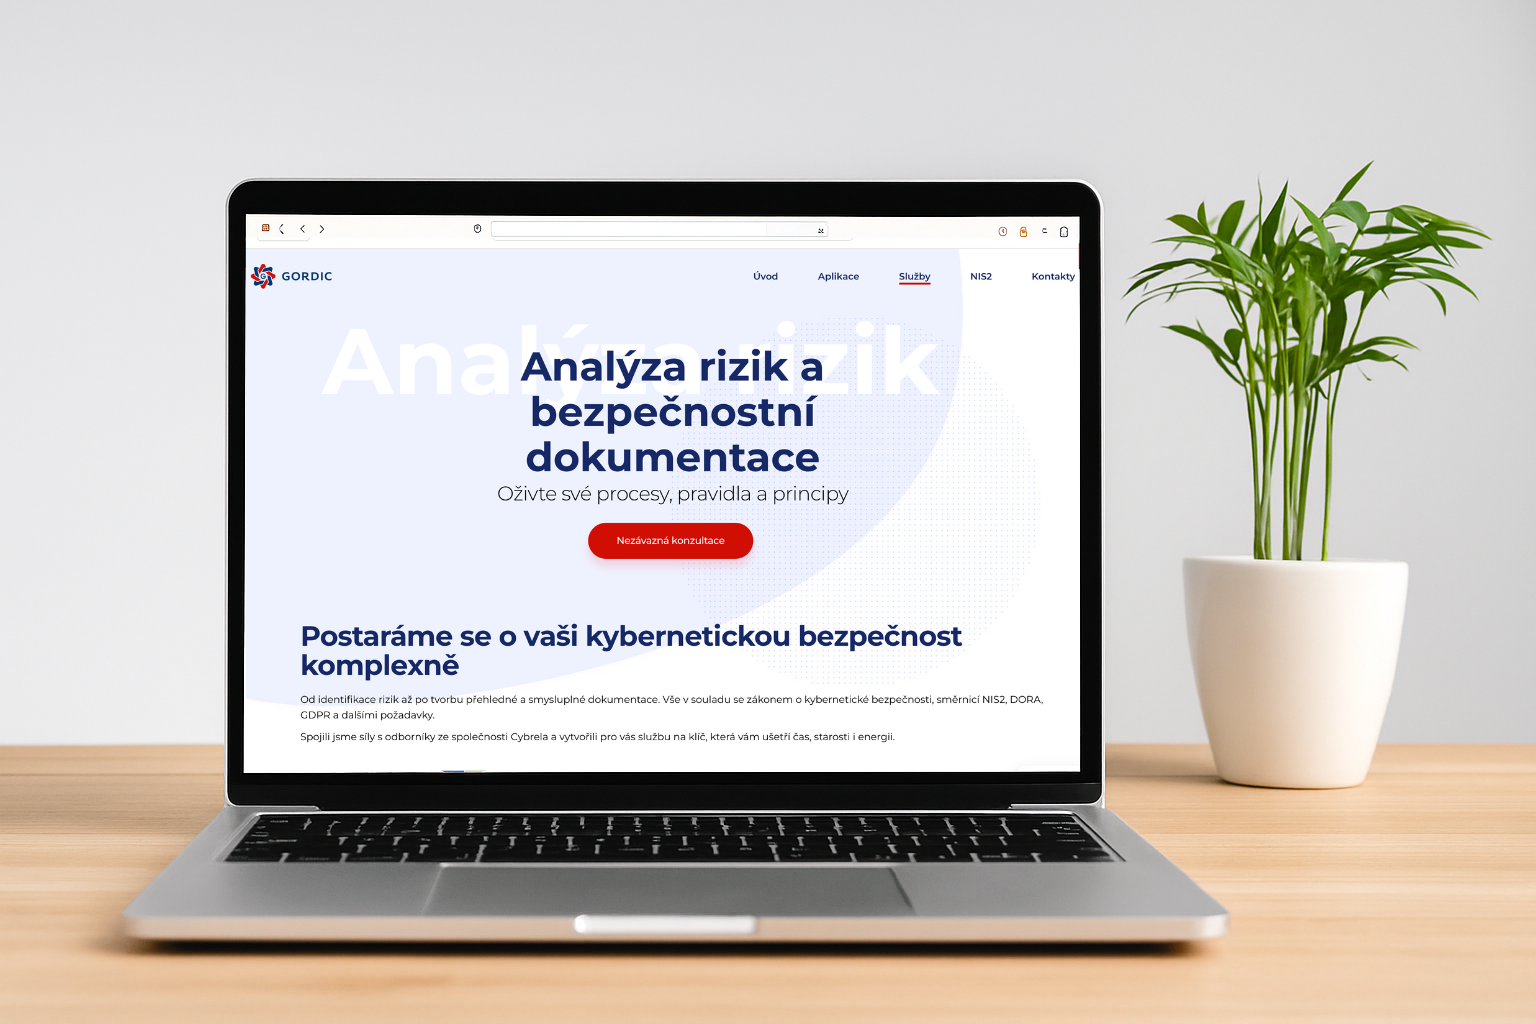
Gordic a Cybrela společně posouvají kybernetickou bezpečnost na vyšší úroveň
Komplexní řešení kybernetické bezpečnosti kombinující technologii Cyber Security Audit (CSA) od Gordicu s expertízou konzultantů společnosti Cybrela usnadní organizacím implementaci bezpečnostních opatření a dosažení souladu s novou legislativou Kybernetické hrozby jsou dnes realitou každé organizace, ať už jde o výrobní podnik,