
PyStoreRAT: Malware šířený přes GitHub cílí na vývojáře a OSINT komunitu
Kyberzločinci stále častěji zneužívají důvěryhodné platformy k šíření škodlivého kódu. Nejnovějším příkladem je malware PyStoreRAT, který se šíří prostřednictvím veřejných GitHub repozitářů a cílí zejména na technicky zdatné uživatele – vývojáře, analytiky a OSINT výzkumníky. Útok ukazuje, že ani open-source prostředí

Sharenting: Tiché ohrožení dětí, které začíná u rodinného alba a končí na serverech, kde nikdy nemělo být
Je to rituál moderního rodičovství.Dítě se poprvé usměje, udělá krok, řekne větu — a internet to musí vidět.Sítě se plní obrázky dokonalého dětství, zatímco lajky přibývají a algoritmy spokojeně předou.Jenže mezi tím, co považujeme za nevinné sdílení rodinného štěstí, se
CISA varuje před závažnými zranitelnostmi v Cisco ASA a FTD — okamžitě patchujte
Americká kyberbezpečnostní agentura CISA vydala naléhavé varování kvůli dvěma kritickým chybám (CVE-2025-20333 a CVE-2025-20362) v Cisco Secure Firewall ASA a FTD (Firepower Threat Defense), které jsou již aktivně zneužívány. Tyto zranitelnosti mohou umožnit útočníkům vzdálené spuštění kódu jako root nebo
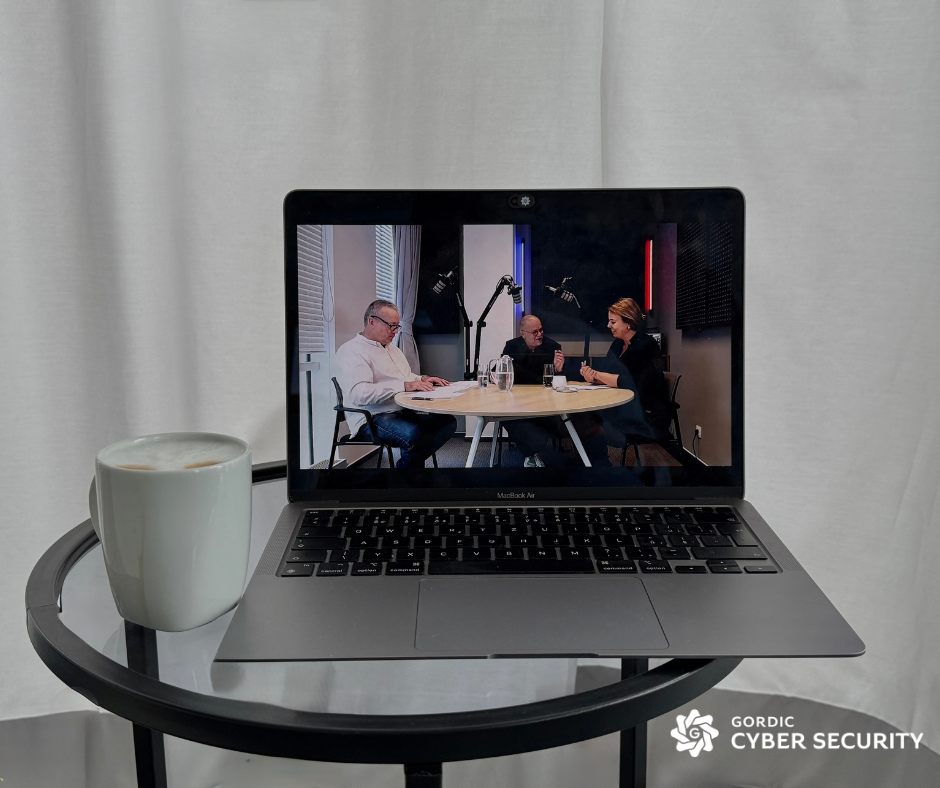
Videozáznam: Odpovědnost vedení podle nZoKB s Michaelou Holíkovou a Martinem Uherem
Čeká vás otevřená odborná diskuze o tom, co nová legislativa znamená pro vedení organizací – právně, strategicky i prakticky. Dozvíte se, jak se vyhnout chybám, jak dokumentovat rozhodování vedení a jak zajistit, aby vaše organizace byla připravena nejen na nZoKB,

Zero-click útok přes WhatsApp: spyware „LandFall“ mířil na telefony Samsung. Možná jste o něm vůbec nevěděli.
Bezpečnostní experti odhalili špionážní kampaň, která zneužívala dosud neznámou zranitelnost v některých telefonech Samsung Galaxy. Útočníci dokázali infikovat zařízení pouhým zasláním obrázku přes WhatsApp – bez toho, aby uživatel musel na cokoliv kliknout. Nově objevené spyware řešení dostalo název LandFall

Únik dat u čínské bezpečnostní firmy Knownsec odhalil kyberzbraně i seznam sledovaných cílů
Z čínské bezpečnostní společnosti Knownsec, která má podle dostupných informací vazby na státní struktury v Pekingu, unikla citlivá data. Podle serveru The Register obsahoval únik nejen interní dokumenty, ale i seznam sledovaných cílů a údajně také sadu kybernetických nástrojů používaných
Od 1. listopadu platí nový zákon: 7 kroků, jak správně ohlásit regulovanou službu
Ohlášení regulované služby je první povinností podle §6 zákona č. 264/2025 Sb. o kybernetické bezpečnosti.Provádí se prostřednictvím Portálu NÚKIB a musí být splněno do 60 dnů od vzniku povinnosti – tedy například od 1. listopadu 2025, kdy zákon vstupuje v
Nemocnice TGM v Hodoníně posiluje kybernetickou bezpečnost pomocí analýzy rizik
Nemocnice TGM v Hodoníně se rozhodla výrazně posílit svou kybernetickou ochranu a bezpečnost dat implementací špičkových řešení od společnosti Gordic. V rámci tohoto strategického kroku využívá klíčové nástroje CSA a GDPO, které ji podpoří nejen při plnění požadavků evropské směrnice
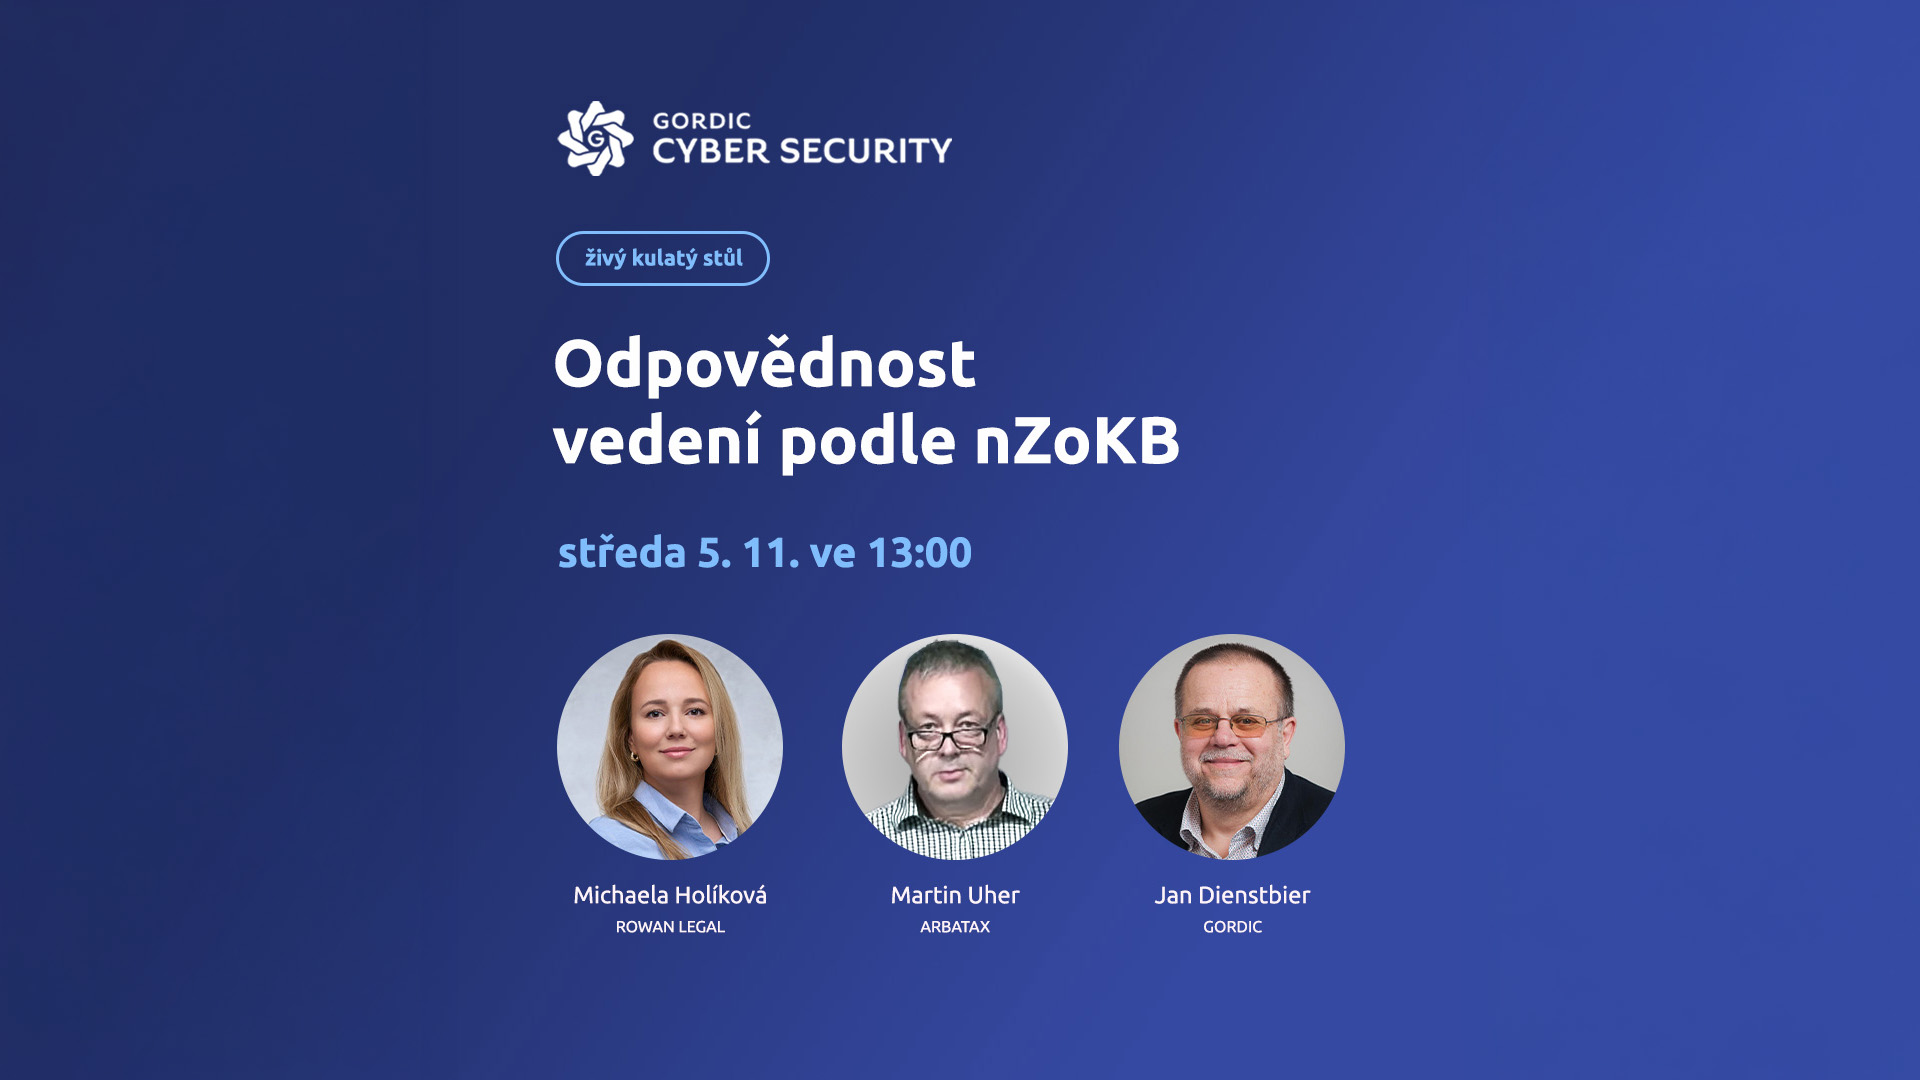
GordicCyberSec: Odpovědnost vedení podle nZoKB
Datum: 5. 11. 2025 | Čas: 13:00–15:00 | Forma: online Nová směrnice NIS2 a nový zákon o kybernetické bezpečnosti (nZoKB) zásadně mění rozložení odpovědnosti v oblasti kybernetické bezpečnosti. Již nejde „jen“ o IT oddělení – odpovědnost je přímo na vedení organizací.

Europol zasahuje proti „SIM-farmě“: mezinárodní operace odhalila rozsáhlou síť podvodů
Evropské orgány kybernetické bezpečnosti podnikly významný zásah proti organizované skupině, která provozovala tzv. „SIM-farmy“ – infrastrukturu umožňující zločincům manipulovat s mobilními sítěmi a provádět rozsáhlé podvody. Operace, koordinovaná Europolem, vedla k zatčení pěti osob v Lotyšsku, podezřelých z řízení sítě