nZoKB bez chaosu? GORDIC CyberSec ukázal na CEVRO Univerzitě praktickou cestu
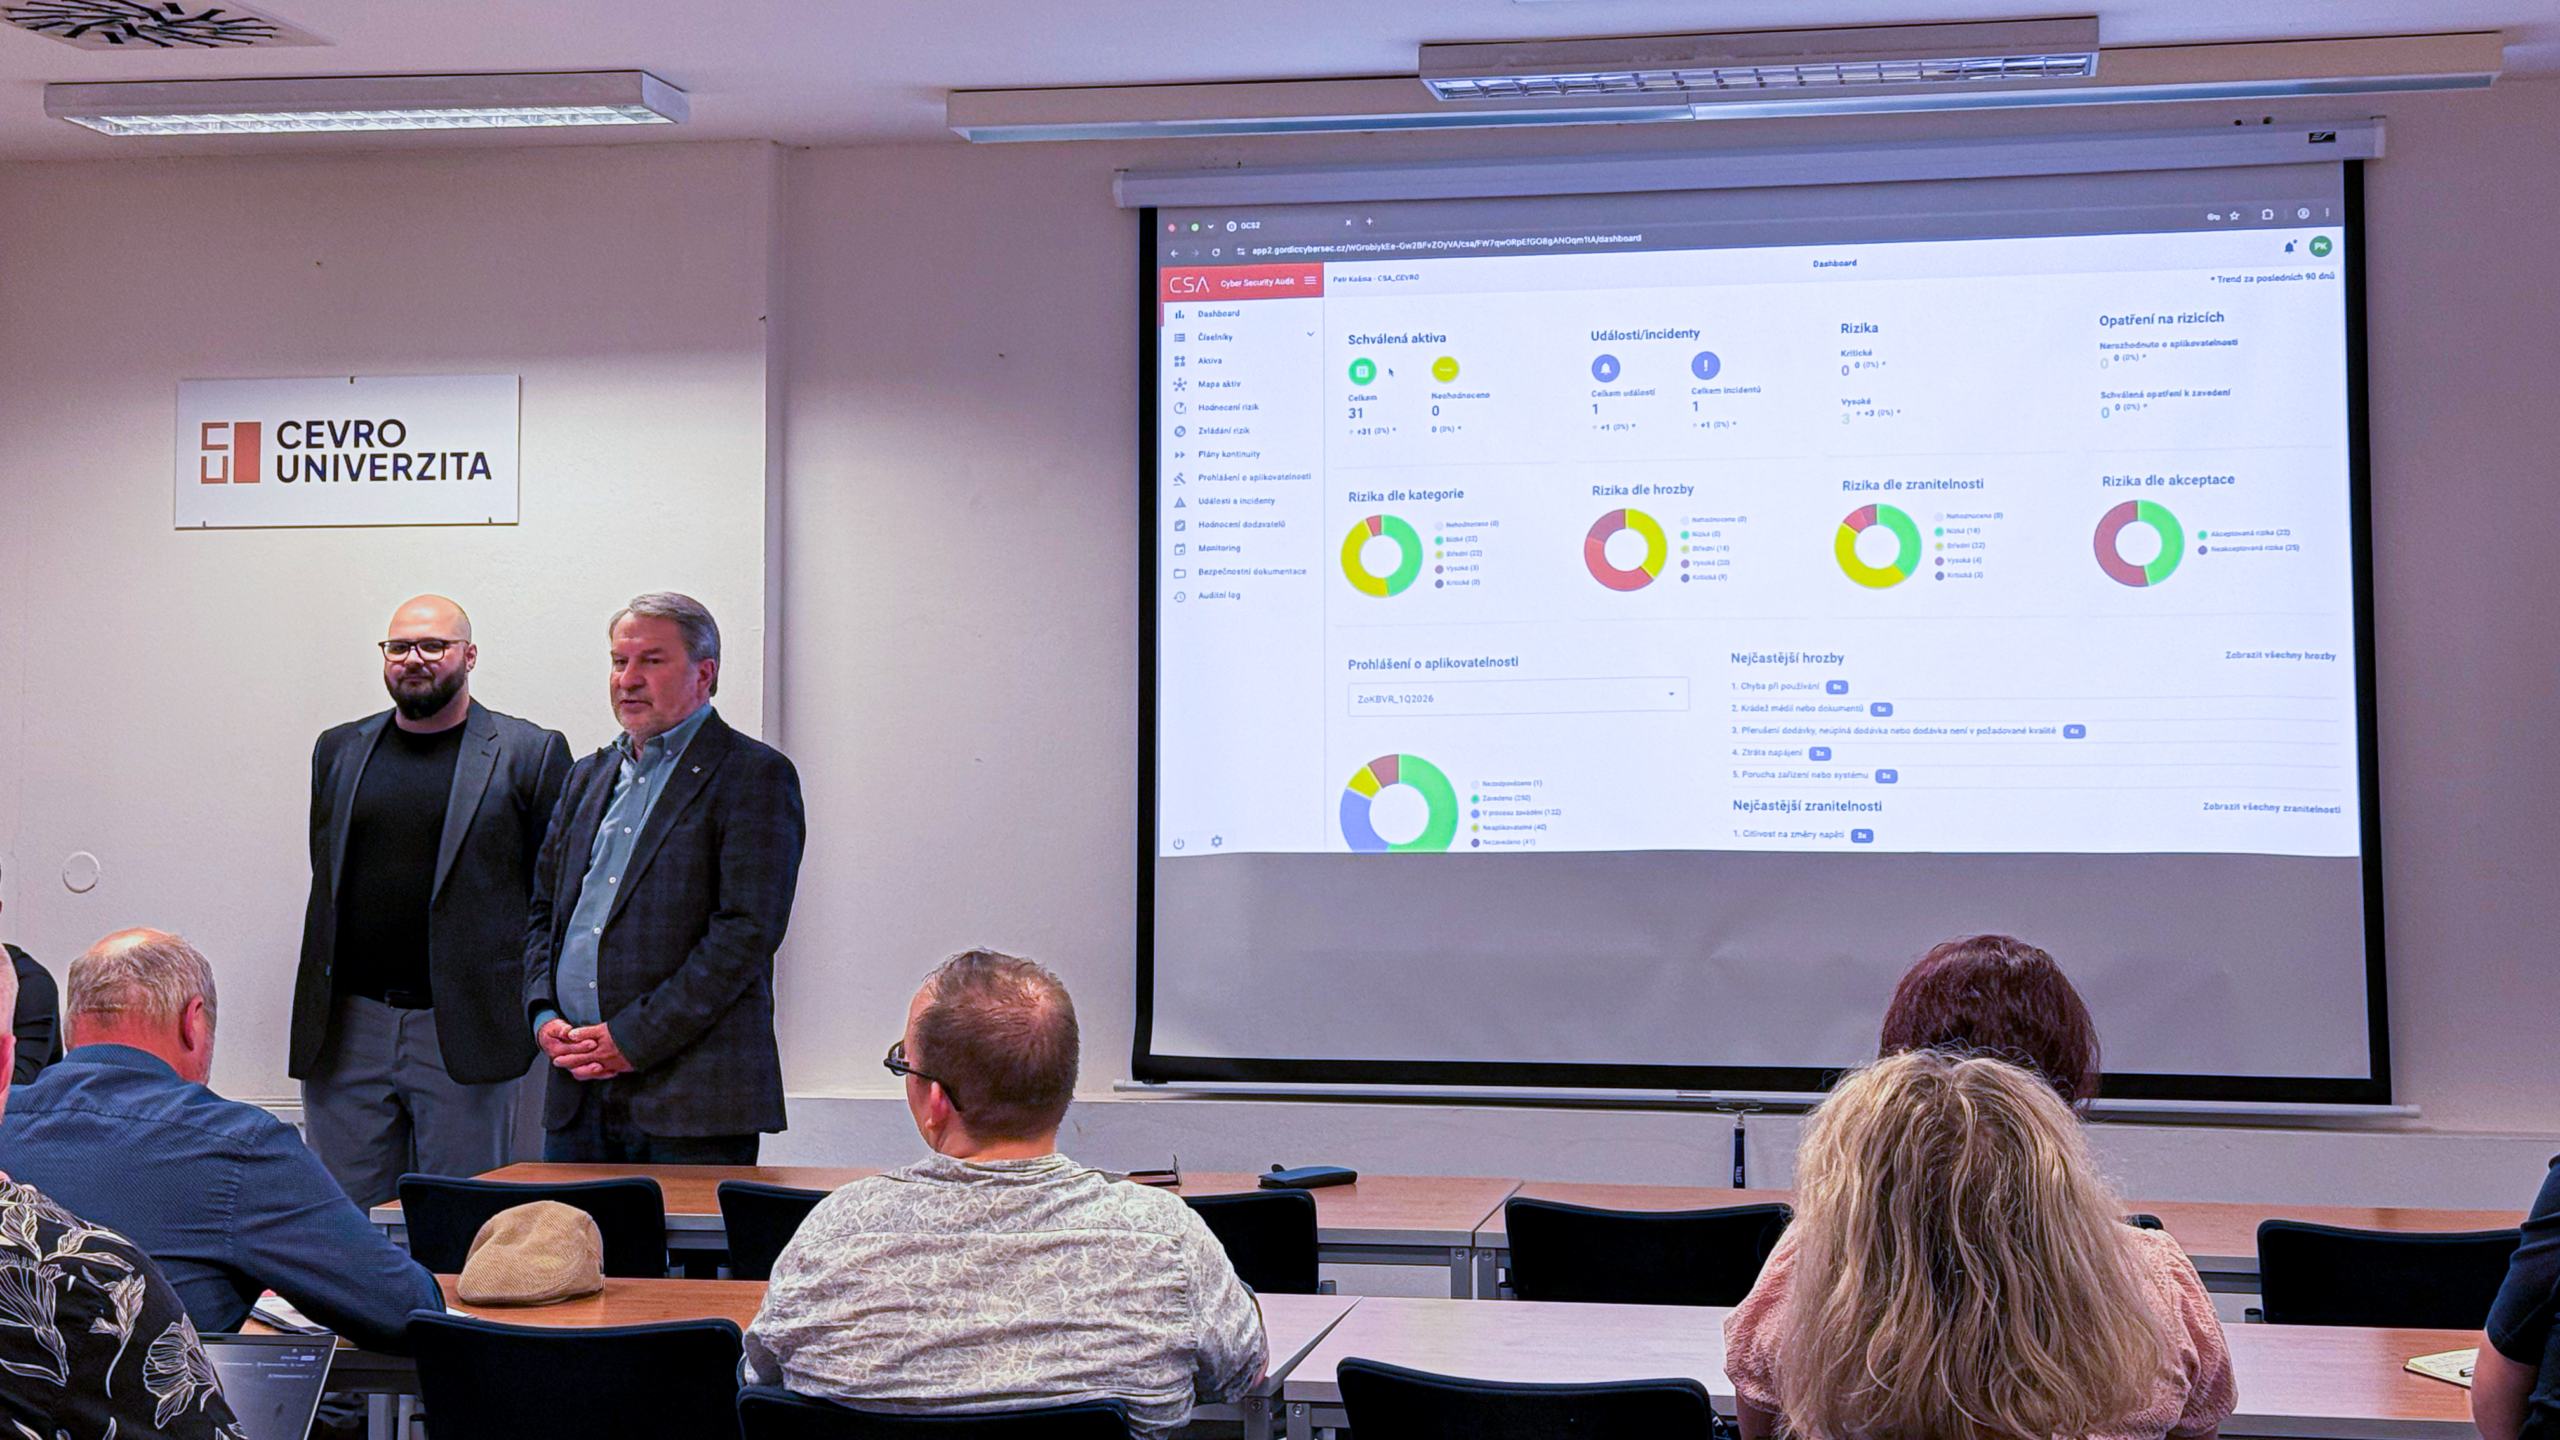
Společnost GORDIC CyberSec se zúčastnila prvního kulatého stolu Centra rozvoje informačních kompetencí (CRIK) při CEVRO Univerzitě. Hlavním tématem workshopu bylo praktické řízení kybernetických rizik a ukázka využití nástroje CSA (Cyber Security Audit) v organizacích nejen spadajících pod zákon o kybernetické
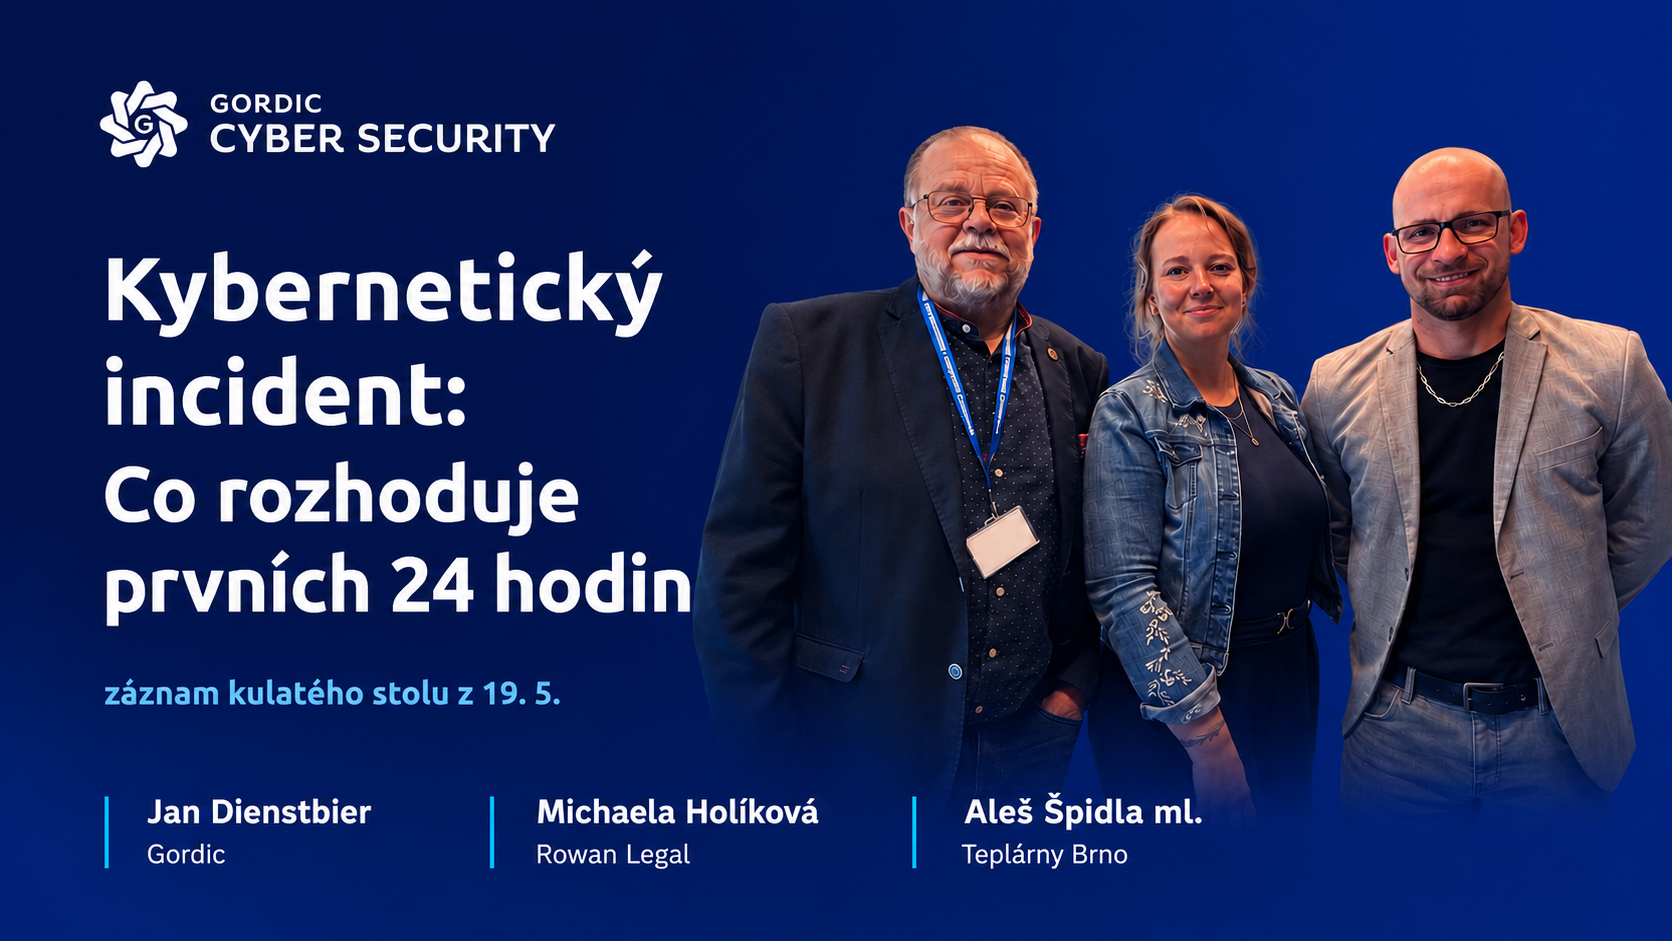
Kybernetický incident: Co rozhoduje prvních 24 hodin? Podívejte se na záznam odborného kulatého stolu
Kybernetický incident dnes není otázkou „jestli“, ale spíše „kdy“. A právě ve chvíli, kdy útok nastane, začíná rozhodovat něco mnohem důležitějšího než samotná technologie – reakce organizace. Prvních několik hodin po odhalení incidentu často určí, zda se situaci podaří zvládnout s
Ransomware má novou tvář. Seznamte se s The Gentlemen
Kybernetické prostředí se neustále mění. Zatímco některé známé ransomware skupiny v posledních měsících zmizely z mapy nebo omezily svou činnost, na jejich místo přicházejí noví hráči. Jedním z nich je skupina The Gentlemen, která se během velmi krátké doby zařadila
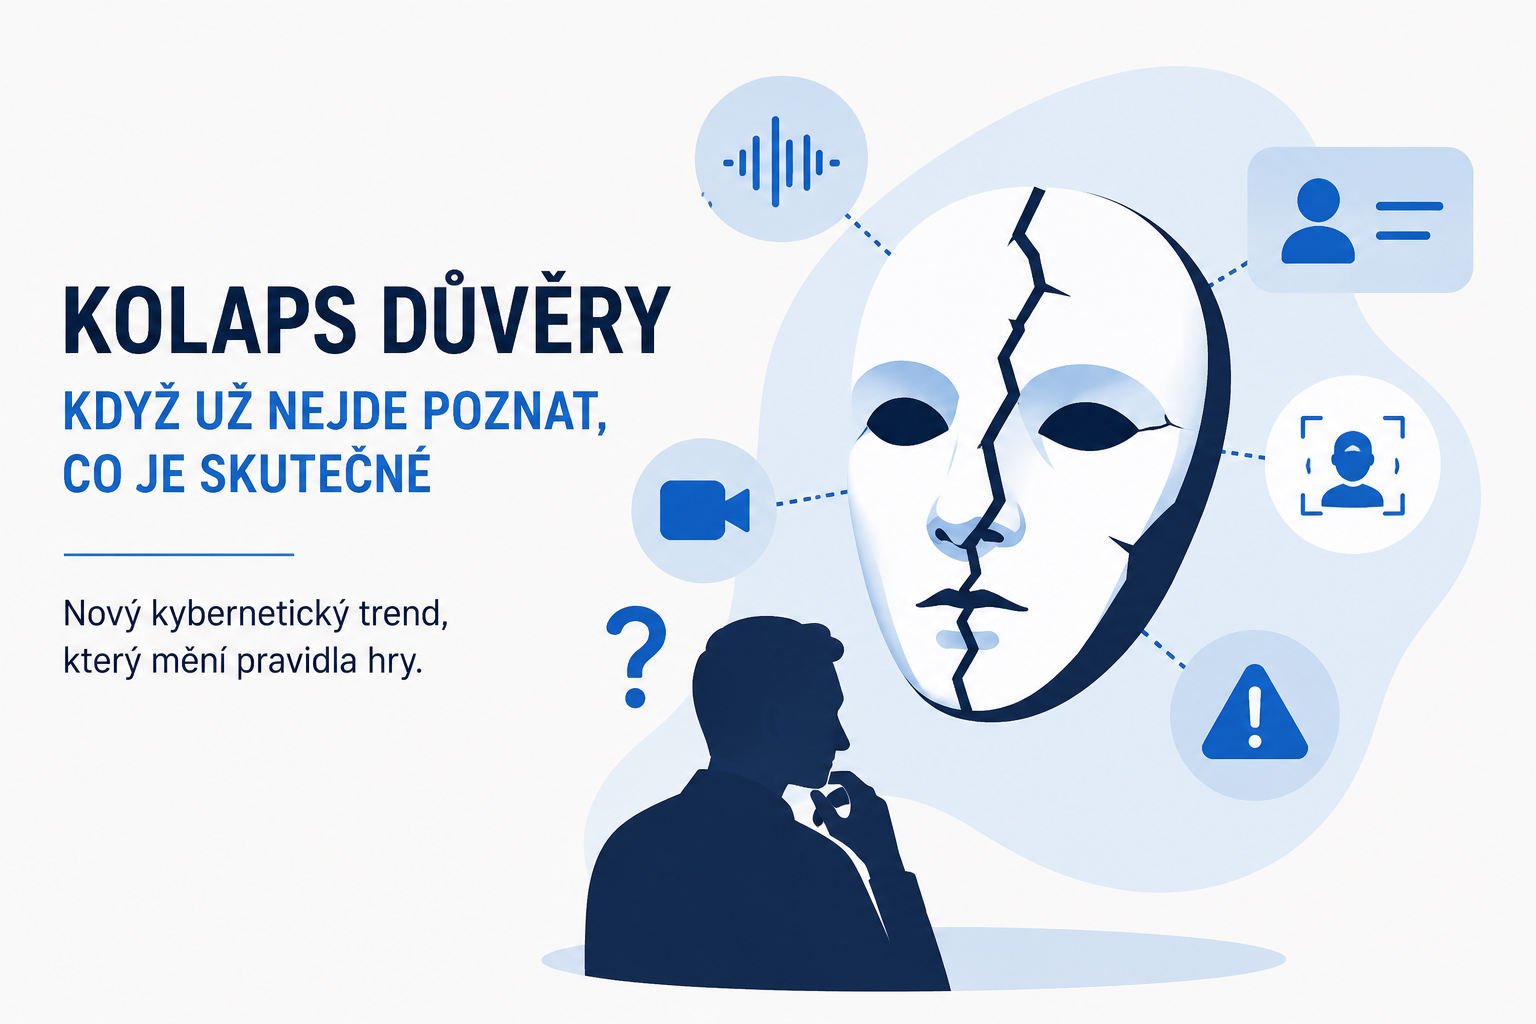
Když už nejde poznat, co je skutečné: „kolaps důvěry“ jako nový kyber trend
„Nevěřte všemu, co slyšíte.“ Tahle věta už dávno neplatí jen pro internetové řetězové e-maily. V době generativní AI začíná mít úplně nový význam – a možná se stává jedním z největších bezpečnostních problémů současnosti. Kybernetické útoky se totiž mění. Dlouhé roky
Kybernetický incident: proč rozhoduje prvních 24 hodin
Kybernetický incident dnes není otázkou „jestli“, ale „kdy“. Organizace napříč sektory čelí útokům čím dál častěji, ať už jde o phishing, ransomware nebo zneužití zranitelností. Přesto mnoho z nich stále spoléhá na to, že „to nějak zvládnou“, až situace nastane.
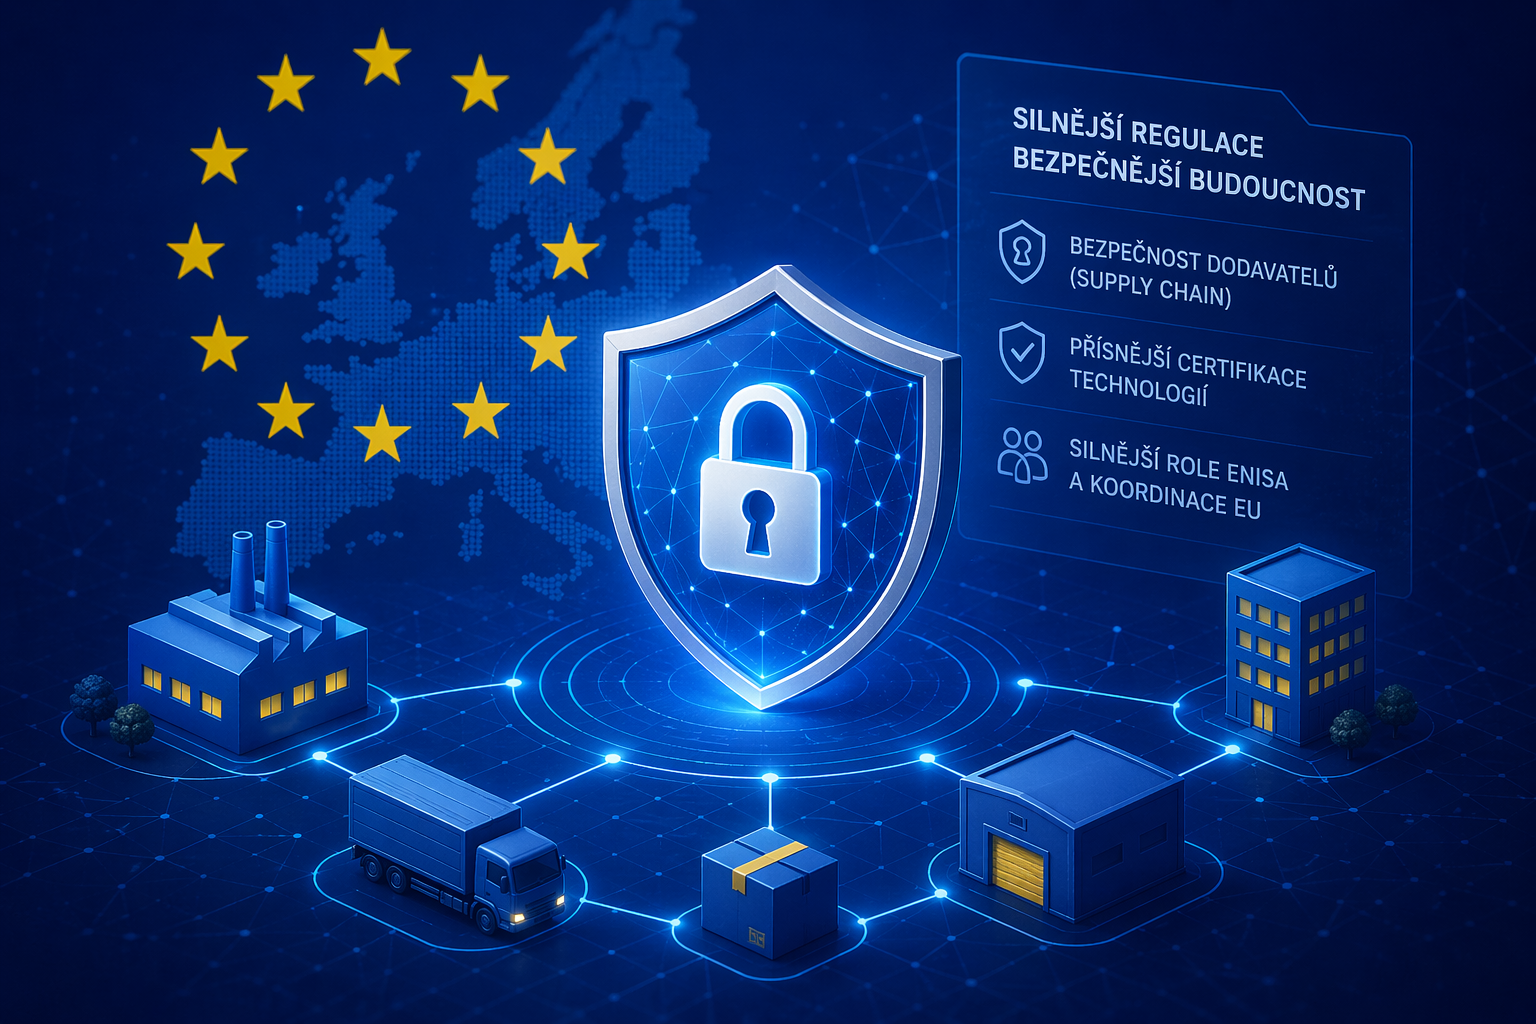
Kybernetická bezpečnost už není jen o vás. EU zpřísňuje pravidla pro dodavatelské řetězce
Kybernetická bezpečnost se v posledních letech zásadně proměnila. Zatímco dříve se organizace soustředily především na ochranu vlastních systémů, dnes se ukazuje, že největší slabinou často nejsou ony samy – ale jejich dodavatelé. Právě na tuto realitu reaguje Evropská unie. Nová opatření

Konec bezpečného šifrování? Kvantové počítače jsou blíž, než si myslíte
Kvantové počítače už nejsou jen vizí vzdálené budoucnosti. Jejich vývoj výrazně zrychluje a podle expertů se blíží moment, kdy začnou mít reálný dopad na kybernetickou bezpečnost. To, co dnes považujeme za bezpečné, totiž nemusí v horizontu několika let obstát. Proč je
Tiché hrozby vývoje: proč dnes útočníci míří na CI/CD a dodavatelské řetězce
Kybernetické útoky se mění. Zatímco dříve dominovaly viditelné incidenty – výpadky služeb nebo masivní úniky dat – dnes se čím dál častěji odehrávají v tichosti. Bez povšimnutí. A často na místech, kde by je firmy vůbec nečekaly. Jedním z nejdiskutovanějších témat

Phishing místo frappuccina: útočníci nachytali zaměstnance Starbucks
Značka Starbucks, která je pro miliony lidí symbolem ranní dávky kofeinu, řeší nepříjemný bezpečnostní incident. Tentokrát se ale nejedná o špatně připravené latte — útočníkům se podařilo získat přístup k účtům zaměstnanců pomocí phishingu. Ranní rutina narušena: místo kávy falešný HR

Firmy opět častěji platí za ransomware. Pomáhá tomu i umělá inteligence
Po několika letech, kdy firmy začaly odmítat platit kybernetickým útočníkům výkupné, se trend opět obrací. Nová analýza ukazuje, že organizace stále častěji přistupují k zaplacení ransomwaru, aby získaly zpět přístup ke svým datům nebo zabránily jejich zveřejnění. Zatímco v roce 2024